


Acceso Remoto Seguro para Operaciones de OT e IoT
Una plataforma Zero Trust. ZTNA sin cliente, aislamiento de navegador remoto y apps en contenedores sobre Kubernetes — para un acceso seguro y basado en navegador a entornos industriales críticos, sin VPN ni jump servers.
Más de 5,000 Empresas Líderes Confían en Cybele Software
















Acceso seguro y aislado para cada operador y proveedor de OT
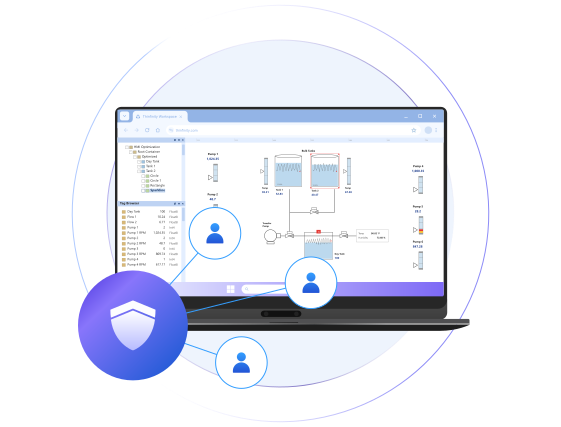
Brinde a los equipos de operaciones visibilidad en tiempo real y basada en contexto sobre los sistemas ciberfísicos a través de una única plataforma gobernada — sin comprometer la seguridad ni el control.
Sin cliente y basado en navegador
Acceso HTML5 desde cualquier dispositivo — sin plugins, agentes ni cambios en el endpoint.
Aislado por defecto
Las sesiones se intermedian y cifran; los activos de OT nunca quedan expuestos a la red o el dispositivo del usuario.
Vista operativa unificada
Dashboards de SCADA, HMIs y apps intermediados en un único espacio de trabajo gobernado.
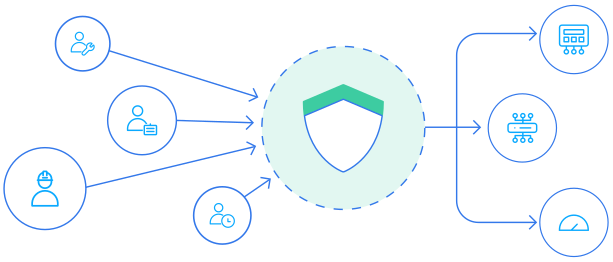
Personas -> Política -> Activos de OT
Operadores / Proveedores / Ingenieros
Thinfinity Broker. Identidad y política.
Broker secundario / Agente en la zona OT
SCADA / PLC / RTU / HMI
Por qué el acceso remoto tradicional falla en OT
Las VPN y los jump servers fallan en OT porque colocan a los usuarios dentro de la red y crean un acceso permanente y amplio que ignora el modelo de Purdue.
Las VPN rompen la segmentación
Extienden la red hasta el usuario y aplanan el límite IT/OT que requieren las zonas y conductos de IEC 62443.
Los jump servers son un blanco
Un jump host reforzado sigue siendo un host expuesto que hay que parchear, monitorear y defender — y sigue dependiendo de exposición entrante.
Credenciales = acceso sin restricciones
El acceso permanente significa que una cuenta comprometida por phishing puede alcanzar activos críticos y moverse lateralmente hacia controladores y HMIs.
Visibilidad de sus sistemas para reducir el downtime y operar con seguridad
Las operaciones industriales exigen visibilidad constante para mantener la seguridad, el uptime y la eficiencia. Las herramientas desconectadas y los puntos ciegos aumentan el riesgo operativo, la pérdida de producción y la exposición regulatoria. Thinfinity unifica el acceso a sistemas de OT, IoT y de la empresa bajo una única capa Zero Trust gobernada.
Unifique, no reemplace todo
Intermedia los sistemas existentes de OT, IoT e IT en sesiones gobernadas bajo un único conjunto de políticas.
Gobierne cada interacción
Acceso basado en identidad con observabilidad total hasta el nivel de dispositivo.
Responda y restablezca más rápido
El acceso justo a tiempo reduce el MTTR en eventos de reparación y emergencia.
Reduzca la superficie de ataque
Sin túneles permanentes, sin puertos entrantes abiertos, sin movimiento lateral.
4 formas
Thinfinity gobierna el acceso a OT e IoT
Acceso Gestionado Seguro
Un modelo de acceso controlado y basado en políticas para usuarios internos y externos — acceso vía navegador a apps, dispositivos y sistemas operativos sin cambios en redes, protocolos ni infraestructura heredada.
Cobertura Multiprotocolo para Sistemas Heredados
Una única capa de acceso para RDP, VNC, SSH, Telnet, TN3270/5250 y Thinfinity VNC — desde estaciones SCADA con Windows hasta sistemas de planta conectados a AS/400 y HMIs embebidos.
Acceso Privilegiado y Mantenimiento
Acceso supervisado estilo RPAM para ventanas de parcheo y mantenimiento — solo lectura o control total por usuario, con grabación de sesión y control de cambios basado en políticas mientras la remediación está pendiente.
Acceso de Terceros y Proveedores
Otorgue acceso limitado y con tiempo definido a integradores y proveedores OEM sin VPN ni túneles permanentes. Cada sesión está sujeta a identidad, se graba y se limita solo a los recursos aprobados.
La creciente necesidad de un acceso seguro e inmediato a OT e IoT
Los entornos de OT/IoT están donde convergen la ciberseguridad, la seguridad física y el uptime. Lo que está en juego es mayor, los sistemas son más antiguos y las exigencias de acceso son constantes.
Acceso crítico para la seguridad
Las interrupciones y eventos de reparación exigen acceso rápido — pero los túneles permanentes y los endpoints sin gestionar aumentan la exposición.
Equipos distribuidos y complejidad
Proveedores globales, contratistas y personal remoto necesitan acceso a través de muchos sitios y zonas horarias.
OT heredada, amenazas modernas
Sistemas que nunca fueron diseñados para la conectividad moderna hoy enfrentan una superficie de ataque ampliada.
Creciente cumplimiento y auditoría
NERC CIP, IEC 62443, NIS2 y más exigen un acceso controlado y auditable.
Experimente el acceso a OT/IoT
sin el riesgo
Thinfinity transmite escritorios, apps y dashboards industriales a través de sesiones aisladas e intermediadas. Los sistemas de OT e IoT permanecen protegidos en su entorno — nunca expuestos al dispositivo o la red del usuario, y el movimiento de datos está controlado por políticas.
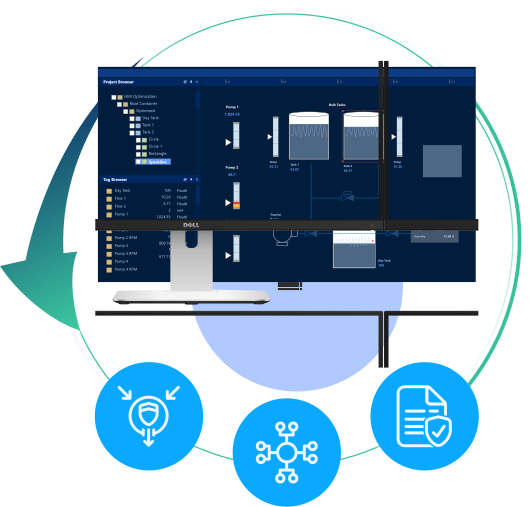
Sin puertos entrantes abiertos
Gateway inverso a través de un túnel SSL/TLS saliente — sin puertos entrantes hacia OT (el gateway termina HTTPS/443).
Sin conexiones directas
Los usuarios nunca tocan los dispositivos; el Broker media cada sesión.
El movimiento de datos está controlado por políticas
El portapapeles, la transferencia de archivos y la redirección de dispositivos están controlados por políticas — desactívelos por perfil.
Beneficios clave para los equipos de OT e IoT
Diseñado para operaciones de OT, IoT e ICS
Respuesta a incidentes y capacitación
Ofrezca espacios de trabajo seguros para la respuesta, la investigación y la preparación cibernética de OT sin tocar sistemas en producción.
Operaciones remotas y monitoreo
Transmita dashboards de SCADA, HMIs y analítica de sensores IoT en sesiones aisladas para ingenieros y operadores.
Acceso de proveedores y contratistas
Otorgue acceso limitado y con tiempo definido sin exponer redes internas ni abrir túneles permanentes.
Resolución de problemas y mantenimiento en campo
Permita que los técnicos accedan de forma segura a entornos de OT desde dispositivos personales o sin gestionar, sin contaminar las redes de producción.
Capacidades de la plataforma alineadas con el cumplimiento
Thinfinity respalda la implementación de los controles de acceso, aislamiento y auditoría exigidos por los principales marcos industriales y de seguridad:
IEC 62443
NERC CIP
NIST 800-82
NIST 800-53
NIST CSF
ISO 27001
NIS2 (EU)
CIS Controls
CMMC L2
SOC 2 Type II
Nota sobre certificaciones y responsabilidad compartida
Cybele Software cuenta con SOC 2 Type II (disponible bajo NDA). El cumplimiento de GDPR, HIPAA e ISO 27001 se hereda o configura según la infraestructura de despliegue elegida. La certificación depende de cómo su organización implemente y mantenga los controles.
El stack completo de capacidades de acceso a OT/IoT
Todo en una única plataforma gobernada — sin combinar herramientas puntuales separadas para aislamiento, contenedores, escritorios virtuales y acceso remoto.
ZTNA sin cliente + broker multiprotocolo
RDP · VNC · SSH · Telnet · TN3270/5250 + Thinfinity VNC, intermediados sin exposición de IP dentro de la red.
Aislamiento de Navegador Remoto (RBI)
Navegadores remotos desechables para la web y SaaS de riesgo — ningún código del sitio web toca el endpoint.
Transmisión de apps en contenedores sobre K8s
Transmita apps y escritorios en contenedores sobre Kubernetes — OKE, AKS, EKS, GKE o clústeres on-prem.
VDI y DaaS con autoescalado
Provisione y escale escritorios y apps virtuales mediante Cloud Manager en la nube y on-prem.
Zero Trust por diseño + auditoría completa
Acceso basado en identidad, sin puertos entrantes (gateway inverso), grabación de sesión y analítica.
Despliegue en cualquier lugar, sin dependencia de proveedor
On-prem, air-gapped, o OCI / Azure / AWS / GCP / IONOS, gestionado desde un único panel.
Cómo los equipos de OT e IoT usan Thinfinity
Acceso de proveedores justo a tiempo
Sesiones temporales para mantenimiento de emergencia sin rutas de red permanentes.
Acceso granular a PLC, RTU, HMI
Acceso controlado a recursos operativos sin exponer las redes backend.
Acceso aislado para ingenieros de campo
Admite BYOD/BYOA sin riesgo de malware ni fuga de datos.
Redes IT/OT segregadas
Garantice que IT y OT nunca se conecten directamente, sin dejar de habilitar un acceso seguro.
Flujo de trabajo operativo unificado
Vea datos, genere tickets, comuníquese y resuelva incidentes desde una única plataforma segura.
Resultados medibles en OT/IoT
+5000
empresas confían en la tecnología Thinfinity
0
puertos entrantes abiertos o túneles permanentes
1
plataforma gobernada — un único panel de control
100%
acceso sin cliente y basado en navegador
Industrias a las que servimos
Energía y Servicios Públicos
Generación, red eléctrica, DER, agua
Manufactura
Planta de producción, acceso de OEM e integradores
Gobierno y Defensa
Infraestructura crítica, sitios soberanos
Transporte
Ferrocarril, puertos, logística y señalización
Salud
Dispositivos biomédicos y sistemas de instalaciones
Petróleo, Gas y Minería
Sitios remotos, offshore y de acceso restringido