


Accès Distant Sécurisé pour les Opérations OT et IoT
Une plateforme Zero Trust unique. ZTNA sans client, isolation de navigateur à distance et apps conteneurisées sur Kubernetes — pour un accès sécurisé et basé sur le navigateur aux environnements industriels critiques, sans VPN ni jump servers.
Plus de 5 000 entreprises leaders font confiance à Cybele Software
















Un accès sûr et isolé pour chaque opérateur et fournisseur OT
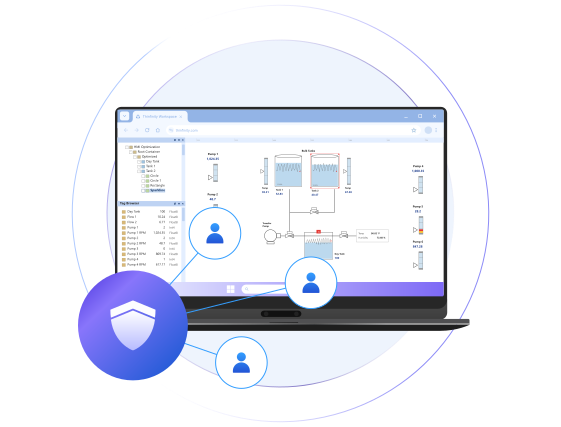
Donnez aux équipes opérationnelles une visibilité en temps réel et contextuelle sur les systèmes cyberphysiques via une plateforme unique et gouvernée — sans compromettre la sécurité ni le contrôle.
Sans client et basé sur le navigateur
Accès HTML5 depuis n'importe quel appareil — sans plugins, agents ni modifications du terminal.
Isolé par défaut
Les sessions sont intermédiées et chiffrées ; les actifs OT ne sont jamais exposés au réseau ou à l'appareil de l'utilisateur.
Vue opérationnelle unifiée
Tableaux de bord SCADA, HMIs et apps intermédiés dans un espace de travail unique et gouverné.
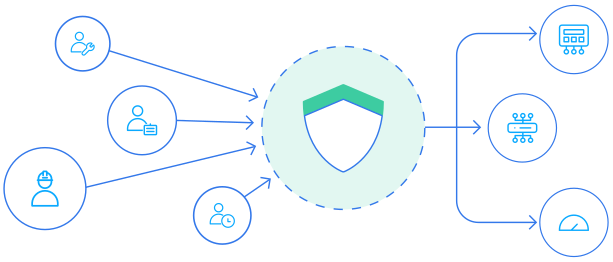
Personnes -> Politique -> Actifs OT
Opérateurs / Fournisseurs / Ingénieurs
Thinfinity Broker. Identité et politique.
Broker secondaire / Agent en zone OT
SCADA / PLC / RTU / HMI
Pourquoi l'accès distant OT traditionnel échoue
Les VPN et les jump servers échouent dans l'OT car ils placent les utilisateurs sur le réseau et créent un accès permanent et étendu qui ignore le modèle de Purdue.
Les VPN brisent la segmentation
Ils étendent le réseau jusqu'à l'utilisateur et aplatissent la frontière IT/OT exigée par les zones et conduits de l'IEC 62443.
Les jump servers sont une cible
Un jump host durci reste un hôte exposé à corriger, surveiller et défendre — et repose toujours sur une exposition entrante.
Identifiants = accès sans restriction
Un accès permanent signifie qu'un compte compromis par phishing peut atteindre des actifs critiques et se déplacer latéralement vers les contrôleurs et les HMIs.
Une visibilité sur vos systèmes pour réduire les temps d'arrêt et opérer en toute sécurité
Les opérations industrielles exigent une visibilité constante pour préserver la sécurité, la disponibilité et l'efficacité. Les outils déconnectés et les angles morts augmentent le risque opérationnel, les pertes de production et l'exposition réglementaire. Thinfinity unifie l'accès aux systèmes OT, IoT et d'entreprise sous une seule couche Zero Trust gouvernée.
Unifiez, ne remplacez pas tout
Intermédie les systèmes OT, IoT et IT existants dans des sessions gouvernées selon un ensemble unique de politiques.
Gouvernez chaque interaction
Accès basé sur l'identité avec une observabilité totale jusqu'au niveau de l'appareil.
Réagissez et rétablissez plus vite
L'accès juste-à-temps réduit le MTTR pour les interventions correctives et les urgences.
Réduisez la surface d'attaque
Aucun tunnel permanent, aucun port entrant ouvert, aucun mouvement latéral.
4 approches
Thinfinity gouverne l'accès OT et IoT
Accès Géré Sécurisé
Un modèle d'accès contrôlé et piloté par des politiques pour les utilisateurs internes et externes — accès via navigateur aux apps, appareils et systèmes opérationnels, sans modification des réseaux, protocoles ou infrastructures existantes.
Couverture Multi-Protocole pour Systèmes Existants
Une seule couche d'accès pour RDP, VNC, SSH, Telnet, TN3270/5250 et Thinfinity VNC — des postes SCADA sous Windows aux systèmes d'usine connectés à l'AS/400 et aux HMIs embarqués.
Accès Privilégié et Maintenance
Accès supervisé de type RPAM pour les fenêtres de correctifs et de maintenance — lecture seule ou contrôle total par utilisateur, avec enregistrement de session et contrôle des changements piloté par des politiques pendant que la remédiation est en attente.
Accès Tiers et Fournisseurs
Accordez un accès limité et à durée définie aux intégrateurs et fournisseurs OEM sans VPN ni tunnels permanents. Chaque session est vérifiée par identité, enregistrée et restreinte aux seules ressources approuvées.
Le besoin croissant d'un accès OT et IoT sûr et immédiat
Les environnements OT/IoT se situent là où cybersécurité, sécurité physique et disponibilité se rencontrent. Les enjeux sont plus élevés, les systèmes plus anciens, et les exigences d'accès incessantes.
Accès critique pour la sécurité
Les pannes et interventions correctives exigent un accès rapide — mais les tunnels permanents et les terminaux non gérés augmentent l'exposition.
Équipes distribuées et complexité
Fournisseurs internationaux, sous-traitants et personnel à distance ont besoin d'accéder à de nombreux sites et fuseaux horaires.
OT existante, menaces modernes
Des systèmes jamais conçus pour la connectivité moderne font aujourd'hui face à une surface d'attaque élargie.
Conformité et audits croissants
NERC CIP, IEC 62443, NIS2 et d'autres exigent un accès contrôlé et auditable.
Découvrez l'accès OT/IoT
sans le risque
Thinfinity diffuse des bureaux, des apps et des tableaux de bord industriels via des sessions isolées et intermédiées. Les systèmes OT et IoT restent protégés dans leur environnement — jamais exposés à l'appareil ou au réseau de l'utilisateur, et les mouvements de données sont contrôlés par des politiques.
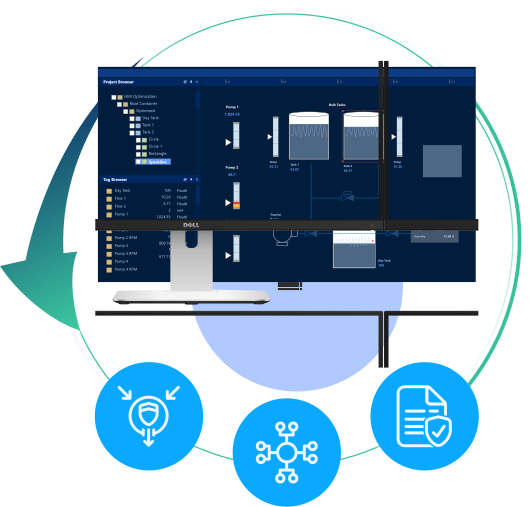
Aucun port entrant ouvert
Passerelle inversée via un tunnel SSL/TLS sortant — aucun port entrant vers l'OT (la passerelle termine HTTPS/443).
Aucune connexion directe
Les utilisateurs ne touchent jamais les appareils ; le Broker gère chaque session.
Le mouvement des données est contrôlé par des politiques
Presse-papiers, transfert de fichiers et redirection d'appareils sont contrôlés par des politiques — désactivables par profil.
Principaux avantages pour les équipes OT et IoT
Conçu pour les opérations OT, IoT et ICS
Réponse aux incidents et formation
Fournissez des espaces de travail sûrs pour la réponse, l'investigation et la préparation cyber OT sans toucher aux systèmes en production.
Opérations et surveillance à distance
Diffusez les tableaux de bord SCADA, les HMIs et l'analyse des capteurs IoT dans des sessions isolées pour les ingénieurs et opérateurs.
Accès fournisseurs et sous-traitants
Accordez un accès limité et à durée définie sans exposer les réseaux internes ni ouvrir de tunnels permanents.
Dépannage et maintenance sur site
Permettez aux techniciens d'accéder en toute sécurité aux environnements OT depuis des appareils personnels ou non gérés, sans contaminer les réseaux de production.
Des capacités de plateforme alignées sur la conformité
Thinfinity facilite la mise en œuvre des contrôles d'accès, d'isolation et d'audit exigés par les principaux référentiels industriels et de sécurité :
IEC 62443
NERC CIP
NIST 800-82
NIST 800-53
NIST CSF
ISO 27001
NIS2 (EU)
CIS Controls
CMMC L2
SOC 2 Type II
Note sur les attestations et la responsabilité partagée
Cybele Software détient la certification SOC 2 Type II (disponible sous NDA). L'alignement avec GDPR, HIPAA et ISO 27001 est hérité/configurable selon le déploiement d'infrastructure choisi. La certification dépend de la manière dont les contrôles sont mis en œuvre et maintenus par votre organisation.
La pile complète de capacités d'accès OT/IoT
Tout sur une seule plateforme gouvernée — sans avoir à assembler des outils ponctuels séparés pour l'isolation, les conteneurs, les bureaux virtuels et l'accès distant.
ZTNA sans client + broker multi-protocole
RDP · VNC · SSH · Telnet · TN3270/5250 + Thinfinity VNC, intermédiés sans exposition d'IP interne au réseau.
Isolation de Navigateur à Distance (RBI)
Navigateurs distants jetables pour le web et le SaaS à risque — aucun code du site web ne touche le terminal.
Diffusion d'apps conteneurisées sur K8s
Diffusez des apps et bureaux conteneurisés sur Kubernetes — OKE, AKS, EKS, GKE ou clusters on-prem.
VDI et DaaS avec auto-scaling
Provisionnez et faites évoluer des bureaux et apps virtuels via Cloud Manager, dans le cloud comme on-prem.
Zero Trust par conception + audit complet
Accès basé sur l'identité, aucun port entrant (passerelle inversée), enregistrement de session et analyses.
Déployez n'importe où, sans dépendance à un fournisseur
On-prem, air-gapped, ou OCI / Azure / AWS / GCP / IONOS, géré depuis un tableau de bord unique.
Comment les équipes OT et IoT utilisent Thinfinity
Accès fournisseur juste-à-temps
Sessions temporaires pour maintenance d'urgence, sans voies de réseau permanentes.
Accès granulaire aux PLC, RTU, HMI
Accès contrôlé aux ressources opérationnelles sans exposer les réseaux backend.
Accès isolé pour les ingénieurs de terrain
Prend en charge le BYOD/BYOA sans risque de malware ni de fuite de données.
Réseaux IT/OT séparés
Garantissez que l'IT et l'OT ne se connectent jamais directement, tout en permettant un accès sûr.
Flux de travail opérationnel unifié
Consultez les données, créez des tickets, communiquez et résolvez les incidents depuis une seule plateforme sécurisée.
Des résultats mesurables pour l'OT/IoT
+5000
entreprises font confiance à la technologie Thinfinity
0
ports entrants ouverts ou tunnels permanents
1
plateforme gouvernée — un tableau de bord unique
100%
accès sans client, basé sur le navigateur
Secteurs que nous servons
Énergie et Services Publics
Production, réseau électrique, DER, eau
Industrie Manufacturière
Atelier de production, accès OEM et intégrateurs
Gouvernement et Défense
Infrastructures critiques, sites souverains
Transport
Rail, ports, logistique et signalisation
Santé
Dispositifs biomédicaux et systèmes de bâtiment
Pétrole, Gaz et Mines
Sites distants, offshore et à accès restreint