


Accesso Remoto Sicuro per le Operazioni OT e IoT
Un'unica piattaforma Zero Trust. ZTNA clientless, isolamento del browser remoto e app containerizzate su Kubernetes — per un accesso sicuro basato su browser agli ambienti industriali critici, senza VPN né jump server.
Oltre 5.000 leader di mercato si fidano di Cybele Software
















Accesso sicuro e isolato per ogni operatore e fornitore OT
Offri ai team operativi visibilità in tempo reale e basata sul contesto sui sistemi ciberfisici attraverso un'unica piattaforma governata — senza compromettere sicurezza o controllo.
Clientless e basato su browser
Accesso HTML5 da qualsiasi dispositivo — nessun plugin, agent o modifica dell'endpoint.
Isolato per impostazione predefinita
Le sessioni sono intermediate e cifrate; gli asset OT non sono mai esposti alla rete o al dispositivo dell'utente.
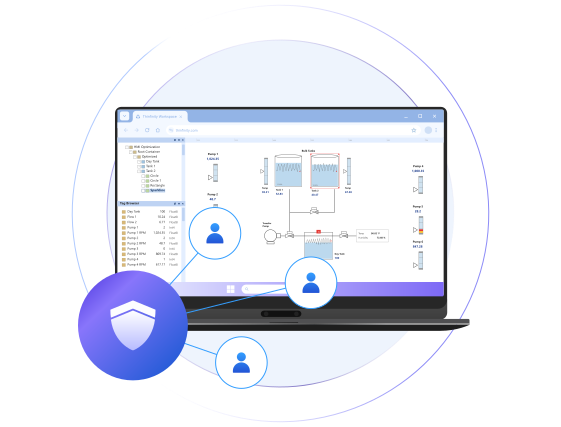
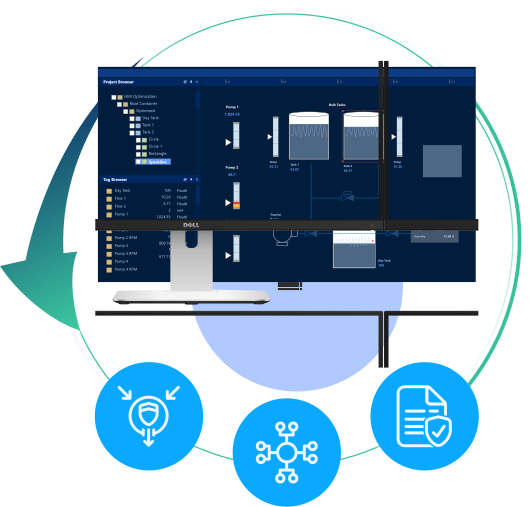
Vista operativa unificata
Dashboard SCADA, HMI e app intermediate in un unico workspace governato.
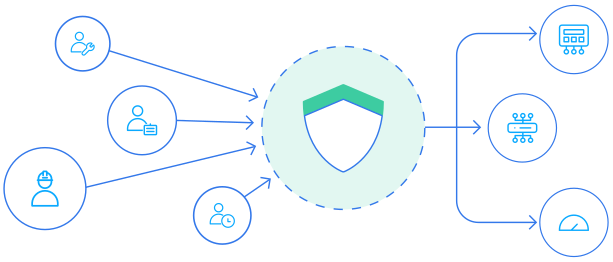
Persone -> Policy -> Asset OT
Operatori / Fornitori / Ingegneri
Thinfinity Broker. Identità e policy.
Broker secondario / Agent nella zona OT
SCADA / PLC / RTU / HMI
Perché l'accesso remoto OT tradizionale fallisce
VPN e jump server falliscono nell'OT perché posizionano gli utenti sulla rete e creano un accesso permanente e ampio che ignora il modello di Purdue.
Le VPN rompono la segmentazione
Estendono la rete fino all'utente e appiattiscono il confine IT/OT richiesto dalle zone e dai condotti IEC 62443.
I jump server sono un bersaglio
Un jump host irrobustito resta comunque un host esposto da patchare, monitorare e difendere — e continua a dipendere dall'esposizione in ingresso.
Credenziali = accesso senza restrizioni
L'accesso permanente significa che un account colpito da phishing può raggiungere asset critici e muoversi lateralmente verso controller e HMI.
Visibilità sui tuoi sistemi per ridurre il downtime e operare in sicurezza
Le operazioni industriali richiedono visibilità costante per mantenere sicurezza, uptime ed efficienza. Strumenti disconnessi e punti ciechi aumentano il rischio operativo, la perdita di produzione e l'esposizione normativa. Thinfinity unifica l'accesso ai sistemi OT, IoT e aziendali sotto un unico livello Zero Trust governato.
Unifica, non sostituire tutto
Intermedia i sistemi OT, IoT e IT esistenti in sessioni governate secondo un unico set di policy.
Governa ogni interazione
Accesso basato sull'identità con piena osservabilità fino al livello del dispositivo.
Rispondi e ripristina più velocemente
L'accesso just-in-time riduce l'MTTR per interventi correttivi ed emergenze.
Riduci la superficie di attacco
Nessun tunnel permanente, nessuna porta in ingresso aperta, nessun movimento laterale.
4 modalità
Thinfinity governa l'accesso a OT e IoT
Accesso Gestito Sicuro
Un modello di accesso controllato e basato su policy per utenti interni ed esterni — accesso via browser ad app, dispositivi e sistemi operativi senza modifiche a reti, protocolli o infrastrutture legacy.
Copertura Multiprotocollo per Sistemi Legacy
Un unico livello di accesso per RDP, VNC, SSH, Telnet, TN3270/5250 e Thinfinity VNC — dalle postazioni SCADA Windows ai sistemi di stabilimento connessi ad AS/400 e agli HMI embedded.
Accesso Privilegiato e Manutenzione
Accesso supervisionato in stile RPAM per finestre di patching e manutenzione — sola lettura o controllo completo per utente, con registrazione della sessione e controllo dei cambiamenti basato su policy mentre la remediation è in sospeso.
Accesso di Terze Parti e Fornitori
Concedi accesso limitato e a tempo a integratori e fornitori OEM senza VPN o tunnel permanenti. Ogni sessione è verificata tramite identità, registrata e limitata alle sole risorse approvate.
La crescente necessità di un accesso OT e IoT sicuro e immediato
Gli ambienti OT/IoT sono il punto in cui cybersecurity, sicurezza fisica e uptime si incontrano. La posta in gioco è più alta, i sistemi più datati e le richieste di accesso incessanti.
Accesso critico per la sicurezza
Guasti e interventi correttivi richiedono un accesso rapido — ma tunnel permanenti ed endpoint non gestiti aumentano l'esposizione.
Team distribuiti e complessità
Fornitori globali, contractor e personale remoto hanno bisogno di accesso su molti siti e fusi orari.
OT legacy, minacce moderne
Sistemi mai progettati per la connettività moderna affrontano oggi una superficie di attacco ampliata.
Crescente conformità e audit
NERC CIP, IEC 62443, NIS2 e altri richiedono un accesso controllato e verificabile.
Scopri l'accesso OT/IoT
senza il rischio
Thinfinity trasmette desktop, app e dashboard industriali attraverso sessioni isolate e intermediate. I sistemi OT e IoT restano protetti nel loro ambiente — mai esposti al dispositivo o alla rete dell'utente, e il movimento dei dati è controllato da policy.
Nessuna porta in ingresso aperta
Gateway inverso su un tunnel SSL/TLS in uscita — nessuna porta in ingresso verso l'OT (il gateway termina HTTPS/443).
Nessuna connessione diretta
Gli utenti non toccano mai i dispositivi; il Broker media ogni sessione.
Il movimento dei dati è controllato da policy
Appunti, trasferimento file e reindirizzamento dei dispositivi sono controllati da policy — disattivabili per profilo.
Vantaggi chiave per i team OT e IoT
Progettato per le operazioni OT, IoT e ICS
Risposta agli incidenti e formazione
Offri workspace sicuri per la risposta, l'indagine e la preparazione cyber OT senza toccare i sistemi in produzione.
Operazioni e monitoraggio remoti
Trasmetti dashboard SCADA, HMI e analisi dei sensori IoT in sessioni isolate per ingegneri e operatori.
Accesso di fornitori e contractor
Concedi accesso limitato e a tempo senza esporre le reti interne o aprire tunnel permanenti.
Troubleshooting e manutenzione sul campo
Consenti ai tecnici di raggiungere in sicurezza gli ambienti OT da dispositivi personali o non gestiti, senza contaminare le reti di produzione.
Capacità della piattaforma allineate alla conformità
Thinfinity supporta l'implementazione dei controlli di accesso, isolamento e audit richiesti dai principali framework industriali e di sicurezza:
IEC 62443
NERC CIP
NIST 800-82
NIST 800-53
NIST CSF
ISO 27001
NIS2 (EU)
CIS Controls
CMMC L2
SOC 2 Type II
Nota su attestazioni e responsabilità condivisa
Cybele Software possiede la certificazione SOC 2 Type II (disponibile sotto NDA). L'allineamento a GDPR, HIPAA e ISO 27001 è ereditato/configurabile in base al deployment infrastrutturale scelto. La certificazione dipende da come i controlli vengono implementati e mantenuti dalla tua organizzazione.
Lo stack completo di capacità di accesso OT/IoT
Tutto in un'unica piattaforma governata — senza dover unire strumenti puntuali separati per isolamento, container, desktop virtuali e accesso remoto.
ZTNA clientless + broker multiprotocollo
RDP · VNC · SSH · Telnet · TN3270/5250 + Thinfinity VNC, intermediati senza esposizione di IP interno alla rete.
Isolamento del Browser Remoto (RBI)
Browser remoti usa e getta per web e SaaS a rischio — nessun codice del sito web tocca l'endpoint.
Streaming di app containerizzate su K8s
Trasmetti app e desktop containerizzati su Kubernetes — OKE, AKS, EKS, GKE o cluster on-prem.
VDI e DaaS con autoscaling
Fornisci e scala desktop e app virtuali tramite Cloud Manager su cloud e on-prem.
Zero Trust by design + audit completo
Accesso basato sull'identità, nessuna porta in ingresso (gateway inverso), registrazione delle sessioni e analisi.
Distribuisci ovunque, senza lock-in
On-prem, air-gapped, o OCI / Azure / AWS / GCP / IONOS, gestito da un'unica dashboard.
Come i team OT e IoT usano Thinfinity
Accesso fornitori just-in-time
Sessioni temporanee per manutenzione d'emergenza senza percorsi di rete permanenti.
Accesso granulare a PLC, RTU, HMI
Accesso controllato alle risorse operative senza esporre le reti di backend.
Accesso isolato per i tecnici sul campo
Supporta BYOD/BYOA senza rischio di malware o perdita di dati.
Reti IT/OT segregate
Garantisci che IT e OT non si connettano mai direttamente, pur consentendo un accesso sicuro.
Flusso di lavoro operativo unificato
Visualizza dati, apri ticket, comunica e risolvi incidenti da un'unica piattaforma sicura.
Risultati misurabili per OT/IoT
+5000
aziende si affidano alla tecnologia Thinfinity
0
porte in ingresso aperte o tunnel permanenti
1
piattaforma governata — un unico pannello di controllo
100%
accesso clientless e basato su browser
Settori che serviamo
Energia e Utility
Generazione, rete elettrica, DER, acqua
Manifattura
Reparto produttivo, accesso OEM e integratori
Governo e Difesa
Infrastrutture critiche, siti sovrani
Trasporti
Ferrovie, porti, logistica e segnalamento
Sanità
Dispositivi biomedicali e sistemi di struttura
Petrolio, Gas e Miniere
Siti remoti, offshore e ad accesso limitato