


Acesso Remoto Seguro para Operações de OT e IoT
Uma plataforma Zero Trust. ZTNA sem cliente, isolamento de navegador remoto e apps em contêineres no Kubernetes — para acesso seguro baseado em navegador a ambientes industriais críticos, sem VPNs ou jump servers.
Junte-se a mais de 5.000 empresas líderes que confiam na Cybele Software
















Acesso seguro e isolado para cada operador e fornecedor de OT
Dê às equipes de operações visibilidade em tempo real e orientada por contexto sobre sistemas ciberfísicos por meio de uma única plataforma governada — sem comprometer segurança ou controle.
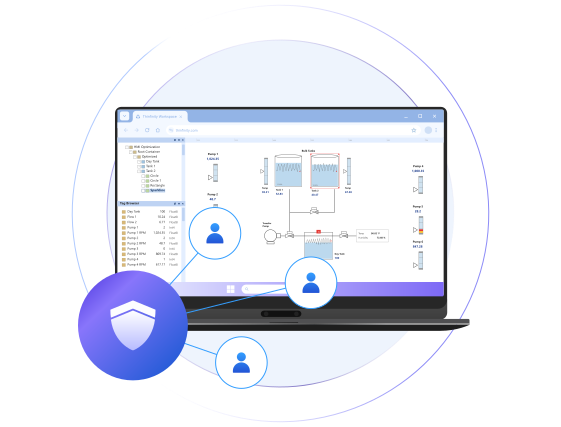
Sem cliente e baseado em navegador
Acesso HTML5 de qualquer dispositivo — sem plugins, agentes ou alterações no endpoint.
Isolado por padrão
As sessões são intermediadas e criptografadas; os ativos de OT nunca ficam expostos à rede ou ao dispositivo do usuário.
Visão operacional unificada
Dashboards de SCADA, HMIs e apps intermediados em um único workspace governado.
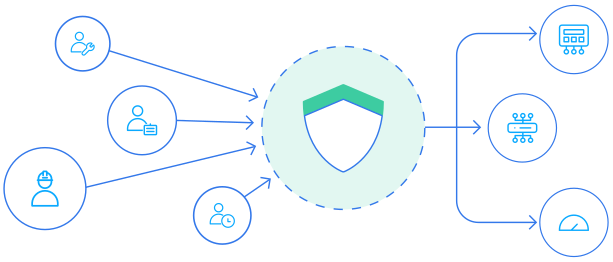
Pessoas -> Política -> Ativos de OT
Operadores / Fornecedores / Engenheiros
Thinfinity Broker. Identidade e política.
Broker secundário / Agente na zona OT
SCADA / PLC / RTU / HMI
Por que o acesso remoto tradicional falha em OT
VPNs e jump servers falham em OT porque colocam os usuários na rede e criam acesso permanente e amplo que ignora o modelo de Purdue.
VPNs quebram a segmentação
Elas estendem a rede até o usuário e achatam a fronteira IT/OT exigida pelas zonas e condutos da IEC 62443.
Jump servers são um alvo
Um jump host reforçado ainda é um host exposto para aplicar patches, monitorar e defender — e ainda depende de exposição de entrada.
Credenciais = acesso irrestrito
Acesso permanente significa que uma conta vítima de phishing pode alcançar ativos críticos e se mover lateralmente rumo a controladores e HMIs.
Visibilidade dos seus sistemas para reduzir o downtime e operar com segurança
As operações industriais exigem visibilidade constante para manter segurança, uptime e eficiência. Ferramentas desconectadas e pontos cegos aumentam o risco operacional, a perda de produção e a exposição regulatória. O Thinfinity unifica o acesso a sistemas de OT, IoT e corporativos sob uma única camada Zero Trust governada.
Unifique, não substitua tudo
Intermedeia sistemas existentes de OT, IoT e TI em sessões governadas sob um único conjunto de políticas.
Governe cada interação
Acesso baseado em identidade com observabilidade total até o nível do dispositivo.
Responda e restaure mais rápido
O acesso just-in-time reduz o MTTR em eventos de reparo e emergência.
Reduza a superfície de ataque
Sem túneis permanentes, sem portas de entrada abertas, sem movimento lateral.
4 formas
O Thinfinity governa o acesso a OT e IoT
Acesso Gerenciado Seguro
Um modelo de acesso controlado e orientado por políticas para usuários internos e externos — acesso via navegador a apps, dispositivos e sistemas operacionais sem alterações em redes, protocolos ou infraestrutura legada.
Cobertura Multiprotocolo para Sistemas Legados
Uma única camada de acesso para RDP, VNC, SSH, Telnet, TN3270/5250 e Thinfinity VNC — de estações SCADA com Windows a sistemas de planta conectados a AS/400 e HMIs embarcados.
Acesso Privilegiado e Manutenção
Acesso supervisionado no estilo RPAM para janelas de patch e manutenção — somente leitura ou controle total por usuário, com gravação de sessão e controle de mudanças orientado por políticas enquanto a remediação está pendente.
Acesso de Terceiros e Fornecedores
Conceda acesso limitado e com prazo definido a integradores e fornecedores OEM sem VPNs ou túneis permanentes. Toda sessão é validada por identidade, gravada e restrita apenas aos recursos aprovados.
A crescente necessidade de acesso seguro e imediato a OT e IoT
Os ambientes de OT/IoT estão onde cibersegurança, segurança física e uptime se cruzam. O que está em jogo é maior, os sistemas são mais antigos e as demandas de acesso são constantes.
Acesso crítico para a segurança
Interrupções e eventos de reparo exigem acesso rápido — mas túneis permanentes e endpoints não gerenciados aumentam a exposição.
Equipes distribuídas e complexidade
Fornecedores globais, contratados e equipes remotas precisam de acesso em muitos sites e fusos horários.
OT legada, ameaças modernas
Sistemas nunca projetados para conectividade moderna agora enfrentam uma superfície de ataque ampliada.
Crescente exigência de conformidade e auditoria
NERC CIP, IEC 62443, NIS2 e outras normas exigem acesso controlado e auditável.
Experimente o acesso a OT/IoT
sem o risco
O Thinfinity transmite desktops, apps e dashboards industriais por meio de sessões isoladas e intermediadas. Os sistemas de OT e IoT permanecem protegidos em seu ambiente — nunca expostos ao dispositivo ou à rede do usuário, e a movimentação de dados é controlada por políticas.
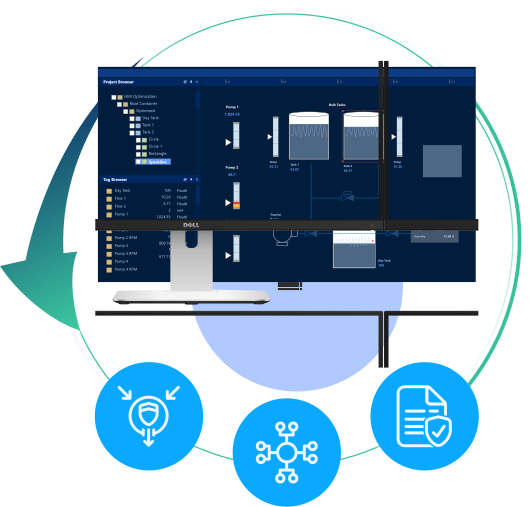
Sem portas de entrada abertas
Gateway reverso sobre um túnel SSL/TLS de saída — sem portas de entrada para a OT (o gateway termina HTTPS/443).
Sem conexões diretas
Os usuários nunca tocam nos dispositivos; o Broker media cada sessão.
A movimentação de dados é controlada por políticas
Área de transferência, transferência de arquivos e redirecionamento de dispositivos são controlados por políticas — desative por perfil.
Principais benefícios para equipes de OT e IoT
Feito para operações de OT, IoT e ICS
Resposta a incidentes e treinamento
Ofereça workspaces seguros para resposta, investigação e prontidão cibernética de OT sem tocar em sistemas em produção.
Operações remotas e monitoramento
Transmita dashboards de SCADA, HMIs e análises de sensores IoT em sessões isoladas para engenheiros e operadores.
Acesso de fornecedores e contratados
Conceda acesso limitado e com prazo definido sem expor redes internas ou abrir túneis permanentes.
Solução de problemas e manutenção em campo
Permita que técnicos acessem ambientes de OT com segurança a partir de dispositivos pessoais ou não gerenciados, sem contaminar as redes de produção.
Capacidades da plataforma alinhadas à conformidade
O Thinfinity apoia a implementação dos controles de acesso, isolamento e auditoria exigidos pelos principais frameworks industriais e de segurança:
IEC 62443
NERC CIP
NIST 800-82
NIST 800-53
NIST CSF
ISO 27001
NIS2 (EU)
CIS Controls
CMMC L2
SOC 2 Type II
Nota sobre atestações e responsabilidade compartilhada
A Cybele Software possui SOC 2 Type II (disponível sob NDA). O alinhamento com GDPR, HIPAA e ISO 27001 é herdado/configurável de acordo com a implantação de infraestrutura escolhida. A certificação depende de como os controles são implementados e mantidos pela sua organização.
A stack completa de capacidades de acesso a OT/IoT
Tudo em uma única plataforma governada — sem combinar ferramentas pontuais separadas para isolamento, contêineres, desktops virtuais e acesso remoto.
ZTNA sem cliente + broker multiprotocolo
RDP · VNC · SSH · Telnet · TN3270/5250 + Thinfinity VNC, intermediados sem exposição de IP dentro da rede.
Isolamento de Navegador Remoto (RBI)
Navegadores remotos descartáveis para web e SaaS de risco — nenhum código do site toca o endpoint.
Streaming de apps em contêineres no K8s
Transmita apps e desktops em contêineres no Kubernetes — OKE, AKS, EKS, GKE ou clusters on-prem.
VDI e DaaS com autoescalonamento
Provisione e escale desktops e apps virtuais via Cloud Manager em nuvem e on-prem.
Zero Trust por design + auditoria completa
Acesso baseado em identidade, sem portas de entrada (gateway reverso), gravação de sessão e análises.
Implante em qualquer lugar, sem lock-in
On-prem, air-gapped, ou OCI / Azure / AWS / GCP / IONOS, gerenciado a partir de um único painel.
Como as equipes de OT e IoT usam o Thinfinity
Acesso de fornecedores just-in-time
Sessões temporárias para manutenção emergencial sem caminhos de rede permanentes.
Acesso granular a PLC, RTU, HMI
Acesso controlado a recursos operacionais sem expor redes de backend.
Acesso isolado para engenheiros de campo
Suporta BYOD/BYOA sem risco de malware ou vazamento de dados.
Redes IT/OT segregadas
Garanta que IT e OT nunca se conectem diretamente, mantendo o acesso seguro.
Fluxo de trabalho operacional unificado
Veja dados, abra chamados, comunique-se e resolva incidentes a partir de uma única plataforma segura.
Resultados mensuráveis em OT/IoT
+5000
empresas confiam na tecnologia Thinfinity
0
portas de entrada abertas ou túneis permanentes
1
plataforma governada — um único painel de controle
100%
acesso sem cliente e baseado em navegador
Setores que atendemos
Energia e Utilities
Geração, rede elétrica, DER, água
Manufatura
Chão de fábrica, acesso de OEM e integradores
Governo e Defesa
Infraestrutura crítica, sites soberanos
Transporte
Ferrovias, portos, logística e sinalização
Saúde
Dispositivos biomédicos e sistemas prediais
Óleo, Gás e Mineração
Sites remotos, offshore e de acesso restrito