


Sicherer Remote-Zugriff für OT- und IoT-Betrieb
Eine Zero-Trust-Plattform. Clientloses ZTNA, Remote Browser Isolation und containerisierte Apps auf Kubernetes — für sicheren, browserbasierten Zugriff auf kritische Industrieumgebungen, ohne VPNs oder Jump Server.
Über 5.000 Unternehmen vertrauen bereits auf Cybele Software
















Sicherer, isolierter Zugriff für jeden OT-Betreiber und -Anbieter
Geben Sie Betriebsteams über eine einzige governte Plattform Echtzeit- und kontextbasierte Einblicke in cyberphysische Systeme — ohne Sicherheit oder Kontrolle zu gefährden.
Clientlos und browserbasiert
HTML5-Zugriff von jedem Gerät — ohne Plugins, Agenten oder Endpunktänderungen.
Standardmäßig isoliert
Sitzungen werden vermittelt und verschlüsselt; OT-Assets werden nie dem Netzwerk oder Gerät des Benutzers ausgesetzt.
Einheitliche Betriebsansicht
SCADA-Dashboards, HMIs und Apps in einem einzigen governten Arbeitsbereich vermittelt.
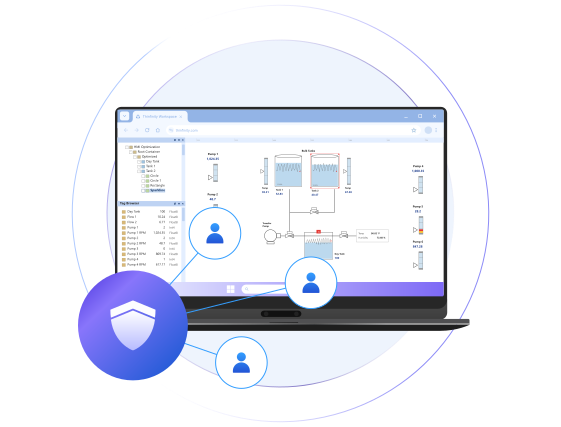
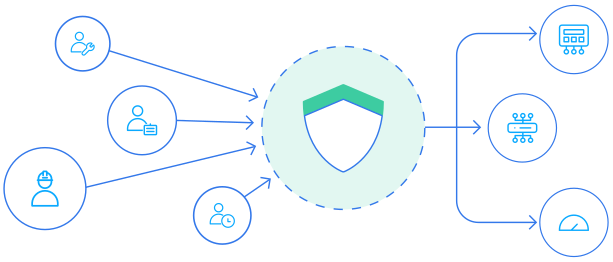
Personen -> Richtlinie -> OT-Assets
Betreiber / Anbieter / Ingenieure
Thinfinity Broker. Identität und Richtlinie.
Sekundärer Broker / Agent in der OT-Zone
SCADA / PLC / RTU / HMI
Warum herkömmlicher OT-Fernzugriff scheitert
VPNs und Jump Server scheitern in der OT, weil sie Benutzer im Netzwerk platzieren und einen dauerhaften, breiten Zugriff schaffen, der das Purdue-Modell ignoriert.
VPNs brechen die Segmentierung auf
Sie erweitern das Netzwerk bis zum Benutzer und verwischen die IT/OT-Grenze, die die Zonen und Übergänge der IEC 62443 erfordern.
Jump Server sind ein Ziel
Ein gehärteter Jump Host bleibt ein exponierter Host, der gepatcht, überwacht und verteidigt werden muss — und weiterhin auf eingehende Exposition angewiesen ist.
Anmeldedaten = uneingeschränkter Zugriff
Dauerhafter Zugriff bedeutet, dass ein durch Phishing kompromittiertes Konto kritische Assets erreichen und sich lateral zu Controllern und HMIs bewegen kann.
Einblick in Ihre Systeme zur Reduzierung von Ausfallzeiten und für sicheren Betrieb
Industrielle Betriebe erfordern ständige Transparenz, um Sicherheit, Verfügbarkeit und Effizienz zu gewährleisten. Getrennte Tools und blinde Flecken erhöhen das operative Risiko, Produktionsverluste und die regulatorische Exposition. Thinfinity vereint den Zugriff auf OT-, IoT- und Unternehmenssysteme unter einer einzigen governten Zero-Trust-Schicht.
Vereinheitlichen, nicht komplett ersetzen
Vermittelt bestehende OT-, IoT- und IT-Systeme in governte Sitzungen unter einem einheitlichen Regelwerk.
Jede Interaktion steuern
Identitätsbasierter Zugriff mit vollständiger Beobachtbarkeit bis auf Geräteebene.
Schneller reagieren und wiederherstellen
Just-in-Time-Zugriff verkürzt die MTTR bei Störungsbehebungen und Notfällen.
Angriffsfläche verkleinern
Keine dauerhaften Tunnel, keine offenen eingehenden Ports, keine seitliche Bewegung.
4 Wege
Thinfinity steuert den Zugriff auf OT und IoT
Sicherer verwalteter Zugriff
Ein kontrolliertes, richtliniengesteuertes Zugriffsmodell für interne und externe Benutzer — browserbasierter Zugriff auf Apps, Geräte und Betriebssysteme ohne Änderungen an Netzwerken, Protokollen oder Legacy-Infrastruktur.
Multiprotokoll-Abdeckung für Legacy-Systeme
Eine einzige Zugriffsschicht für RDP, VNC, SSH, Telnet, TN3270/5250 und Thinfinity VNC — von Windows-SCADA-Arbeitsplätzen bis zu AS/400-verbundenen Anlagensystemen und eingebetteten HMIs.
Privilegierter Zugriff und Wartung
RPAM-artiger überwachter Zugriff für Patch- und Wartungsfenster — Nur-Lese- oder Vollzugriff je Benutzer, mit Sitzungsaufzeichnung und richtliniengesteuerter Änderungskontrolle, während die Behebung noch aussteht.
Zugriff für Drittanbieter und Lieferanten
Gewähren Sie Integratoren und OEM-Anbietern begrenzten, zeitlich befristeten Zugriff ohne VPNs oder dauerhafte Tunnel. Jede Sitzung wird identitätsbasiert durchgesetzt, aufgezeichnet und auf genehmigte Ressourcen beschränkt.
Der wachsende Bedarf an sicherem, sofortigem OT- und IoT-Zugriff
OT/IoT-Umgebungen liegen dort, wo Cybersicherheit, physische Sicherheit und Verfügbarkeit aufeinandertreffen. Die Einsätze sind höher, die Systeme älter, und die Zugriffsanforderungen unerbittlich.
Sicherheitskritischer Zugriff
Ausfälle und Störungsbehebungen erfordern schnellen Zugriff — aber dauerhafte Tunnel und unverwaltete Endpunkte erhöhen die Exposition.
Verteilte Teams und Komplexität
Globale Anbieter, Auftragnehmer und Remote-Mitarbeiter benötigen Zugriff über viele Standorte und Zeitzonen hinweg.
Legacy-OT, moderne Bedrohungen
Systeme, die nie für moderne Konnektivität konzipiert wurden, stehen heute einer erweiterten Angriffsfläche gegenüber.
Zunehmende Compliance und Audits
NERC CIP, IEC 62443, NIS2 und mehr erfordern kontrollierten, auditierbaren Zugriff.
Erleben Sie OT/IoT-Zugriff
ohne das Risiko
Thinfinity streamt Desktops, Apps und Industrie-Dashboards über isolierte, vermittelte Sitzungen. OT- und IoT-Systeme bleiben in ihrer Umgebung geschützt — nie dem Gerät oder Netzwerk des Benutzers ausgesetzt, und die Datenbewegung wird richtliniengesteuert.
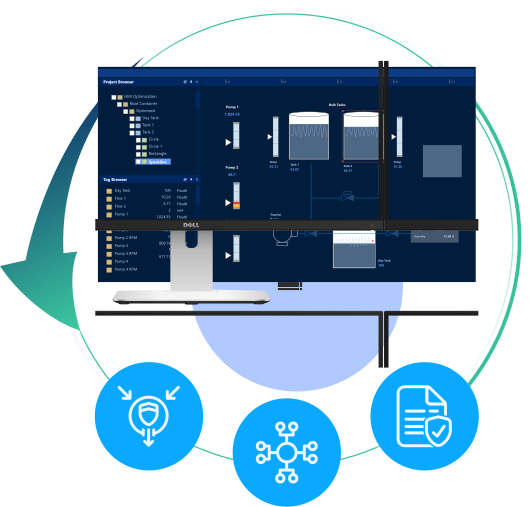
Keine offenen eingehenden Ports
Reverse-Gateway über einen ausgehenden SSL/TLS-Tunnel — keine eingehenden Ports in die OT (das Gateway terminiert HTTPS/443).
Keine direkten Verbindungen
Benutzer berühren nie die Geräte; der Broker vermittelt jede Sitzung.
Die Datenbewegung wird richtliniengesteuert
Zwischenablage, Dateiübertragung und Geräteumleitung werden richtliniengesteuert — pro Profil deaktivierbar.
Wichtige Vorteile für OT- und IoT-Teams
Entwickelt für OT-, IoT- und ICS-Betrieb
Incident Response und Schulung
Bieten Sie sichere Arbeitsbereiche für Reaktion, Untersuchung und OT-Cyber-Bereitschaft, ohne Live-Systeme zu berühren.
Remote-Betrieb und Überwachung
Streamen Sie SCADA-Dashboards, HMIs und IoT-Sensoranalysen in isolierten Sitzungen für Ingenieure und Betreiber.
Anbieter- und Auftragnehmerzugriff
Gewähren Sie begrenzten, zeitlich befristeten Zugriff, ohne interne Netzwerke offenzulegen oder dauerhafte Tunnel zu öffnen.
Fehlerbehebung und Wartung vor Ort
Ermöglichen Sie Technikern den sicheren Zugriff auf OT-Umgebungen von unverwalteten oder privaten Geräten aus, ohne Produktionsnetzwerke zu kontaminieren.
Compliance-konforme Plattformfunktionen
Thinfinity unterstützt die Umsetzung der Zugriffs-, Isolations- und Audit-Kontrollen, die von führenden Industrie- und Sicherheitsstandards gefordert werden:
IEC 62443
NERC CIP
NIST 800-82
NIST 800-53
NIST CSF
ISO 27001
NIS2 (EU)
CIS Controls
CMMC L2
SOC 2 Type II
Hinweis zu Zertifizierungen und geteilter Verantwortung
Cybele Software verfügt über SOC 2 Type II (verfügbar unter NDA). Die Ausrichtung an GDPR, HIPAA und ISO 27001 wird je nach gewählter Infrastrukturbereitstellung übernommen/konfiguriert. Die Zertifizierung hängt davon ab, wie die Kontrollen von Ihrer Organisation implementiert und gepflegt werden.
Der vollständige OT/IoT-Zugriffsfunktions-Stack
Alles in einer einzigen governten Plattform — ohne separate Einzellösungen für Isolation, Container, virtuelle Desktops und Fernzugriff zusammenstückeln zu müssen.
Clientloses ZTNA + Multiprotokoll-Broker
RDP · VNC · SSH · Telnet · TN3270/5250 + Thinfinity VNC, vermittelt ohne netzwerkinterne IP-Exposition.
Remote Browser Isolation (RBI)
Wegwerfbare Remote-Browser für riskante Web- und SaaS-Nutzung — kein Website-Code berührt den Endpunkt.
Containerisiertes App-Streaming auf K8s
Streamen Sie containerisierte Apps und Desktops auf Kubernetes — OKE, AKS, EKS, GKE oder On-Prem-Cluster.
VDI und DaaS mit Autoskalierung
Bereitstellung und Skalierung virtueller Desktops und Apps über Cloud Manager, in der Cloud und On-Prem.
Zero Trust by Design + vollständiges Audit
Identitätsbasierter Zugriff, keine eingehenden Ports (Reverse-Gateway), Sitzungsaufzeichnung und Analysen.
Überall bereitstellen, ohne Lock-in
On-Prem, air-gapped oder OCI / Azure / AWS / GCP / IONOS, verwaltet von einem einzigen Dashboard.
Wie OT- und IoT-Teams Thinfinity nutzen
Just-in-Time-Anbieterzugriff
Temporäre Sitzungen für Notfallwartung ohne dauerhafte Netzwerkpfade.
Granularer Zugriff auf PLC, RTU, HMI
Kontrollierter Zugriff auf Betriebsressourcen, ohne Backend-Netzwerke offenzulegen.
Isolierter Zugriff für Außendiensttechniker
Unterstützt BYOD/BYOA ohne Risiko von Malware oder Datenlecks.
Getrennte IT/OT-Netzwerke
Stellen Sie sicher, dass IT und OT nie direkt verbunden sind, während weiterhin sicherer Zugriff möglich ist.
Einheitlicher operativer Workflow
Daten einsehen, Tickets erstellen, kommunizieren und Vorfälle von einer einzigen sicheren Plattform aus lösen.
Messbare OT/IoT-Ergebnisse
+5000
Unternehmen vertrauen der Thinfinity-Technologie
0
offene eingehende Ports oder dauerhafte Tunnel
1
governte Plattform — eine einzige Übersicht
100%
clientloser, browserbasierter Zugriff
Branchen, die wir bedienen
Energie und Versorgung
Erzeugung, Stromnetz, DER, Wasser
Fertigung
Werkshalle, OEM- und Integratorzugriff
Regierung und Verteidigung
Kritische Infrastruktur, souveräne Standorte
Transport
Schiene, Häfen, Logistik und Signaltechnik
Gesundheitswesen
Biomedizinische Geräte und Gebäudesysteme
Öl, Gas und Bergbau
Entlegene, Offshore- und eingeschränkte Standorte