

Funcionalidades de Thinfinity Workspace
Conectividad
Escritorios y Aplicaciones (Windows, Linux y Consola)
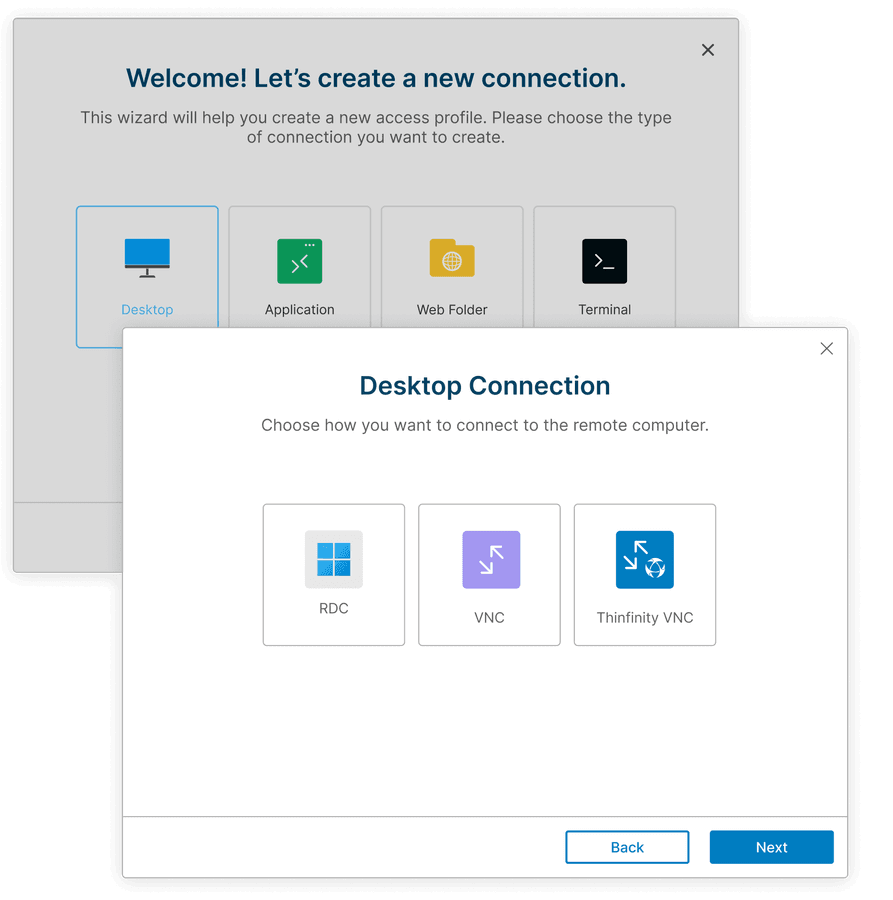
Remote Desktop Connection (RDC)
RDC es el protocolo propietario de escritorio remoto de Cybele, diseñado para hosts que no pueden exponerse al tráfico entrante. Un agente ligero en la máquina host abre una conexión inversa saliente hacia Thinfinity Workspace a través de un túnel WebSocket cifrado con SSL/TLS 1.3 — por lo que el host nunca necesita una IP pública, un puerto entrante ni cambios en el firewall. Funciona detrás de NAT, en segmentos de red aislados y en VMs en la nube con todas las reglas de ingreso cerradas.
Las sesiones se ejecutan como escritorios completos o como RemoteApp, entregando una única aplicación sin exponer el escritorio subyacente, y llegan a los usuarios a través de un navegador HTML5 o los clientes nativos de Windows, Linux, iOS y Android — el mismo túnel cifrado, la misma aplicación de políticas, independientemente de lo que elija el usuario. RDC soporta audio bidireccional, uso compartido de archivos y redirección de dispositivos, y se mantiene estable bajo cargas de trabajo con uso intensivo de gráficos como CAD, modelado 3D y edición de video.
Cómo configurarRDP (Remote Desktop Protocol)
Desarrollado por Microsoft, RDP es un protocolo seguro que facilita las conexiones de escritorio remoto a sistemas Windows. Utiliza cifrado SSL/TLS para proteger la comunicación, convirtiéndolo en una opción preferida para soporte de TI, trabajo remoto y colaboración.
En Thinfinity Workspace, las conexiones RDP se establecen a través de una gateway inversa, permitiendo el acceso mediante IPs públicas o privadas a través de un túnel SSL seguro, sin requerir puertos entrantes abiertos. Esto mejora la seguridad y simplifica la implementación.
RDP soporta acceso completo al escritorio y RemoteApp, permitiendo a los usuarios ejecutar aplicaciones específicas de forma remota sin acceder al escritorio completo, haciéndolo ideal para soluciones de escritorio remoto seguras y de alto rendimiento para resolución de problemas, gestión remota y distribución de aplicaciones.
Artículo de KBVNC (Virtual Network Computing)
Thinfinity Workspace entrega cualquier servidor VNC compatible con RFB — RealVNC, TightVNC, UltraVNC, TigerVNC, x11vnc, Compartir pantalla de macOS — a un navegador HTML5 o a los clientes nativos de Windows, Linux, iOS y Android, sin cambios en el servidor VNC que ya utiliza.
Un agente ligero en el host alcanza el servidor VNC en localhost y abre una conexión inversa saliente hacia Workspace a través de un túnel SSL/TLS 1.3. El puerto 5900 nunca sale de la máquina: sin IP pública, sin puerto entrante, sin excepción de firewall, y el servidor VNC nunca se expone a la red. Cuando el host ya es accesible, Workspace se conecta a través de la gateway en su lugar — el agente es para los hosts que no puede o no quiere abrir.
Debido a que VNC se conecta a la pantalla física en lugar de iniciar una nueva sesión, ve exactamente lo que está en la consola — la misma pantalla que la persona frente a la máquina. Por eso sigue siendo el protocolo de referencia para IP-KVMs, HMIs industriales, estaciones de trabajo Linux y equipos de laboratorio, donde la pregunta es qué está haciendo realmente la máquina.
Artículo de KBxrdp (Escritorios Linux sobre RDP)
Thinfinity Workspace se conecta a hosts Linux que ejecutan xrdp — el servidor RDP de código abierto — y entrega escritorios Linux completos a un navegador HTML5 o a los clientes nativos de Windows, Linux, iOS y Android. Un agente en el host alcanza xrdp en localhost y abre una conexión inversa saliente hacia Workspace a través de un túnel SSL/TLS 1.3, por lo que el puerto 3389 nunca sale de la máquina: sin IP pública, sin puerto entrante, sin excepción de firewall.
Debido a que xrdp inicia una sesión por usuario en lugar de conectarse a la consola, un host Linux sirve a muchos usuarios simultáneamente, cada uno con su propio escritorio — XFCE, GNOME, KDE, MATE — y las sesiones sobreviven a una desconexión, por lo que una conexión interrumpida se reanuda donde el usuario la dejó en lugar de empezar de nuevo. El conjunto de funciones de RDP viene incluido: redirección de portapapeles, redirección de unidades, audio e impresión. En hosts unidos a AD, xrdp se autentica a través de PAM contra el mismo directorio que el resto de Workspace, por lo que los escritorios Linux heredan las políticas de RBAC, MFA y horarios de acceso que ya ejecuta.
Esto convierte VDI Linux en un elemento de línea en lugar de un proyecto. xrdp es de código abierto y no tiene licencia por puesto, y Workspace lo publica a través de la misma gateway, el mismo portal y la misma pista de auditoría que sus escritorios Windows — una plataforma para un entorno mixto, en lugar de un producto VDI Linux separado para comprar, ejecutar y renovar.
SSH (Secure Shell) y Acceso por Consola
Thinfinity Workspace gestiona SSH hacia hosts Linux, Windows y macOS, dispositivos de red y appliances sobre TLS 1.3, renderizado en un terminal HTML5 o en los clientes nativos de Windows, Linux, iOS y Android — sin material de claves en el endpoint, independientemente de cuál use. Para hosts en segmentos cerrados, un agente abre una conexión inversa saliente, por lo que el objetivo no necesita puerto entrante.
La intermediación es lo que hace gobernable a SSH. Las credenciales permanecen bajo su control, en lugar de dispersas en laptops de ingenieros y directorios ~/.ssh; el acceso se ejecuta a través de las mismas políticas de RBAC, MFA y horarios de acceso que cualquier otro recurso en Workspace.
Artículo de KBThinfinity VNC
Thinfinity VNC es el protocolo propietario de compartición de pantalla de Cybele para hosts Windows, diseñado para entrega por navegador. Un componente servidor en el host abre una conexión inversa saliente hacia Workspace a través de un túnel de socket cifrado con TLS 1.3 — sin IP pública o privada, sin puerto entrante, sin exposición a internet.
Entrega un escritorio Windows completo o una única aplicación. Compartir una aplicación en lugar de todo el escritorio mantiene el resto de la máquina fuera de vista y reduce los píxeles en la conexión, lo cual importa en enlaces limitados y para trabajo con uso intensivo de gráficos — CAD, imágenes, herramientas de ingeniería — donde las codificaciones VNC estándar tienen dificultades.
A diferencia de los servidores VNC de terceros, se gestiona desde la misma consola que cualquier otro recurso en Workspace: un modelo RBAC, una política MFA, una pista de auditoría, implementado y actualizado centralmente en lugar de por máquina.
¿Thinfinity VNC o VNC? Use Thinfinity VNC en hosts Windows, donde es más rápido y se gestiona centralmente. Use VNC estándar para Linux, macOS, IP-KVMs, HMIs y cualquier infraestructura VNC existente que desee incorporar bajo acceso Zero Trust sin reemplazar.
Thinfinity VirtualUI
VirtualUI es la plataforma de desarrollo de Cybele: los desarrolladores referencian una DLL propietaria en una aplicación de escritorio Windows de la que poseen el código fuente, y el renderizado GDI y GDI+ existente de la aplicación se redirige a un navegador HTML5 — sin reescritura de UI, sin portar a un framework web. La aplicación sigue siendo un binario Windows en un host Windows; lo que cambia es su superficie.
Una vez integrada, se publica a través de Thinfinity Workspace como un recurso de primera clase — y no obtiene un modelo de seguridad personalizado, hereda el de la plataforma. Autenticación a través de su IdP, MFA, RBAC con alcance a la aplicación individual, un túnel inverso SSL/TLS 1.3 sin puertos entrantes en el host, logs de auditoría enviados a su SIEM, analíticas de usuario y grabación de sesiones. Ese es el control de acceso que un ISV de otro modo tendría que construir y mantener por sí mismo.
Cloud Manager orquesta lo que se ejecuta debajo, aprovisionando y escalando los hosts Windows que sirven sus aplicaciones VirtualUI según la demanda en lugar de dimensionar para el pico y pagar por la inactividad. Una sola aplicación sirve a muchos usuarios simultáneos desde un host, cada uno con una instancia aislada.
¿VirtualUI o RemoteApp? Use RemoteApp para entregar una aplicación Windows que no puede o no quiere modificar. Use VirtualUI cuando posea el código fuente y quiera que la aplicación misma se convierta en una aplicación web.
Detalles completos en Thinfinity VirtualUI
Aplicaciones Web, Intranet y SaaS
Web Application Gateway (WAG)
WAG publica aplicaciones web internas y de intranet a usuarios remotos sin poner esas aplicaciones en internet. Un agente dentro de la red abre una conexión inversa saliente hacia Thinfinity Workspace, que termina TLS 1.3 y hace proxy de cada solicitud hacia adentro — por lo que el servidor de aplicaciones no necesita registro DNS público ni puertos entrantes.
Cada solicitud se autoriza antes de llegar a la aplicación. Los usuarios se autentican a través de su IdP, satisfacen MFA y reciben las aplicaciones específicas que su rol permite — no un segmento de red. Un contratista que necesita una herramienta interna obtiene esa herramienta y ninguna ruta a nada más, y cada sesión se registra y envía a su SIEM.
Esa distinción es lo que hace de WAG una alternativa práctica a VPN y publicación ADC tradicional: para acceso de terceros y contratistas, para aplicaciones internas que nunca fueron diseñadas para enfrentar internet, y para equipos que consolidan appliances de perímetro que ya no quieren mantener.
¿WAG o Web Link? Use WAG para publicar aplicaciones que usted aloja. Use Web Link para gobernar el acceso a SaaS que no aloja.
Web Link
Web Link trae las aplicaciones SaaS y sitios web de los que depende su organización detrás de la misma puerta de entrada que todo lo demás en Workspace. Los usuarios se autentican una vez en Workspace, satisfacen MFA y llegan a un portal que contiene sus escritorios, aplicaciones internas y SaaS — en lugar de un portal gobernado para algunos recursos y una carpeta de marcadores sin gobernar para el resto.
RBAC gobierna lo que aparece allí. Los cambios de rol se propagan al portal, la baja corta el acceso desde un solo lugar en lugar de una hoja de cálculo de servicios, y cada lanzamiento se registra y envía a su SIEM — un registro de quién accedió a qué servicio y cuándo.
Cuando un proveedor soporta SAML 2.0 u OAuth 2.0, Workspace federa el inicio de sesión — por lo que los usuarios llegan a la aplicación sin una credencial separada que gestionar, y usted mantiene un único lugar autorizado para revocarla.
Host Legacy Mainframe, AS400, VT
Emulaciones 3270/5250
Thinfinity entrega acceso de terminal 3270 y 5250 de la misma manera que entrega cualquier otro recurso. Un agente Thinfinity ejecuta z/Scope — el propio emulador de terminal de Cybele — dentro de su red, en un contenedor Linux o Windows o en una VM Linux o Windows, y Workspace entrega la sesión a un navegador HTML5 o a los clientes nativos de Windows, Linux, iOS y Android.
TLS 1.3 cubre toda la ruta: usuario a Workspace, y z/Scope al mainframe sobre TN3270 y TN5250. El mainframe nunca enfrenta internet — z/Scope lo alcanza desde su propio segmento, y el host no necesita puerto entrante. Nada se instala en endpoints: sin emulador por escritorio, sin deriva de versiones a través de miles de puestos, sin reinstalación cuando alguien obtiene una laptop nueva.
Debido a que el emulador es z/Scope, los usuarios obtienen lo real en lugar de una aproximación web. El mapeo de teclado y las macros se mantienen, por lo que la memoria muscular y la automatización construida durante años sobrevive al cambio al navegador.
El acceso al mainframe entonces hereda el modelo de identidad de Workspace: RBAC con alcance por usuario, MFA en la puerta de entrada, horarios de acceso y logs de auditoría enviados a su SIEM — frente a sistemas cuya autenticación nativa es anterior a todo esto. Para industrias reguladas que ejecutan zSeries e iSeries, esa es la brecha que esto cierra.
Cómo publicarCarpetas Web
WebDav
Las Carpetas Web publican recursos compartidos de archivos internos — unidades de red, recursos compartidos departamentales, directorios de inicio — a usuarios remotos sin exponer el servidor de archivos. Un agente dentro de la red alcanza el recurso compartido y abre una conexión inversa saliente hacia Workspace, por lo que el servidor no necesita IP pública, puerto entrante ni VPN delante. Los usuarios navegan, cargan, descargan y editan a través de un navegador HTML5 o los clientes nativos de Windows, Linux, iOS y Android.
El acceso sigue el mismo modelo de identidad que todo lo demás en Workspace: autenticación a través de su IdP, MFA, RBAC con alcance por recurso compartido, horarios de acceso y logs de auditoría enviados a su SIEM. El bloqueo de archivos significa que dos personas editando el mismo documento no se sobrescriben silenciosamente entre sí. Nada se copia a una nube de terceros, y nada necesita instalación de cliente para acceder.
Esto lo convierte en la respuesta gobernada a una brecha común: contratistas que necesitan una carpeta en lugar de una red, personal en dispositivos no gestionados, y todos los que de otro modo envían por correo una hoja de cálculo a una cuenta personal porque acceder al recurso compartido era demasiado difícil.
¿Carpetas Web o redirección de unidades? Use redirección de unidades para mover archivos dentro y fuera de una sesión activa. Use Carpetas Web cuando los archivos son el objetivo — sin escritorio, sin sesión, solo el recurso compartido.
Artículo de KBControl de Acceso Basado en Roles (RBAC)
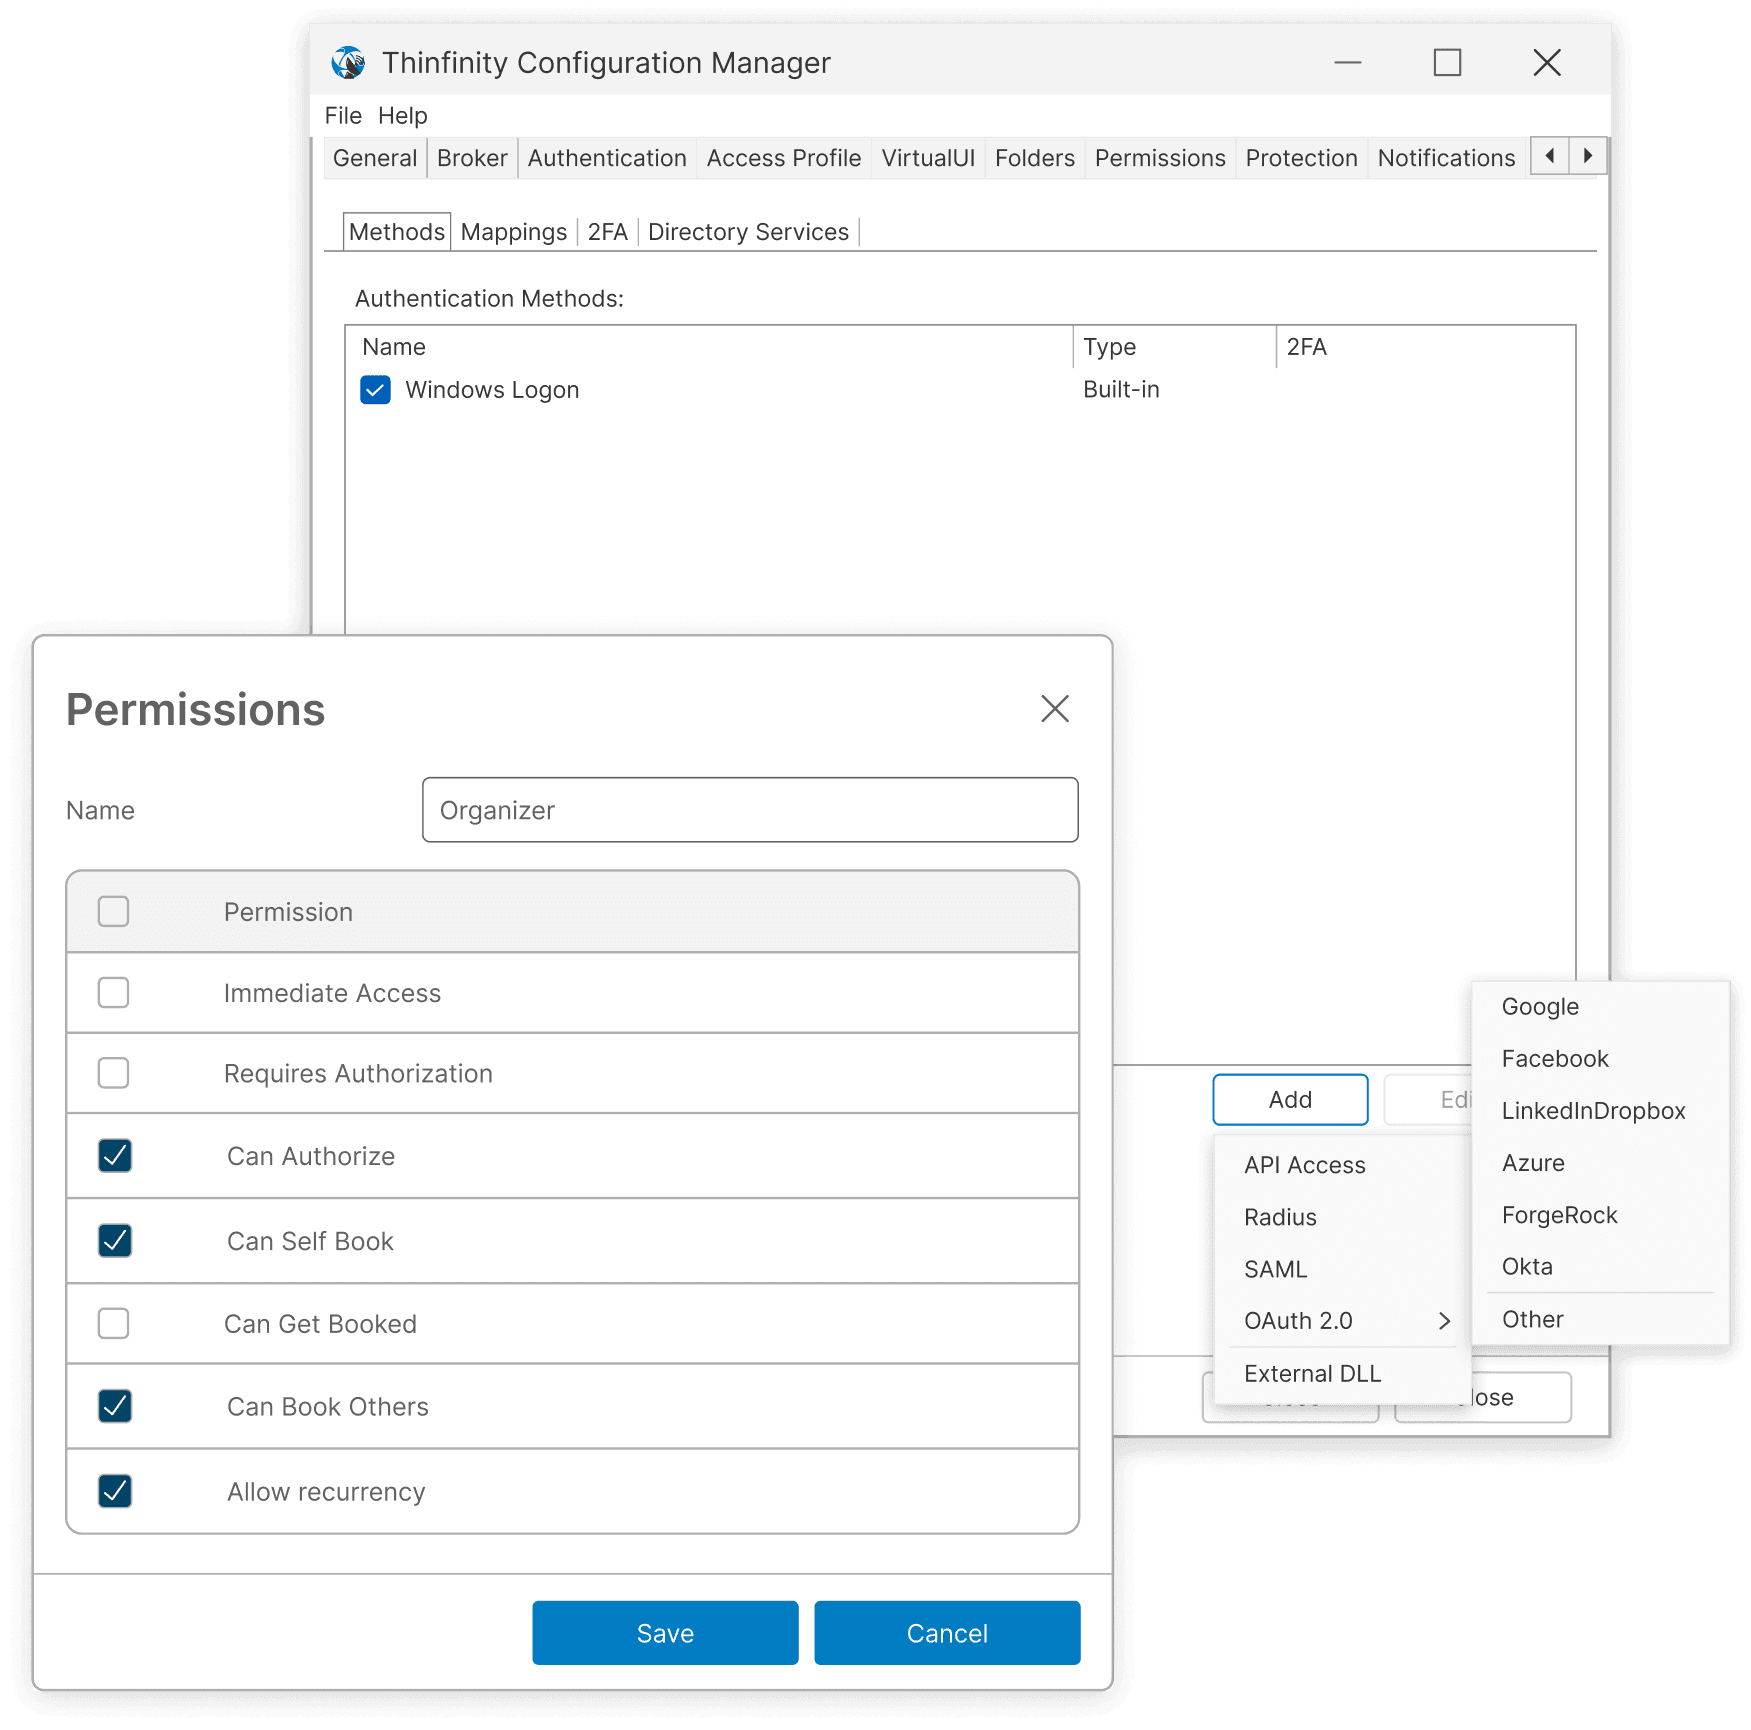
Thinfinity implementa RBAC para gestionar roles y permisos basados en la identidad del usuario, permitiendo a las organizaciones controlar el acceso a aplicaciones, archivos y escritorios según los roles de usuario. Esto mejora la gestión de seguridad al garantizar que los usuarios tengan solo el acceso necesario, optimizando los esfuerzos de cumplimiento.
Con RBAC, Thinfinity simplifica el control de acceso en entornos diversos, mejorando la seguridad y reduciendo la carga administrativa. Al alinear el acceso de usuarios con roles definidos, las organizaciones pueden gestionar permisos efectivamente, cumplir estándares de cumplimiento y proteger recursos sensibles.
Leer la guíaProveedores de Identidad (IdP)
Thinfinity se autentica contra el proveedor de identidad que ya ejecuta — Microsoft Entra ID, Okta, OneLogin, Google Workspace, AD FS, Ping Identity, o proveedores de código abierto autoalojados como Keycloak — sobre SAML 2.0, OAuth 2.0 y OpenID Connect. Los usuarios inician sesión donde ya inician sesión. Workspace no se convierte en otra credencial que emitir u otro directorio que desaprovisionar.
Los controles de su IdP se mantienen en lugar de ser eludidos: MFA y acceso condicional se aplican en el inicio de sesión, y los mapeos de grupos y claims impulsan el RBAC de Thinfinity — por lo que un cambio en la membresía de grupo de un usuario cambia lo que puede alcanzar en Workspace, sin un segundo paso administrativo y sin baja separada.
Cuando no hay IdP externo — implementaciones más pequeñas, redes aisladas, segmentos OT — el proveedor de identidad integrado de Thinfinity maneja la autenticación nativamente, con 2FA y MFA a través de su propio servidor HOTP/TOTP y Google o Microsoft Authenticator. No se requiere nada externo.
RADIUS cubre el resto: sistemas de autenticación heredados y appliances MFA que son anteriores a SAML y OIDC.
Servicios de Directorio
Thinfinity se autentica directamente contra Active Directory, directorios LDAP y cuentas de grupo de trabajo o locales — y contra varios a la vez. Una implementación de Workspace puede servir múltiples fuentes de directorio simultáneamente, cada una con sus propios recursos, política RBAC y marca: un MSP sirviendo clientes distintos desde una única implementación, dos empresas en proceso de fusión, o una unidad de negocio que mantuvo su propio directorio.
La autenticación entre bosques se extiende a través de relaciones de confianza de AD, por lo que los usuarios en diferentes bosques alcanzan lo que les corresponde sin un patrimonio de identidad paralelo que mantener junto a él.
Una caché de AD se sitúa frente al directorio. Las autenticaciones y búsquedas de grupos se sirven desde caché en lugar de ir y volver a un controlador de dominio cada vez, reduciendo la latencia de inicio de sesión y quitando carga sostenida de los DCs — que es la diferencia entre usable y doloroso una vez que está enumerando grupos para miles de usuarios.
Autenticación Multi-Factor (MFA)
Thinfinity puede aplicar autenticación multi-factor en dos puntos: cuando un usuario inicia sesión en la plataforma, y nuevamente cuando alcanza un recurso específico.
A nivel de plataforma, el inicio de sesión ocurre donde su identidad ya vive. Entra ID, Okta, Keycloak — las políticas de MFA y acceso condicional del proveedor se aplican allí, por lo que los usuarios son desafiados una vez por el sistema que ya posee la decisión en lugar de dos veces por dos que ambos quieren hacerlo.
A nivel de recurso, MFA se vuelve granular. Se puede requerir un segundo factor para una conexión individual en lugar de solo en la puerta de entrada — por lo que un host de salto de producción, una sesión de mainframe o una aplicación privilegiada demanda re-verificación mientras que una herramienta interna de bajo riesgo no. Duo se integra sobre RADIUS para servir ese desafío, trayendo aprobaciones push y confianza de dispositivo al momento en que el acceso realmente ocurre.
Configurar MFAServidor TOTP Integrado
Cuando no hay IdP externo o plataforma MFA, Thinfinity aplica MFA por sí mismo. Un servidor TOTP integrado emite códigos de un solo uso basados en tiempo estándar que funcionan con cualquier aplicación autenticadora — Microsoft Authenticator, Google Authenticator, Authy, 1Password — sin servicio externo al cual suscribirse y sin licencia MFA por usuario.
Nada tiene que llegar a internet para que funcione, lo que lo hace viable donde MFA en la nube no lo es: segmentos OT, redes aisladas y cualquier implementación que no puede depender de que un servicio de terceros permanezca accesible. El registro y la aplicación ocurren en la misma consola que el resto de Workspace.
Configuración TOTPAcceso Condicional e Integración con Políticas de Grupo
Cada decisión de acceso en Workspace combina dos entradas: quién es el usuario y las condiciones bajo las cuales está solicitando.
La membresía de grupo responde lo primero. Workspace lee los grupos de Active Directory directamente, por lo que el rol de un usuario — y los recursos que ese rol conlleva — sigue su membresía. Agregue a alguien a un grupo y los recursos aparecen; elimínelo y el acceso desaparece. No hay lista de derechos paralela que reconciliar, y no hay segundo paso de baja que olvidar.
La política responde lo segundo. Las condiciones evalúan de dónde viene una solicitud, en qué dispositivo está y cuándo llega — y se aplican por recurso, no solo en la puerta de entrada. La misma cuenta puede alcanzar una herramienta interna de bajo riesgo desde cualquier lugar y un host de salto de producción solo desde una red corporativa durante horario laboral.
Ambos se evalúan en cada solicitud. Esa es la división del trabajo: Active Directory sigue siendo la fuente de verdad para la identidad, y Workspace aplica las condiciones que AD nunca fue diseñado para expresar.
Leer la guíaHorarios de Acceso y Restricciones
Un administrador define cuándo un usuario o grupo puede alcanzar una aplicación específica — con alcance por recurso, en días y horas calendario. Las solicitudes fuera de esa ventana se rechazan.
La ventana gobierna la sesión, no solo el inicio de sesión. Una vez conectado, el usuario ve una cuenta regresiva del tiempo restante; en cero, la sesión se cierra automáticamente. Eso es lo que lo convierte en un control en lugar de un horario: el acceso no sobrevive a su ventana porque alguien inició sesión un minuto antes del corte, y nadie tiene que recordar revocar nada. La cuenta regresiva también hace trabajo silencioso — un usuario que puede ver el reloj planifica alrededor de él en lugar de perder trabajo por su culpa.
Así es como debería funcionar el acceso limitado en el tiempo. Un contratista obtiene la ventana de mantenimiento y nada fuera de ella. Un proveedor obtiene los martes por la tarde. Un equipo offshore obtiene su turno. El acceso permanente — el derecho que se acumula silenciosamente en cada sistema de acceso — deja de ser el predeterminado.
Opciones de personalizaciónSeguridad y Monitoreo
Registro de Auditoría
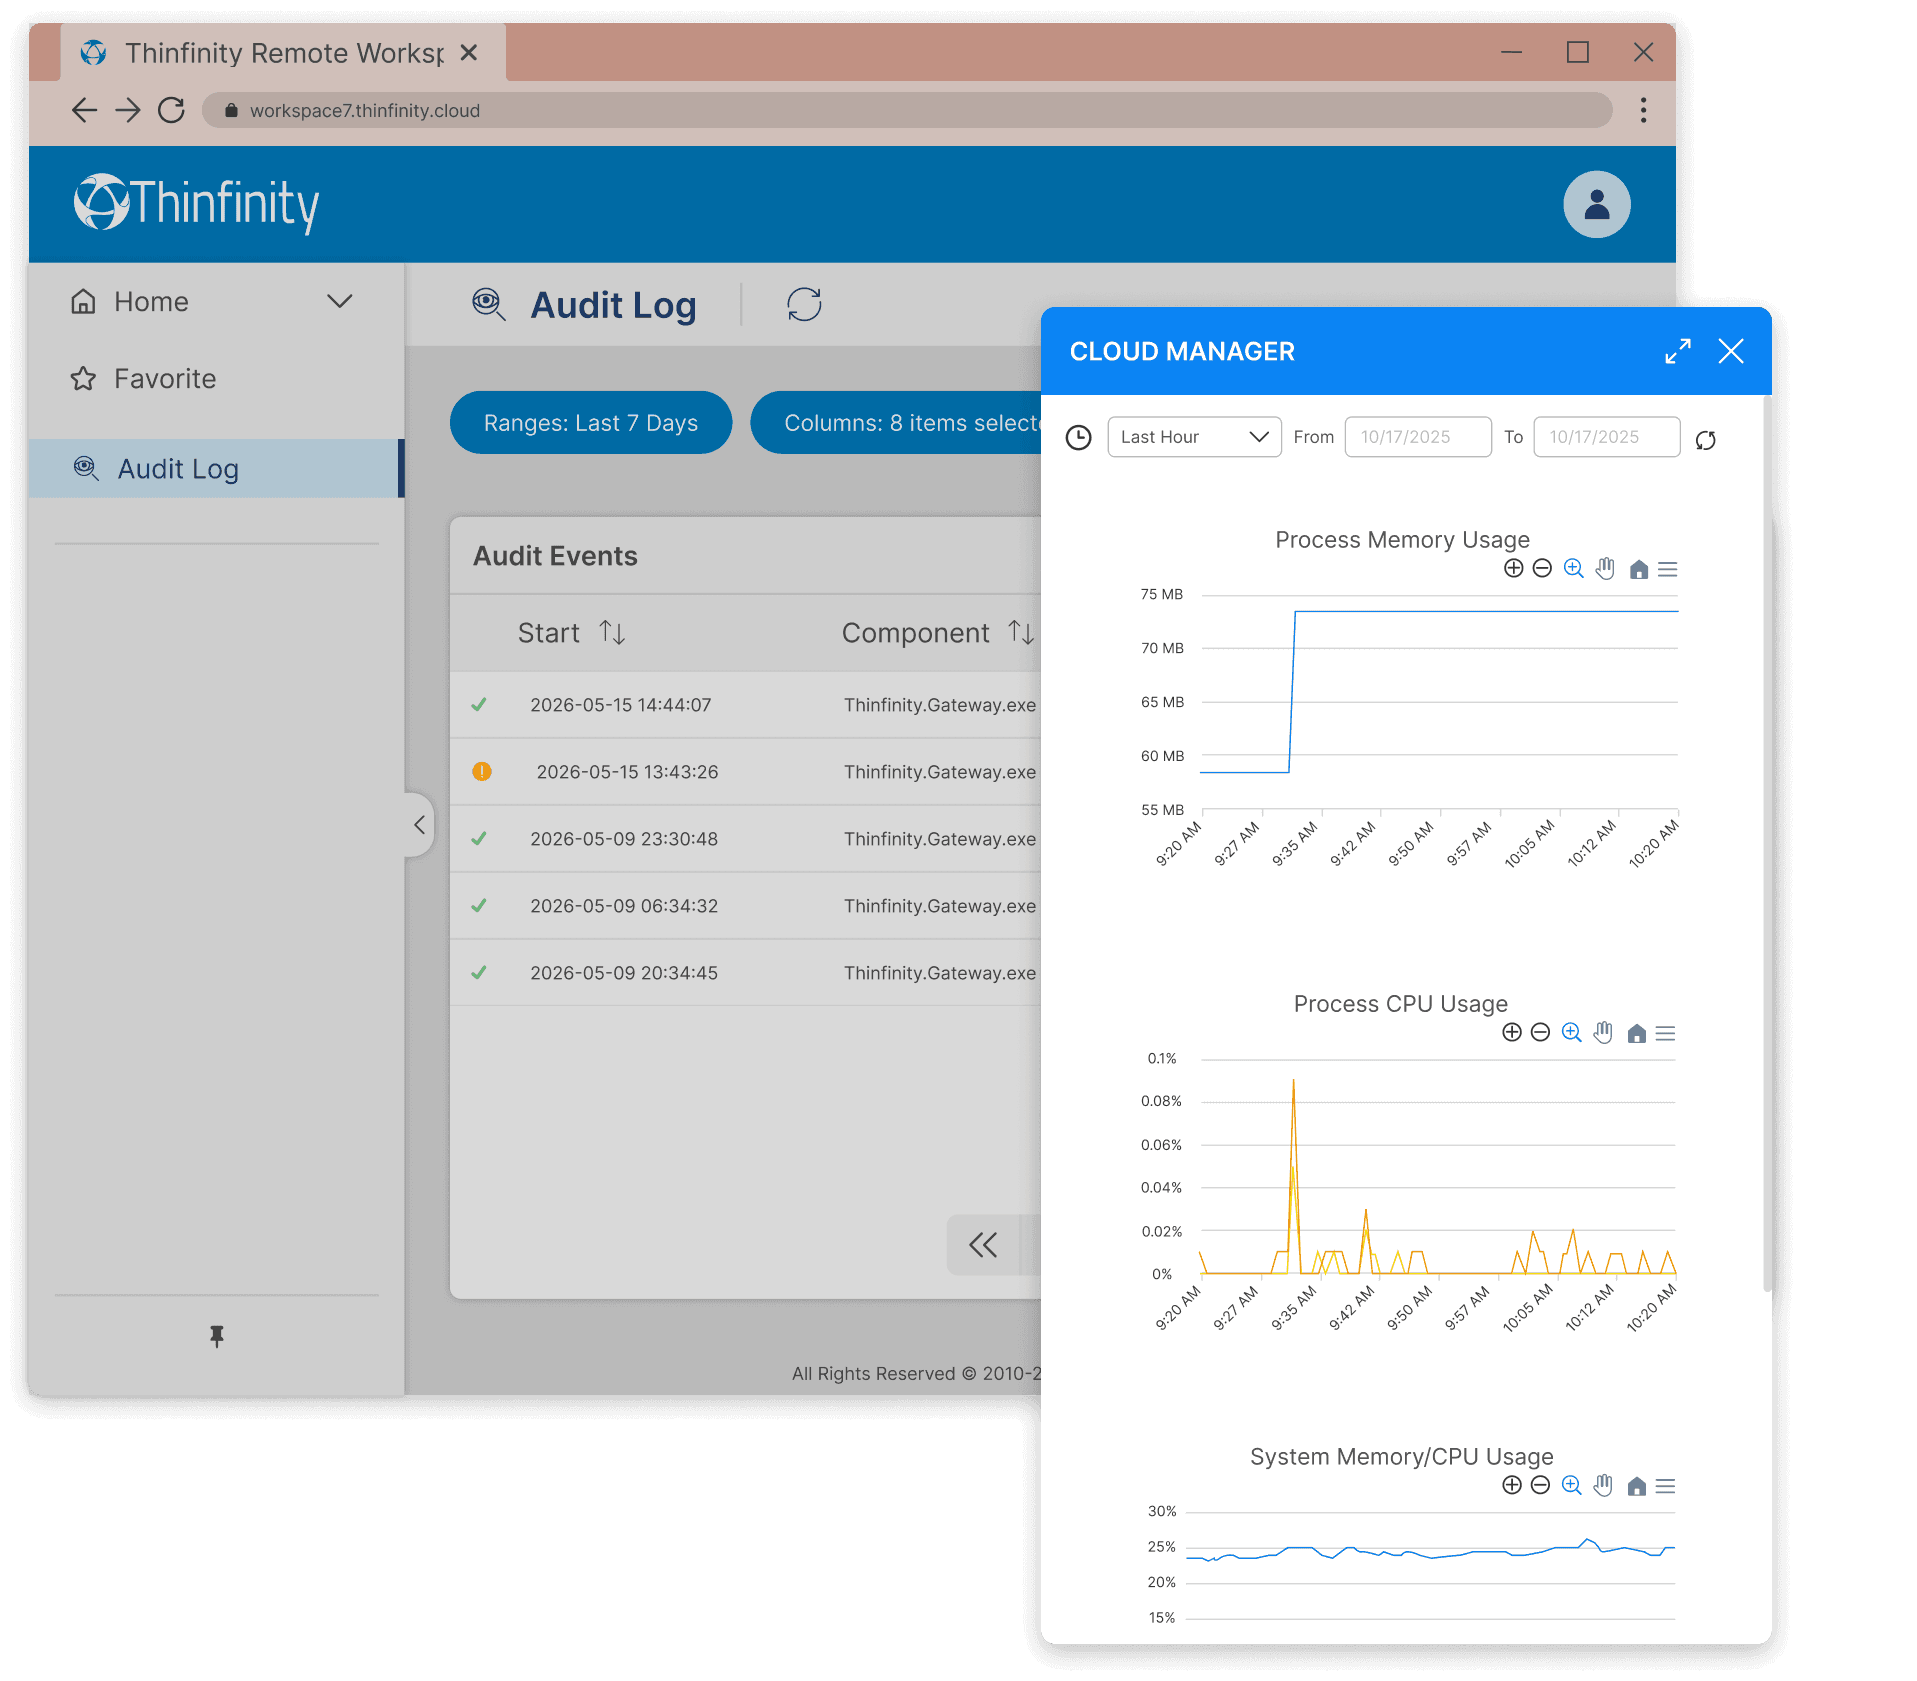
Workspace registra intentos de autenticación, inicios y finales de sesión, los recursos alcanzados y cambios administrativos a políticas y configuración. Cada entrada lleva el usuario, el recurso, la dirección de origen y la marca de tiempo.
Los logs se envían a su SIEM en lugar de quedarse en una consola que alguien tiene que recordar abrir. Los eventos de Thinfinity se correlacionan contra el resto de su infraestructura, y la retención, alertas e informes permanecen donde su programa de cumplimiento ya se ejecuta — el registro que un auditor solicita bajo SOC 2, PCI-DSS o HIPAA, mantenido en el sistema que ya mantiene todo lo demás.
Analíticas de Usuario
Las Analíticas de Usuario informan sobre cómo se usa realmente una implementación: duración de sesión, tiempos de acceso, patrones de inicio de sesión y qué recursos se alcanzan y con qué frecuencia, tanto para usuarios remotos como locales.
Se ejecuta sobre el mismo registro de actividad que el registro de auditoría, haciendo una pregunta diferente — la evidencia detrás de decisiones de dimensionamiento que de otro modo se toman por instinto. Cuántas sesiones simultáneas aprovisionar, qué licencias están asignadas a personas que nunca inician sesión, qué recurso publicado nadie ha abierto desde que salió en vivo.
Monitoreo de Infraestructura
Workspace instrumenta cada capa de la plataforma — gateways, brokers e infraestructura de hosts VDI — y almacena las métricas recopiladas en un backend de series temporales VictoriaMetrics.
Cada componente reporta consumo de hardware (CPU, memoria, disco) y el rendimiento de los servicios que se ejecutan en él. La recopilación se extiende hasta el host final donde se ejecuta la sesión, por lo que las métricas se resuelven por capa en lugar de agregarse en el borde de la plataforma.
La retención de series temporales expone utilización y capacidad a través de rangos arbitrarios: carga por componente a lo largo del tiempo, margen del pool contra picos observados y degradación del servicio antes de la falla.
Manual de monitoreoGrabación de Sesiones
Thinfinity proporciona potentes capacidades de grabación de sesiones, permitiendo a los administradores capturar y revisar sesiones de usuario para propósitos de seguridad, cumplimiento y capacitación. Esta función registra todas las interacciones del usuario durante las sesiones remotas, ofreciendo una pista de auditoría completa de la actividad, incluyendo pulsaciones de teclas, movimientos del ratón y cambios de pantalla.
Los administradores pueden acceder a estas grabaciones para investigar actividad sospechosa, asegurar el cumplimiento de políticas de seguridad y proporcionar capacitación a nuevos usuarios. Las sesiones grabadas pueden almacenarse de forma segura y reproducirse para análisis, permitiendo monitoreo en tiempo real o revisiones post-sesión para mejorar la supervisión operacional.
Manual de grabación de sesionesGestión de Sesiones
Thinfinity ofrece funciones avanzadas de gestión de sesiones que permiten a los administradores monitorear, restringir o terminar sesiones tanto para usuarios remotos como locales. Esta capacidad es esencial para mantener el control sobre el acceso a recursos corporativos, asegurar el cumplimiento de políticas de seguridad y proteger datos sensibles.
Los administradores pueden supervisar la actividad del usuario en tiempo real, aplicar tiempos de espera de sesión o imponer restricciones basadas en roles de usuario, ya sea que la sesión se inicie local o remotamente. Las herramientas de gestión de sesiones de Thinfinity proporcionan control granular, permitiendo a los equipos de TI intervenir rápidamente en casos de acceso no autorizado o violaciones de políticas, asegurando una seguridad de acceso remoto robusta para ambos entornos.
Lista de IPs Permitidas y Denegadas
Thinfinity proporciona gestión de listas de IPs permitidas y denegadas para mejorar la seguridad controlando qué direcciones IP pueden acceder a la plataforma. Los administradores pueden definir direcciones IP específicas o rangos que están permitidos o bloqueados, asegurando que solo fuentes confiables puedan conectarse a los recursos. Esta función ayuda a prevenir el acceso no autorizado y restringe el acceso remoto a redes designadas, agregando una capa crucial de protección.
Al combinar filtrado de IP con otras medidas de seguridad como Acceso Condicional, Thinfinity asegura un control integral sobre la seguridad de red para sesiones tanto locales como remotas.
Detección de Fuerza Bruta
Thinfinity incorpora detección de fuerza bruta para identificar y bloquear automáticamente intentos repetidos de inicio de sesión no autorizados. Al monitorear patrones de inicio de sesión e identificar actividad sospechosa, Thinfinity puede detectar posibles ataques de fuerza bruta y tomar acción bloqueando temporalmente direcciones IP.
Esta función ayuda a proteger cuentas de usuario y recursos sensibles de intentos de hackeo por fuerza bruta, asegurando una mayor seguridad de cuentas y reduciendo el riesgo de acceso no autorizado.
Experiencia de Usuario
Multi-Monitor
Thinfinity permite la gestión fluida de múltiples monitores, permitiendo a los usuarios trabajar a través de varias pantallas como si fueran una única interfaz. Esta función aumenta la productividad al minimizar la necesidad de cambiar entre aplicaciones y monitores. Se soporta sin instalación de cliente, proporcionando fácil acceso y funcionalidad a través de un navegador web, asegurando una experiencia de usuario optimizada tanto para entornos locales como remotos.
Habilitar multimonitorRedirección de Portapapeles
Thinfinity permite la redirección fluida del portapapeles, permitiendo a los usuarios transferir archivos y datos entre máquinas locales y remotas usando el portapapeles. Esta funcionalidad proporciona una experiencia de usuario fluida, soportando transferencia bidireccional de texto, texto enriquecido, imágenes y archivos. La transferencia de archivos por portapapeles es crítica para mejorar la productividad del escritorio remoto, ya que simplifica el compartir archivos sin requerir pasos adicionales como redirección de unidades o adjuntos de correo.
Esta función se soporta en múltiples plataformas, proporcionando sincronización en tiempo real entre sesiones locales y remotas, asegurando que los datos del portapapeles se transfieran de forma segura sin necesidad de instalación de software del lado del cliente.
Redirección Multitáctil en iOS
Thinfinity soporta redirección multitáctil en dispositivos iOS, permitiendo a los usuarios interactuar con escritorios remotos usando gestos multitáctiles como zoom, deslizar y pellizcar directamente desde sus iPhones o iPads. Esta función funciona sin problemas tanto en entornos basados en cliente como sin cliente, proporcionando funcionalidad multitáctil completa sin necesidad de software adicional.
Los usuarios sin cliente pueden disfrutar del multitáctil a través de un navegador HTML5, mientras que los usuarios basados en cliente pueden interactuar con la sesión remota usando la aplicación nativa de Thinfinity para iOS.
Compartir Sesión
Thinfinity permite a los usuarios compartir fácilmente sus sesiones remotas con otros, como administradores de TI o colegas, generando una URL y contraseña de sesión de un solo uso. Este enlace y contraseña expirarán una vez que la sesión termine, asegurando la seguridad mientras simplifica el soporte técnico y la colaboración sin necesidad de software de terceros. Proporciona una forma fluida de resolver problemas o colaborar en tiempo real, permitiendo a múltiples usuarios ver o controlar la misma sesión remotamente.
El compartir sesión elimina la necesidad de herramientas externas, haciendo el soporte y la colaboración eficientes y seguros.
Audio y Video Bidireccional (RTAV)
Thinfinity soporta redirección de Audio y Video en Tiempo Real (RTAV), permitiendo el uso fluido de micrófonos y cámaras web de la máquina local en sesiones remotas. Los usuarios pueden realizar conferencias de audio y video dentro de escritorios virtuales sin salir del entorno VDI. Esta función funciona tanto con configuraciones basadas en cliente como sin cliente, permitiendo acceso remoto eficiente a aplicaciones en tiempo real como Skype, Teams y Zoom.
RTAV está diseñado para consumir ancho de banda mínimo, proporcionando streaming de alta calidad mientras minimiza la latencia, permitiendo a las empresas mantener la productividad durante reuniones por video en entornos remotos o virtualizados. Soporta múltiples dispositivos, y los usuarios pueden seleccionar su entrada de audio y video preferida desde la sesión remota.
Optimización de GPU
Thinfinity soporta rendimiento acelerado por GPU tanto para configuraciones basadas en cliente como sin cliente, optimizando aplicaciones con uso intensivo de gráficos como modelado 3D, edición de video y simulaciones de ingeniería. Al utilizar tecnologías como H.264 para compresión de video y descarga de GPU, Thinfinity asegura streaming de alta calidad y rendimiento de baja latencia, incluso en entornos de escritorio virtual remotos.
Los usuarios sin cliente pueden beneficiarse de gráficos mejorados sin instalar software adicional, mientras que los usuarios basados en cliente experimentan rendimiento máximo para cargas de trabajo exigentes. Esto hace que Thinfinity sea ideal para empresas que ejecutan entornos VDI que requieren acceso fluido y de alto rendimiento a aplicaciones que consumen muchos recursos.
Integración de Dispositivos y Periféricos
Redirección de Impresión
Thinfinity soporta impresión sin cliente así como impresión basada en agente desde máquinas remotas a impresoras locales. Los usuarios pueden redirigir trabajos de impresión sin problemas a cualquier impresora local o de red, asegurando un flujo de trabajo fluido tanto en entornos VDI como basados en sesiones. Con la impresión sin cliente, no hay necesidad de instalar controladores locales, ya que la impresión se maneja completamente a través de un navegador web. Thinfinity también soporta impresión basada en agente, que permite impresión directa de alto rendimiento con control adicional sobre configuraciones de impresión como tipo de papel y uso de bandeja.
Además, el mapeo de impresión en red está disponible, permitiendo a los usuarios conectarse a impresoras de red como si fueran locales, mejorando la flexibilidad para organizaciones con infraestructuras distribuidas. Ya sea imprimiendo directamente a impresoras POS, impresoras de etiquetas o dispositivos basados en red, Thinfinity asegura redirección de impresión segura y eficiente con configuración mínima.
Redirección de dispositivosTransferencia de Archivos Arrastrar y Soltar y Transferencia Directa
Thinfinity soporta transferencias de archivos arrastrar y soltar entre máquinas locales y remotas, permitiendo a los usuarios compartir archivos fácilmente en tiempo real. Esta funcionalidad se complementa con transferencia directa de archivos, que permite transferencias de archivos rápidas y seguras entre entornos virtuales y máquinas host sin necesidad de aplicaciones de terceros.
Para mayor flexibilidad, Thinfinity ofrece acceso a unidades locales tanto a través de soluciones sin cliente como basadas en cliente. Esto significa que los usuarios pueden acceder y transferir archivos desde sus máquinas locales a sesiones remotas sin instalar software adicional, o pueden mapear unidades locales directamente a la sesión remota para acceso continuo durante la sesión.
Este enfoque multi-método asegura compartir archivos sin problemas en entornos VDI y basados en sesiones, mejorando la experiencia del usuario mientras mantiene la seguridad y el cumplimiento con estándares empresariales.
Redirección USB
Thinfinity redirige dispositivos USB conectados a la máquina cliente hacia la sesión remota, tanto en implementaciones VDI como basadas en sesiones. El agente presenta el dispositivo al host remoto a nivel de dispositivo, por lo que los propios controladores del proveedor del host se vinculan a él como si estuviera conectado localmente — almacenamiento masivo, escáneres y otros periféricos estándar incluidos.
La redirección a nivel de dispositivo es lo que requieren los periféricos de bajo nivel. Lectores de huellas dactilares, PIN pads, pads de firma y lectores de tarjetas inteligentes CCID son sensibles al tiempo y dependientes del controlador: necesitan el dispositivo físico presentado a la pila de controladores, no una abstracción de él. Estos son los periféricos alrededor de los cuales se construyen las implementaciones bancarias, gubernamentales y de salud.
La redirección sin cliente a través del navegador está limitada por lo que el navegador expone. Los dispositivos ya reclamados por un controlador del kernel del SO — las clases HID y CCID entre ellos — no pueden redirigirse de esta manera, lo que excluye lectores de huellas dactilares, PIN pads y lectores de tarjetas inteligentes. Esos requieren el cliente nativo.
Los dispositivos USB conectados a la red se mapean en la sesión por el mismo mecanismo, sin estar físicamente conectados a la máquina cliente.
Redirección de dispositivosAcceso Multiplataforma
HTML5 Puro
Cualquier navegador compatible con HTML5 se conecta a Workspace sin cliente instalado. El sistema operativo del endpoint no es un factor: Windows, macOS, Linux, ChromeOS, iOS y Android alcanzan las mismas sesiones a través del navegador.
La sesión del navegador no es una reducida. Multi-monitor, redirección de impresora, portapapeles, transferencia de archivos arrastrar y soltar, renderizado acelerado por GPU y redirección de audio y video bidireccional — todo opera en HTML5 — las herramientas de colaboración que se ejecutan dentro de la sesión usan el micrófono y la cámara local directamente.
Clientes Windows y Linux
El cliente nativo de Windows se conecta a través de la misma gateway que el navegador, sobre la misma conexión inversa saliente y el mismo túnel TLS 1.3. No se abre ningún puerto entrante en el host, y las sesiones están sujetas a las mismas políticas de RBAC, MFA, horarios de acceso y auditoría. El modo de entrega cambia; la ruta de seguridad no.
Dos casos lo requieren. En endpoints gestionados — escritorios corporativos y thin clients basados en Windows — el cliente se implementa, configura y controla por políticas de forma centralizada, coincidiendo con el modelo operacional que esas flotas ya ejecutan. Y para redirección USB a nivel de dispositivo, el cliente presenta periféricos al host remoto a nivel de controlador, que es lo que requieren los lectores de huellas dactilares, PIN pads, pads de firma y lectores de tarjetas inteligentes CCID.
La capacidad de sesión iguala el benchmark de la industria (AVD, Citrix), incluyendo multi-monitor con resolución dinámica y escalado DPI, redirección de impresoras, unidades, portapapeles, cámaras, micrófonos, audio y tarjetas inteligentes, optimización multimedia, y entrada táctil y de lápiz.
PWA (Progressive Web App)
Thinfinity ofrece soporte completo para Progressive Web Apps (PWA), permitiendo a los usuarios instalar aplicaciones web directamente desde cualquier navegador compatible con HTML5, sin necesidad de pasar por una tienda de aplicaciones. Las PWAs en Thinfinity proporcionan una experiencia similar a una aplicación, incluyendo funciones como acceso sin conexión, notificaciones push y tiempos de carga más rápidos. Estas aplicaciones funcionan en todas las plataformas (Windows, macOS, iOS, Android) mientras requieren almacenamiento mínimo en dispositivos, haciéndolas ideales tanto para entornos móviles como de escritorio.
Las PWAs ofrecen varios beneficios clave, incluyendo actualizaciones fluidas, rendimiento mejorado a través de caché e integración mejorada con dispositivos, proporcionando a los usuarios una experiencia responsiva y confiable, similar a las aplicaciones nativas.
Clientes iOS y Android
Los clientes nativos de iOS y Android se conectan a través de la misma gateway y conexión inversa que cualquier otro modo de entrega, bajo la misma política. Las sesiones se renderizan para táctil: los gestos multitáctiles se mapean a entrada de puntero y lápiz, y la cámara y micrófono del dispositivo se redirigen a la sesión.
Los clientes también sirven a los administradores. El monitoreo de infraestructura y VDI está disponible desde la misma aplicación — utilización de plataforma y host, actividad de sesión y el estado del patrimonio VDI — junto con control administrativo sobre sesiones y recursos. Un administrador de guardia puede evaluar un pool saturado o un host degradado desde un teléfono en lugar de una estación de trabajo.
Integraciones y Desarrollo de API
OT URL
Thinfinity permite a los usuarios crear URLs desechables con parámetros personalizados para compartir sesiones seguras o integración. Estas URLs temporales proporcionan flexibilidad para acceso limitado en el tiempo, asegurando tanto seguridad como conveniencia. Ya sea compartiendo acceso para colaboración o integrándose con sistemas de terceros, la función OT URL simplifica el proceso al permitir a los usuarios generar enlaces seguros de un solo uso que expiran una vez que la sesión concluye.
Configuración de OTURLsREST API
Thinfinity proporciona una robusta API RESTful que facilita la integración fluida con aplicaciones y sistemas de terceros. Esta API ofrece capacidades de automatización integrales, permitiendo a las organizaciones optimizar su gestión de acceso remoto y flujos de trabajo.
La REST API de Thinfinity empodera a las empresas para integrar soluciones de acceso remoto con su infraestructura de TI existente, asegurando flexibilidad, seguridad y automatización en la gestión de acceso privilegiado.
Explorar la API de Thinfinity WorkspaceAPI REST de Servicios de Directorio
La API REST de Servicios de Directorio de Thinfinity permite a las organizaciones centralizar la gestión de identidad de usuarios a través de múltiples fuentes de autenticación. Esta API permite la integración con Active Directory (AD), soportando múltiples dominios, así como bases de datos como SQL, Firebird y Firebase. Al aprovechar esta API, los administradores pueden gestionar sin problemas identidades de usuario y autenticación desde varios proveedores de identidad, simplificando el proceso de otorgar acceso seguro a través de entornos complejos.
Esta capacidad es particularmente útil para empresas que requieren autenticación flexible multi-dominio o basada en base de datos, asegurando que Thinfinity se integre con una amplia gama de sistemas de gestión de identidad, mejorando la eficiencia y escalabilidad.
API de Licenciamiento
La API de Licenciamiento de Thinfinity proporciona control total sobre la gestión de licencias, permitiendo a los administradores crear, destruir y asignar licencias programáticamente. Esta API es esencial para empresas y Proveedores de Servicios Gestionados (MSPs) que necesitan gestionar eficientemente licencias a través de múltiples usuarios o clientes. Al automatizar el ciclo de vida de licencias, las organizaciones pueden optimizar el aprovisionamiento, controlar el acceso y asegurar el cumplimiento, todo desde una interfaz centralizada.
La API de Licenciamiento simplifica operaciones complejas de licenciamiento, facilitando escalar implementaciones y gestionar recursos dinámicamente basándose en demanda en tiempo real.
OEM – Marca Blanca
Temas Personalizados
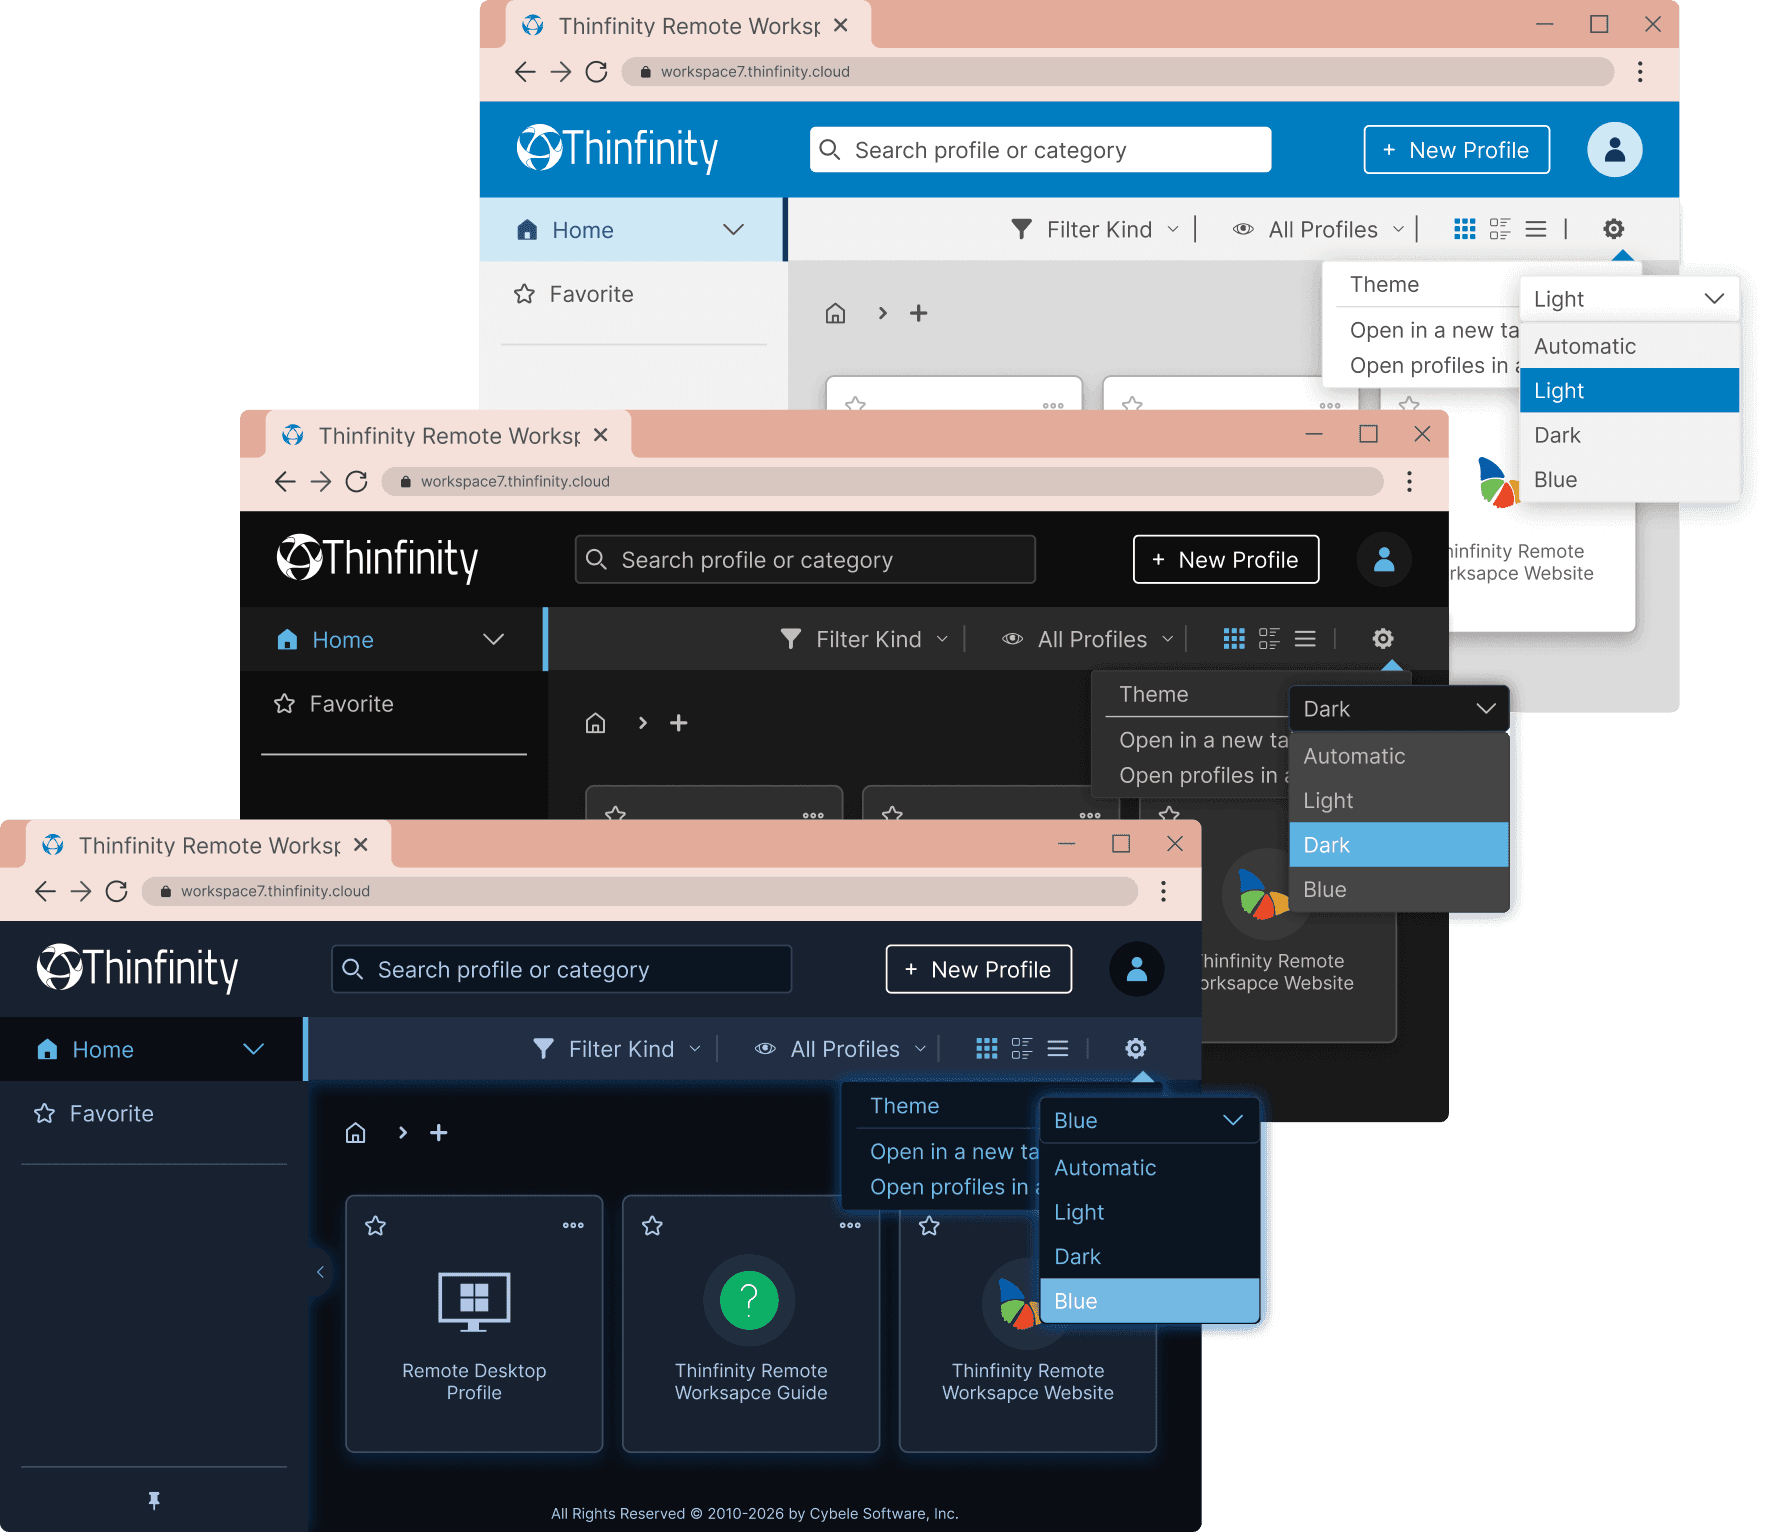
Thinfinity permite la personalización completa del portal web, permitiendo a los administradores crear múltiples temas basados en usuarios o grupos de usuarios específicos. Esta función soporta gestión de identidad multi-tenant, haciéndola ideal para empresas con múltiples equipos o Proveedores de Servicios Gestionados (MSPs) que gestionan diferentes clientes. Cada identidad o grupo de usuarios puede tener su propia marca, tema y estilo, proporcionando una experiencia personalizada mientras mantiene una implementación unificada.
La capacidad de gestionar múltiples identidades en una única implementación optimiza las operaciones para organizaciones con equipos, clientes o departamentos diversos, asegurando una gestión de acceso remoto eficiente y consistente mientras mejora la experiencia del usuario.
Archivo de configuración JSON del temaOEM
El paquete OEM de Thinfinity permite a las organizaciones integrar Thinfinity con sistemas on-premises más grandes, soportando escalabilidad e integración profunda con infraestructura empresarial. Este paquete está diseñado para empresas que requieren gestión backend extensiva y necesitan adaptar Thinfinity para cumplir con necesidades operacionales complejas. Con la integración OEM, las empresas pueden implementar Thinfinity como parte de sus sistemas internos mientras mantienen control total sobre personalización, seguridad y gestión de recursos.
Esta capacidad permite a las empresas aprovechar las funcionalidades de Thinfinity mientras se integran sin problemas con soluciones existentes, asegurando flexibilidad y escalabilidad para demandas operacionales en crecimiento.