

Funzionalità di Thinfinity Workspace
Connettività
Desktop e Applicazioni (Windows, Linux e Console)
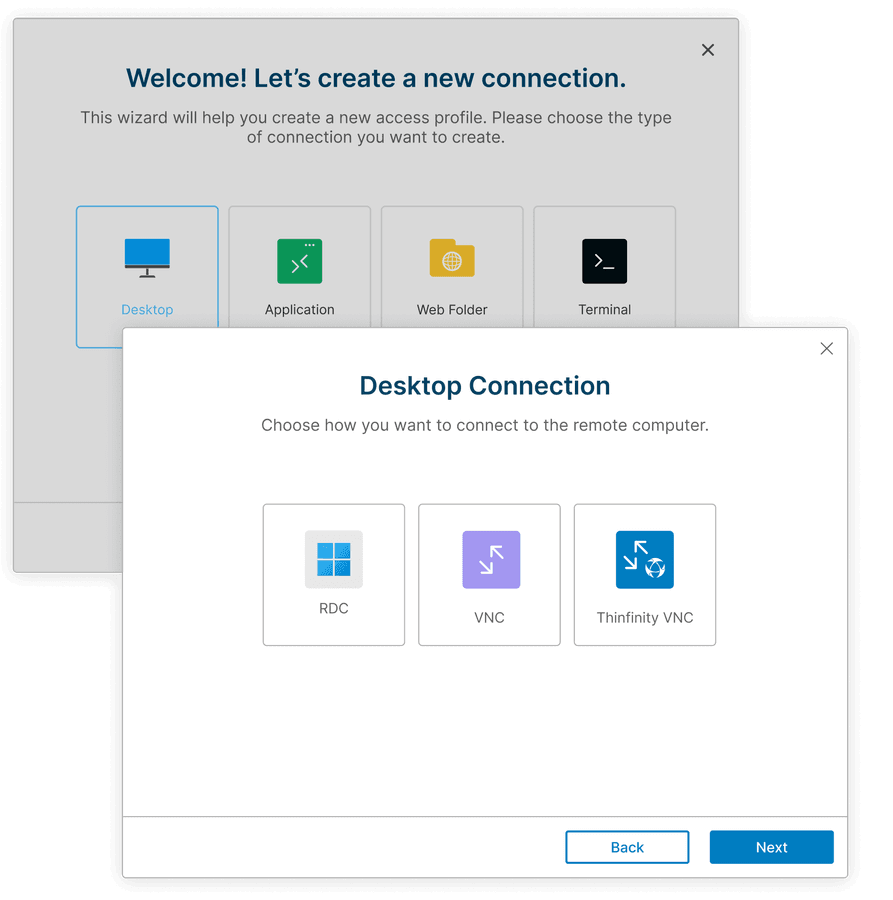
Remote Desktop Connection (RDC)
RDC è il protocollo proprietario di desktop remoto di Cybele, progettato per host che non possono essere esposti al traffico in ingresso. Un agente leggero sulla macchina host apre una connessione inversa in uscita verso Thinfinity Workspace attraverso un tunnel WebSocket crittografato con SSL/TLS 1.3 — quindi l'host non necessita mai di un IP pubblico, una porta in ingresso o una modifica al firewall. Funziona dietro NAT, su segmenti di rete isolati e su VM cloud con ogni regola di ingresso chiusa.
Le sessioni vengono eseguite come desktop completi o come RemoteApp, distribuendo una singola applicazione senza esporre il desktop sottostante, e raggiungono gli utenti attraverso un browser HTML5 o i client nativi Windows, Linux, iOS e Android — stesso tunnel crittografato, stessa applicazione delle policy, qualunque scelta faccia l'utente. RDC trasporta audio bidirezionale, condivisione file e reindirizzamento dei dispositivi, e regge carichi di lavoro graficamente intensivi come CAD, modellazione 3D e video editing.
Come configurareRDP (Remote Desktop Protocol)
Sviluppato da Microsoft, RDP è un protocollo sicuro che facilita le connessioni desktop remoto ai sistemi Windows. Utilizza la crittografia SSL/TLS per proteggere le comunicazioni, rendendolo una scelta privilegiata per supporto IT, lavoro remoto e collaborazione.
In Thinfinity Workspace, le connessioni RDP vengono stabilite attraverso un gateway inverso, consentendo l'accesso tramite IP pubblici o privati attraverso un tunnel SSL sicuro, senza richiedere porte in ingresso aperte. Questo migliora la sicurezza e semplifica il deployment.
RDP supporta l'accesso completo al desktop e RemoteApp, permettendo agli utenti di eseguire applicazioni specifiche da remoto senza accedere al desktop completo, rendendolo ideale per soluzioni sicure e ad alte prestazioni di desktop remoto per troubleshooting, gestione remota e distribuzione di applicazioni.
Articolo Knowledge BaseVNC (Virtual Network Computing)
Thinfinity Workspace distribuisce qualsiasi server VNC conforme a RFB — RealVNC, TightVNC, UltraVNC, TigerVNC, x11vnc, macOS Screen Sharing — a un browser HTML5 o ai client nativi Windows, Linux, iOS e Android, senza modifiche al server VNC già in uso.
Un agente leggero sull'host raggiunge il server VNC su localhost e apre una connessione inversa in uscita verso Workspace attraverso un tunnel SSL/TLS 1.3. La porta 5900 non lascia mai la macchina: nessun IP pubblico, nessuna porta in ingresso, nessuna eccezione firewall, e il server VNC non è mai esposto alla rete. Dove l'host è già raggiungibile, Workspace si connette invece attraverso il gateway — l'agente è per gli host che non puoi o non vuoi aprire.
Poiché VNC si collega al display fisico anziché generare una nuova sessione, vedi esattamente ciò che è sulla console — la stessa schermata della persona di fronte alla macchina. Ecco perché rimane il protocollo di riferimento per IP-KVM, HMI industriali, workstation Linux e attrezzature di laboratorio, dove la domanda è cosa la macchina sta effettivamente facendo.
Articolo Knowledge Basexrdp (Desktop Linux tramite RDP)
Thinfinity Workspace si connette a host Linux che eseguono xrdp — il server RDP open-source — e distribuisce desktop Linux completi a un browser HTML5 o ai client nativi Windows, Linux, iOS e Android. Un agente sull'host raggiunge xrdp su localhost e apre una connessione inversa in uscita verso Workspace attraverso un tunnel SSL/TLS 1.3, quindi la porta 3389 non lascia mai la macchina: nessun IP pubblico, nessuna porta in ingresso, nessuna eccezione firewall.
Poiché xrdp genera una sessione per utente anziché collegarsi alla console, un host Linux serve molti utenti contemporaneamente, ognuno con il proprio desktop — XFCE, GNOME, KDE, MATE — e le sessioni sopravvivono a una disconnessione, quindi una connessione interrotta riprende da dove l'utente l'aveva lasciata invece di ricominciare da capo. L'insieme delle funzionalità RDP è incluso: reindirizzamento degli appunti, reindirizzamento delle unità, audio e stampa. Sugli host uniti ad AD, xrdp si autentica tramite PAM contro la stessa directory del resto di Workspace, quindi i desktop Linux ereditano RBAC, MFA e policy sugli orari di accesso che già utilizzi.
Questo rende Linux VDI una voce di budget anziché un progetto. xrdp è open source e non comporta licenze per postazione, e Workspace lo pubblica attraverso lo stesso gateway, lo stesso portale e lo stesso audit trail dei tuoi desktop Windows — una piattaforma per un ambiente misto, anziché un prodotto VDI Linux separato da acquistare, gestire e rinnovare.
SSH (Secure Shell) e Accesso Console
Thinfinity Workspace intermedia SSH verso host Linux, Windows e macOS, dispositivi di rete e appliance tramite TLS 1.3, renderizzato in un terminale HTML5 o nei client nativi Windows, Linux, iOS e Android — nessun materiale chiave sull'endpoint, qualunque tu scelga. Per gli host in segmenti chiusi, un agente apre una connessione inversa in uscita, quindi il target non necessita di porte in ingresso.
L'intermediazione è ciò che rende SSH governabile. Le credenziali rimangono sotto il tuo controllo, anziché sparse sui laptop degli ingegneri e nelle directory ~/.ssh; l'accesso passa attraverso le stesse policy RBAC, MFA e orari di accesso di ogni altra risorsa in Workspace.
Articolo Knowledge BaseThinfinity VNC
Thinfinity VNC è il protocollo proprietario di condivisione schermo di Cybele per host Windows, progettato per la distribuzione via browser. Un componente server sull'host apre una connessione inversa in uscita verso Workspace attraverso un tunnel socket crittografato TLS 1.3 — nessun IP pubblico o privato, nessuna porta in ingresso, nessuna esposizione a internet.
Distribuisce un desktop Windows completo o una singola applicazione. Condividere un'applicazione anziché l'intero desktop tiene il resto della macchina fuori dalla vista e riduce i pixel sulla linea, il che conta su connessioni limitate e per lavori graficamente intensivi — CAD, imaging, strumenti ingegneristici — dove le codifiche VNC standard faticano.
A differenza dei server VNC di terze parti, viene gestito dalla stessa console di ogni altra risorsa in Workspace: un unico modello RBAC, un'unica policy MFA, un unico audit trail, distribuito e aggiornato centralmente anziché per macchina.
Thinfinity VNC o VNC? Usa Thinfinity VNC su host Windows, dove è più veloce e gestito centralmente. Usa VNC standard per Linux, macOS, IP-KVM, HMI e qualsiasi infrastruttura VNC esistente che vuoi portare sotto accesso Zero Trust senza sostituirla.
Thinfinity VirtualUI
VirtualUI è la piattaforma di sviluppo di Cybele: gli sviluppatori fanno riferimento a una DLL proprietaria in un'applicazione desktop Windows di cui possiedono il codice sorgente, e il rendering GDI e GDI+ esistente dell'applicazione viene reindirizzato a un browser HTML5 — nessuna riscrittura dell'interfaccia, nessun porting verso un framework web. L'applicazione rimane un binario Windows su un host Windows; ciò che cambia è la sua superficie.
Una volta integrata, viene pubblicata attraverso Thinfinity Workspace come risorsa di prima classe — e non ottiene un modello di sicurezza su misura, eredita quello della piattaforma. Autenticazione tramite il tuo IdP, MFA, RBAC con scope sulla singola applicazione, un tunnel inverso SSL/TLS 1.3 senza porte in ingresso sull'host, log di audit inoltrati al tuo SIEM, analytics utente e registrazione delle sessioni. Questo è controllo degli accessi che un ISV dovrebbe altrimenti costruire e mantenere da solo.
Cloud Manager orchestra ciò che gira sotto, provisionando e scalando gli host Windows che servono le tue applicazioni VirtualUI con la domanda anziché dimensionare per il picco e pagare per l'inattivo. Una singola applicazione serve molti utenti simultanei da un host, ognuno con un'istanza isolata.
VirtualUI o RemoteApp? Usa RemoteApp per distribuire un'applicazione Windows che non puoi o non vuoi modificare. Usa VirtualUI quando possiedi il sorgente e vuoi che l'applicazione stessa diventi un'applicazione web.
Dettagli completi su Thinfinity VirtualUI
Applicazioni Web, Intranet e SaaS
Web Application Gateway (WAG)
WAG pubblica applicazioni web interne e intranet agli utenti remoti senza mettere quelle applicazioni su internet. Un agente all'interno della rete apre una connessione inversa in uscita verso Thinfinity Workspace, che termina TLS 1.3 e inoltra ogni richiesta verso l'interno — quindi il server applicativo non necessita di record DNS pubblico, né di porte in ingresso.
Ogni richiesta viene autorizzata prima di raggiungere l'applicazione. Gli utenti si autenticano tramite il tuo IdP, soddisfano l'MFA e ricevono le applicazioni specifiche che il loro ruolo permette — non un segmento di rete. Un contractor che ha bisogno di uno strumento interno ottiene quello strumento e nessun percorso verso nient'altro, e ogni sessione viene registrata e inoltrata al tuo SIEM.
Questa distinzione è ciò che rende WAG un'alternativa pratica a VPN e pubblicazione ADC tradizionale: per accesso di terze parti e contractor, per app interne che non sono mai state progettate per affrontare internet, e per team che consolidano appliance perimetrali che non vogliono più mantenere.
WAG o Web Link? Usa WAG per pubblicare applicazioni che ospiti. Usa Web Link per governare l'accesso a SaaS che non ospiti.
Web Link
Web Link porta le applicazioni SaaS e i siti web da cui la tua organizzazione dipende dietro la stessa porta d'ingresso di tutto il resto in Workspace. Gli utenti si autenticano una volta a Workspace, soddisfano l'MFA e atterrano in un portale che contiene i loro desktop, applicazioni interne e SaaS — invece di un portale governato per alcune risorse e una cartella di bookmark non governata per il resto.
RBAC governa cosa appare lì. I cambiamenti di ruolo si propagano al portale, l'offboarding taglia l'accesso da un unico posto anziché da un foglio di calcolo di servizi, e ogni avvio viene registrato e inoltrato al tuo SIEM — un record di chi ha raggiunto quale servizio, e quando.
Dove un provider supporta SAML 2.0 o OAuth 2.0, Workspace federa il sign-in — quindi gli utenti raggiungono l'applicazione senza una credenziale separata da gestire, e tu mantieni un unico posto autorevole per revocarla.
Host Legacy Mainframe, AS400, VT
Emulazioni 3270/5250
Thinfinity distribuisce l'accesso terminale 3270 e 5250 come distribuisce qualsiasi altra risorsa. Un agente Thinfinity esegue z/Scope — l'emulatore di terminale proprietario di Cybele — all'interno della tua rete, in un container Linux o Windows o su una VM Linux o Windows, e Workspace distribuisce la sessione a un browser HTML5 o ai client nativi Windows, Linux, iOS e Android.
TLS 1.3 copre l'intero percorso: utente verso Workspace, e z/Scope verso il mainframe tramite TN3270 e TN5250. Il mainframe non è mai esposto a internet — z/Scope lo raggiunge dal proprio segmento, e l'host non necessita di porte in ingresso. Nulla viene installato sugli endpoint: nessun emulatore per desktop, nessuna deriva di versione su migliaia di postazioni, nessuna reinstallazione quando qualcuno ottiene un nuovo laptop.
Poiché l'emulatore è z/Scope, gli utenti ottengono la cosa reale anziché un'approssimazione web. La mappatura della tastiera e le macro si trasferiscono, quindi la memoria muscolare e l'automazione costruite negli anni sopravvivono al passaggio al browser.
L'accesso al mainframe eredita quindi il modello di identità di Workspace: RBAC con scope per utente, MFA alla porta d'ingresso, orari di accesso e log di audit inoltrati al tuo SIEM — davanti a sistemi la cui autenticazione nativa precede tutto questo. Per le industrie regolamentate che utilizzano zSeries e iSeries, questa è la lacuna che viene colmata.
Come pubblicareWeb Folders
WebDav
Web Folders pubblica condivisioni di file interne — unità di rete, condivisioni dipartimentali, directory home — agli utenti remoti senza esporre il file server. Un agente all'interno della rete raggiunge la condivisione e apre una connessione inversa in uscita verso Workspace, quindi il server non necessita di IP pubblico, porte in ingresso, né VPN davanti ad esso. Gli utenti navigano, caricano, scaricano e modificano attraverso un browser HTML5 o i client nativi Windows, Linux, iOS e Android.
L'accesso segue lo stesso modello di identità di tutto il resto in Workspace: autenticazione tramite il tuo IdP, MFA, RBAC con scope per condivisione, orari di accesso e log di audit inoltrati al tuo SIEM. Il blocco dei file significa che due persone che modificano lo stesso documento non si sovrascrivono silenziosamente a vicenda. Nulla viene copiato su un cloud di terze parti, e nulla richiede un'installazione client per essere raggiunto.
Questo lo rende la risposta governata a una lacuna comune: contractor che hanno bisogno di una cartella anziché di una rete, personale su dispositivi non gestiti, e chiunque altrimenti invierebbe un foglio di calcolo via email a un account personale perché raggiungere la condivisione era troppo difficile.
Web Folders o reindirizzamento delle unità? Usa il reindirizzamento delle unità per spostare file dentro e fuori da una sessione attiva. Usa Web Folders quando i file sono il punto — nessun desktop, nessuna sessione, solo la condivisione.
Articolo Knowledge BaseControllo degli Accessi Basato sui Ruoli (RBAC)
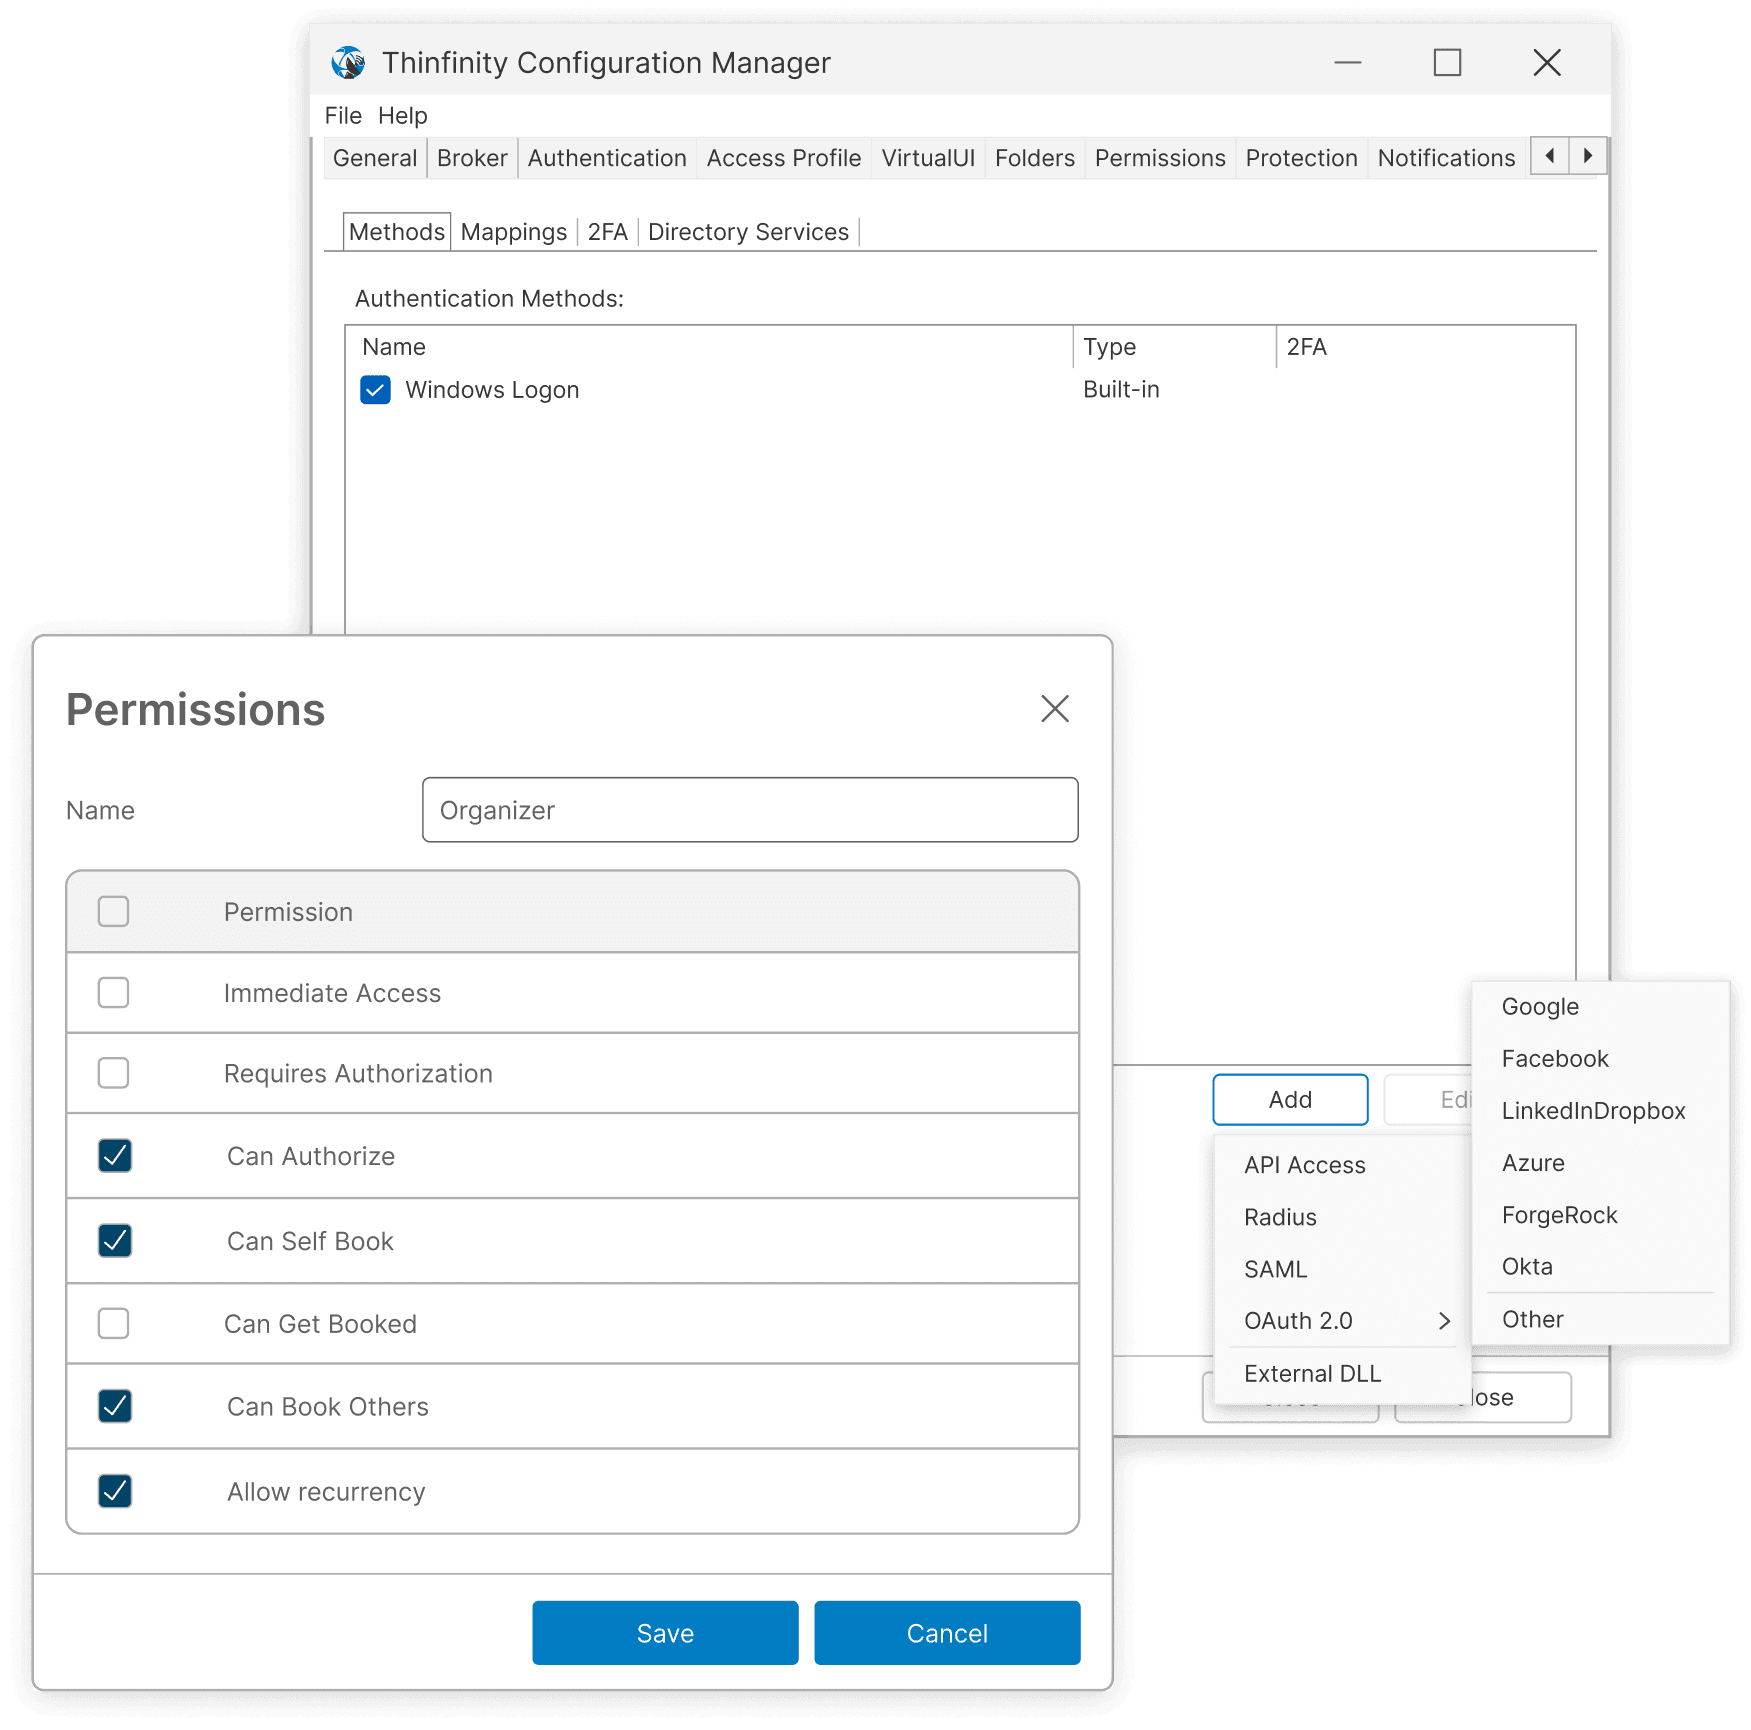
Thinfinity implementa RBAC per gestire ruoli e permessi basati sull'identità dell'utente, permettendo alle organizzazioni di controllare l'accesso ad applicazioni, file e desktop secondo i ruoli degli utenti. Questo migliora la gestione della sicurezza garantendo che gli utenti abbiano solo l'accesso necessario, semplificando gli sforzi di conformità.
Con RBAC, Thinfinity semplifica il controllo degli accessi in ambienti diversificati, migliorando la sicurezza e riducendo il sovraccarico amministrativo. Allineando l'accesso degli utenti ai ruoli definiti, le organizzazioni possono gestire efficacemente i permessi, soddisfare gli standard di conformità e proteggere le risorse sensibili.
Leggi la guidaIdentity Providers (IdP)
Thinfinity si autentica contro l'identity provider che già utilizzi — Microsoft Entra ID, Okta, OneLogin, Google Workspace, AD FS, Ping Identity, o provider open-source self-hosted come Keycloak — tramite SAML 2.0, OAuth 2.0 e OpenID Connect. Gli utenti accedono dove già accedono. Workspace non diventa un'altra credenziale da emettere o un'altra directory da deprovisionare.
I controlli del tuo IdP vengono applicati anziché aggirati: MFA e conditional access vengono applicati al sign-in, e le mappature di gruppi e claim guidano l'RBAC di Thinfinity — quindi un cambio nell'appartenenza al gruppo di un utente cambia ciò che può raggiungere in Workspace, senza un secondo passaggio amministrativo e senza un offboarding separato.
Dove non c'è un IdP esterno — deployment più piccoli, reti air-gapped, segmenti OT — l'identity provider integrato di Thinfinity gestisce l'autenticazione nativamente, con 2FA e MFA attraverso il proprio server HOTP/TOTP e Google o Microsoft Authenticator. Nessun requisito esterno.
RADIUS copre il resto: sistemi di autenticazione legacy e appliance MFA che precedono SAML e OIDC.
Directory Services
Thinfinity si autentica direttamente contro Active Directory, directory LDAP e account workgroup o locali — e contro diversi contemporaneamente. Un unico deployment di Workspace può servire più sorgenti di directory simultaneamente, ognuna con le proprie risorse, policy RBAC e branding: un MSP che serve clienti distinti da un singolo deployment, due aziende in fase di fusione, o una business unit che ha mantenuto la propria directory.
L'autenticazione cross-forest estende questo alle relazioni di trust AD, quindi gli utenti in foreste diverse raggiungono ciò a cui hanno diritto senza un patrimonio identitario parallelo da mantenere accanto.
Una cache AD si trova davanti alla directory. L'autenticazione e le ricerche di gruppo vengono servite dalla cache invece di fare round-trip a un domain controller ogni volta, riducendo la latenza di logon e alleggerendo il carico sostenuto sui DC — che è la differenza tra utilizzabile e doloroso una volta che stai enumerando gruppi per migliaia di utenti.
Multi-Factor Authentication (MFA)
Thinfinity può applicare l'autenticazione multi-fattore in due punti: quando un utente accede alla piattaforma, e di nuovo quando raggiunge una risorsa specifica.
A livello di piattaforma, il sign-in avviene dove la tua identità già risiede. Entra ID, Okta, Keycloak — le policy MFA e conditional access del provider vengono applicate lì, quindi gli utenti vengono sfidati una volta dal sistema che già possiede la decisione anziché due volte da due che entrambi vogliono farlo.
A livello di risorsa, l'MFA diventa granulare. Un secondo fattore può essere richiesto per una singola connessione anziché solo alla porta d'ingresso — quindi un jump host di produzione, una sessione mainframe o un'applicazione privilegiata richiedono ri-verifica mentre uno strumento interno a basso rischio no. Duo si integra tramite RADIUS per servire quella sfida, portando approvazioni push e device trust al momento in cui l'accesso effettivamente avviene.
Configurazione MFAServer TOTP Integrato
Dove non c'è un IdP esterno o una piattaforma MFA, Thinfinity applica l'MFA autonomamente. Un server TOTP integrato emette passcode temporizzati standard che funzionano con qualsiasi app authenticator — Microsoft Authenticator, Google Authenticator, Authy, 1Password — senza servizi esterni a cui abbonarsi e senza licenze MFA per utente.
Nulla deve raggiungere internet perché funzioni, ed è questo che lo rende praticabile dove l'MFA cloud non lo è: segmenti OT, reti air-gapped e qualsiasi deployment che non può dipendere da un servizio di terze parti che rimane raggiungibile. L'enrollment e l'applicazione avvengono nella stessa console del resto di Workspace.
Impostazioni TOTPConditional Access e Integrazione Group Policy
Ogni decisione di accesso in Workspace combina due input: chi è l'utente e le condizioni in cui sta chiedendo.
L'appartenenza al gruppo risponde alla prima. Workspace legge direttamente i gruppi Active Directory, quindi il ruolo di un utente — e le risorse che quel ruolo comporta — segue la sua appartenenza. Aggiungi qualcuno a un gruppo e le risorse appaiono; rimuovilo e l'accesso sparisce. Non c'è un elenco di entitlement parallelo da riconciliare, e nessun secondo passaggio di offboarding da dimenticare.
La policy risponde alla seconda. Le condizioni valutano da dove proviene una richiesta, su quale dispositivo si trova e quando arriva — e si applicano per risorsa, non solo alla porta d'ingresso. Lo stesso account può raggiungere uno strumento interno a basso rischio da qualsiasi luogo e un jump host di produzione solo da una rete aziendale durante l'orario lavorativo.
Entrambi vengono valutati su ogni richiesta. Questa è la divisione del lavoro: Active Directory rimane la fonte di verità per l'identità, e Workspace applica le condizioni che AD non è mai stato progettato per esprimere.
Leggi la guidaOrari di Accesso e Restrizioni
Un amministratore definisce quando un utente o gruppo può raggiungere un'applicazione specifica — con scope per risorsa, in giorni e ore di calendario. Le richieste al di fuori di quella finestra vengono rifiutate.
La finestra governa la sessione, non solo il login. Una volta connesso, l'utente vede un conto alla rovescia del tempo rimanente; a zero, la sessione si chiude automaticamente. Questo è ciò che lo rende un controllo anziché un programma: l'accesso non sopravvive alla sua finestra perché qualcuno si è connesso un minuto prima del taglio, e nessuno deve ricordarsi di revocare nulla. Il conto alla rovescia fa anche lavoro silenzioso — un utente che può vedere l'orologio pianifica intorno ad esso invece di perdere lavoro a causa di esso.
Ecco come dovrebbe funzionare l'accesso a tempo limitato. Un contractor ottiene la finestra di manutenzione e niente al di fuori. Un fornitore ottiene i martedì pomeriggio. Un team offshore ottiene il suo turno. L'accesso permanente — l'entitlement che si accumula silenziosamente in ogni sistema di accesso — smette di essere il default.
Opzioni di personalizzazioneSicurezza e Monitoraggio
Audit Logging
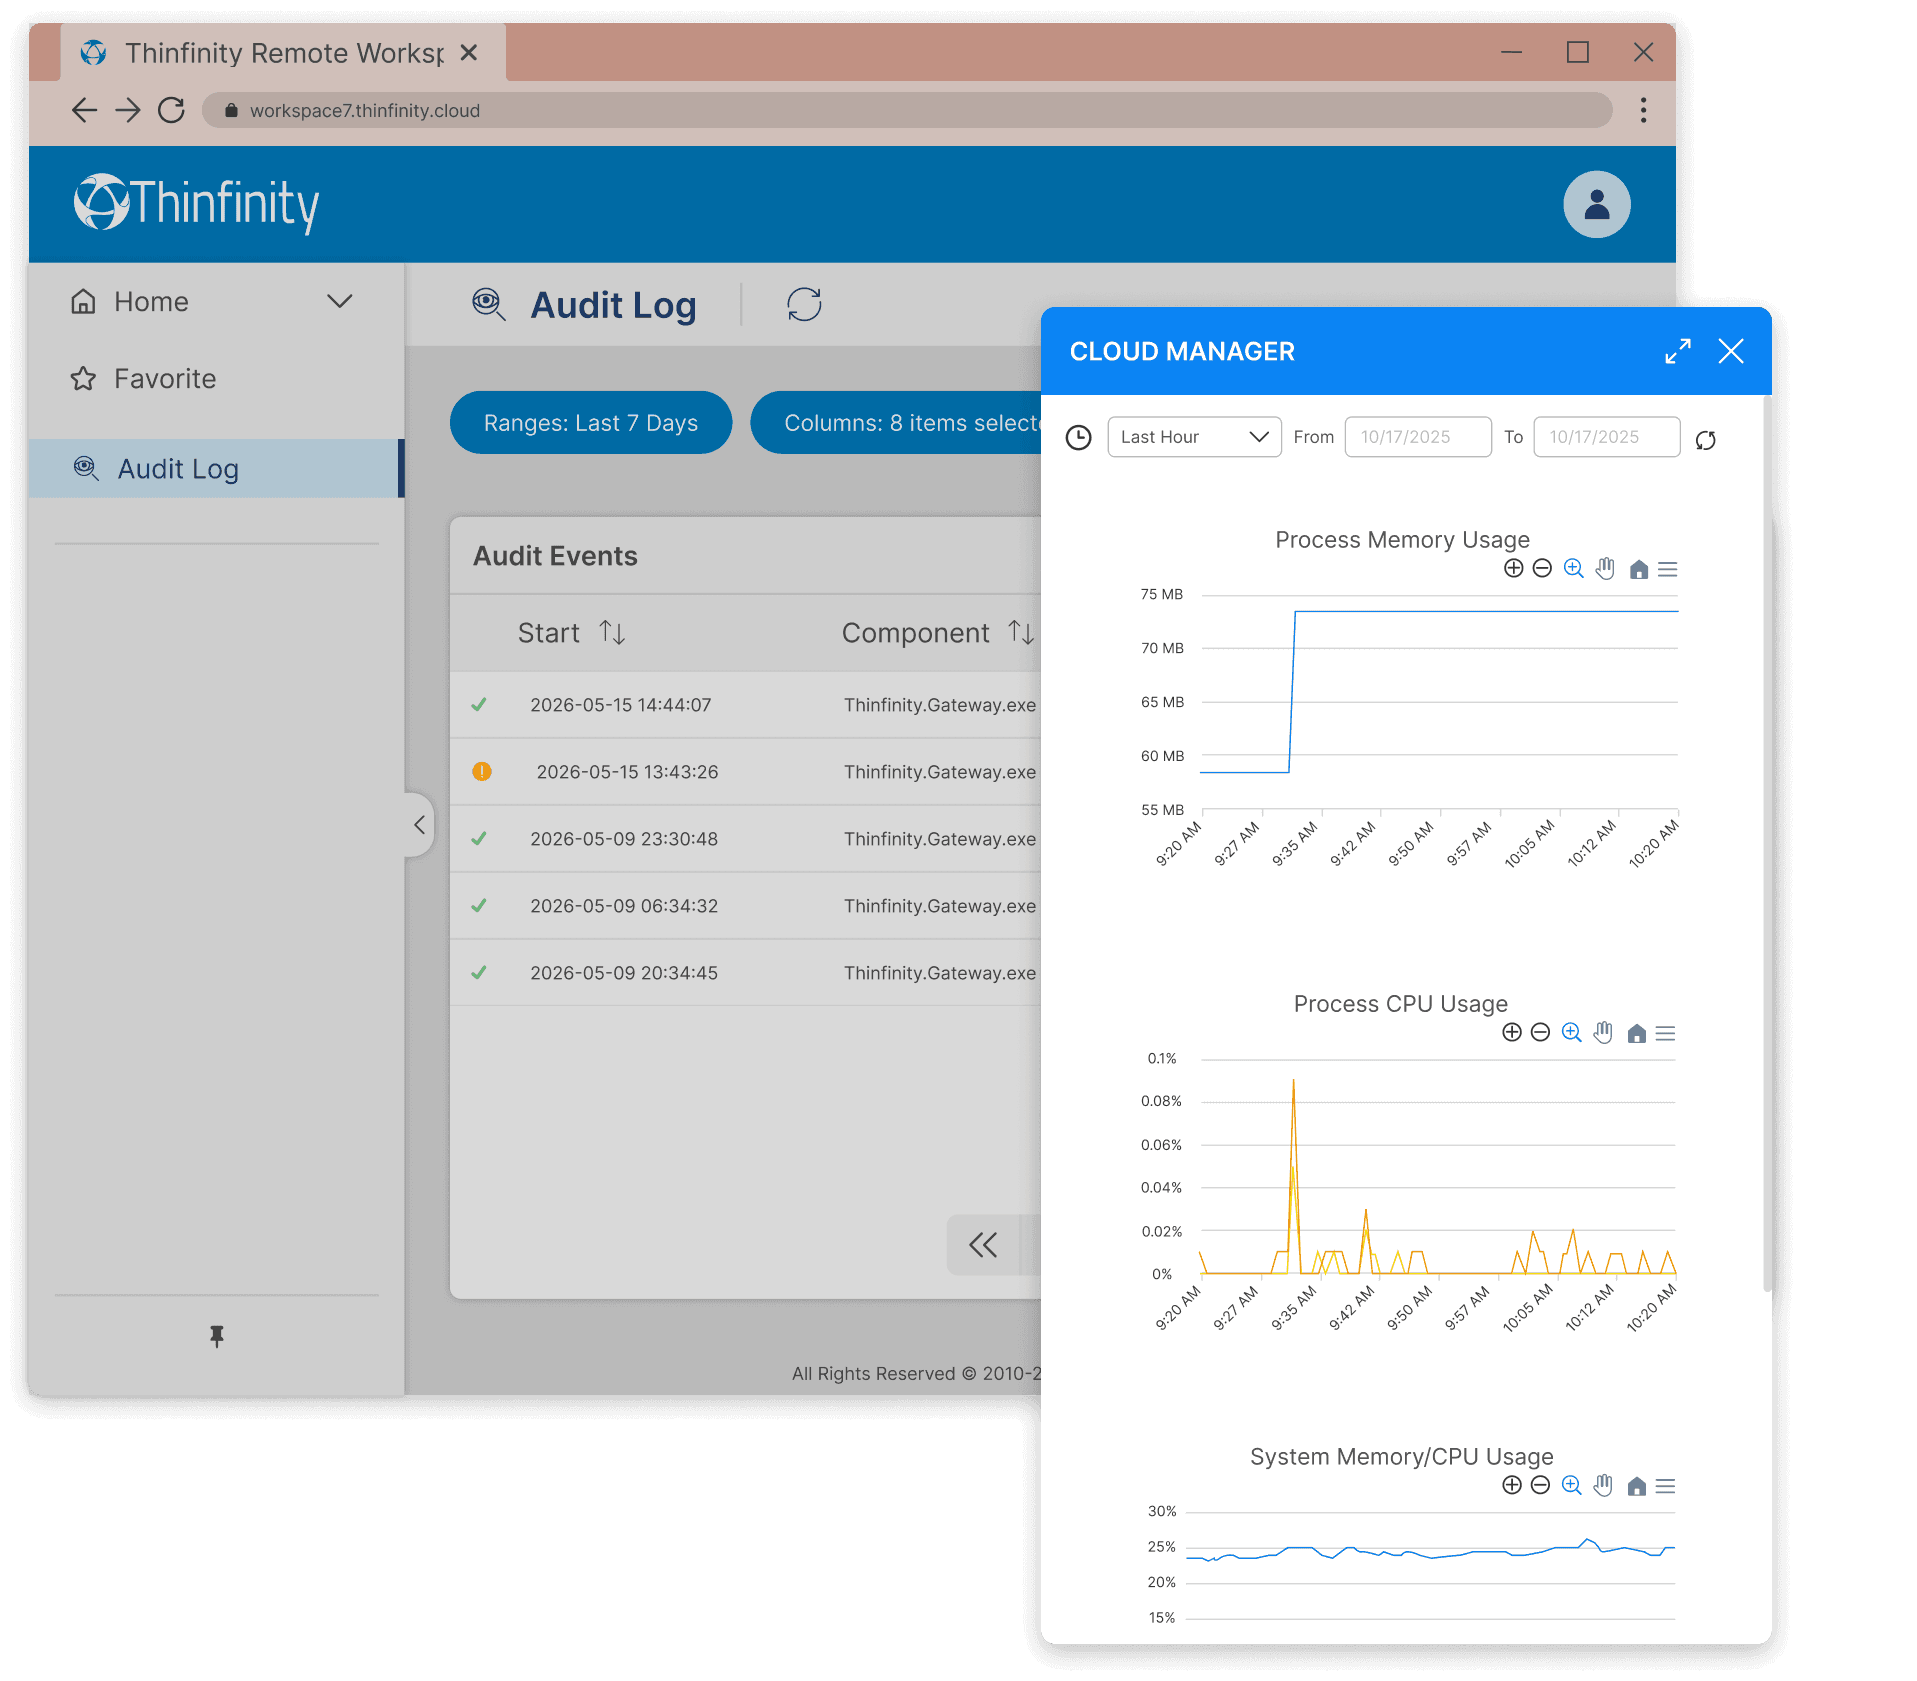
Workspace registra i tentativi di autenticazione, gli avvii e le terminazioni delle sessioni, le risorse raggiunte e le modifiche amministrative a policy e configurazione. Ogni voce riporta l'utente, la risorsa, l'indirizzo sorgente e il timestamp.
I log vengono inoltrati al tuo SIEM anziché restare in una console che qualcuno deve ricordarsi di aprire. Gli eventi di Thinfinity si correlano con il resto della tua infrastruttura, e la retention, gli avvisi e i report rimangono dove il tuo programma di conformità già opera — il record che un auditor richiede sotto SOC 2, PCI-DSS o HIPAA, conservato nel sistema che già conserva tutto il resto.
User Analytics
User Analytics riporta come un deployment viene effettivamente utilizzato: durata delle sessioni, orari di accesso, pattern di login e quali risorse vengono raggiunte e con quale frequenza, sia per utenti remoti che locali.
Funziona sullo stesso record di attività dell'audit logging, ma con una domanda diversa — l'evidenza dietro le decisioni di dimensionamento che altrimenti vengono prese d'istinto. Quante sessioni simultanee provisionare, quali licenze sono assegnate a persone che non accedono mai, quale risorsa pubblicata nessuno ha aperto da quando è andata live.
Infrastructure Monitoring
Workspace strumenta ogni livello della piattaforma — gateway, broker e infrastruttura host VDI — e memorizza le metriche raccolte in un backend time-series VictoriaMetrics.
Ogni componente riporta il consumo hardware (CPU, memoria, disco) e le prestazioni dei servizi in esecuzione su di esso. La raccolta si estende all'host finale dove la sessione viene eseguita, quindi le metriche si risolvono per livello invece di aggregarsi al bordo della piattaforma.
La retention time-series espone utilizzo e capacità su intervalli arbitrari: carico per componente nel tempo, headroom del pool rispetto ai picchi osservati, e degradazione del servizio prima del guasto.
Manuale di monitoraggioSession Recording
Thinfinity fornisce potenti capacità di registrazione delle sessioni, permettendo agli amministratori di catturare e rivedere le sessioni utente per scopi di sicurezza, conformità e formazione. Questa funzionalità registra tutte le interazioni utente durante le sessioni remote, offrendo un audit trail completo dell'attività, inclusi keystroke, movimenti del mouse e cambiamenti dello schermo.
Gli amministratori possono accedere a queste registrazioni per investigare attività sospette, garantire l'aderenza alle policy di sicurezza e fornire formazione ai nuovi utenti. Le sessioni registrate possono essere memorizzate in modo sicuro e riprodotte per l'analisi, abilitando monitoraggio in tempo reale o revisioni post-sessione per migliorare la supervisione operativa.
Manuale di registrazione sessioniSession Management
Thinfinity offre funzionalità avanzate di gestione delle sessioni che permettono agli amministratori di monitorare, limitare o terminare sessioni per utenti sia remoti che locali. Questa capacità è essenziale per mantenere il controllo sull'accesso alle risorse aziendali, garantire la conformità alle policy di sicurezza e proteggere i dati sensibili.
Gli amministratori possono supervisionare l'attività degli utenti in tempo reale, applicare timeout delle sessioni o imporre restrizioni basate sui ruoli degli utenti, sia che la sessione sia iniziata localmente o da remoto. Gli strumenti di gestione delle sessioni di Thinfinity forniscono controllo granulare, permettendo ai team IT di intervenire rapidamente in casi di accesso non autorizzato o violazioni delle policy, garantendo una robusta sicurezza di accesso remoto per entrambi gli ambienti.
Lista Allow e Deny IP
Thinfinity fornisce gestione delle liste Allow e Deny IP per migliorare la sicurezza controllando quali indirizzi IP possono accedere alla piattaforma. Gli amministratori possono definire indirizzi IP o range specifici che sono permessi o bloccati, garantendo che solo sorgenti fidate possano connettersi alle risorse. Questa funzionalità aiuta a prevenire accessi non autorizzati e limita l'accesso remoto a reti designate, aggiungendo un livello cruciale di protezione.
Combinando il filtraggio IP con altre misure di sicurezza come Conditional Access, Thinfinity garantisce un controllo completo sulla sicurezza di rete per sessioni sia locali che remote.
Rilevamento Brute-force
Thinfinity incorpora il rilevamento brute-force per identificare e bloccare automaticamente ripetuti tentativi di login non autorizzati. Monitorando i pattern di login e identificando attività sospette, Thinfinity può rilevare potenziali attacchi brute-force e intervenire bloccando temporaneamente gli indirizzi IP.
Questa funzionalità aiuta a proteggere gli account utente e le risorse sensibili dai tentativi di hacking brute-force, garantendo una sicurezza degli account più forte e riducendo il rischio di accesso non autorizzato.
Esperienza Utente
Multi-Monitor
Thinfinity abilita la gestione fluida di monitor multipli, permettendo agli utenti di lavorare su più schermi come se fossero un'interfaccia unica. Questa funzionalità aumenta la produttività minimizzando la necessità di passare tra applicazioni e monitor. È supportata senza installazione client, fornendo facile accesso e funzionalità attraverso un browser web, garantendo un'esperienza utente semplificata per ambienti sia locali che remoti.
Abilitazione multimonitorClipboard Redirection
Thinfinity abilita il reindirizzamento fluido degli appunti, permettendo agli utenti di trasferire file e dati tra macchine locali e remote usando gli appunti. Questa funzionalità fornisce un'esperienza utente fluida, supportando il trasferimento bidirezionale di testo, rich text, immagini e file. Il trasferimento file tramite appunti è fondamentale per migliorare la produttività del desktop remoto, poiché semplifica la condivisione di file senza richiedere passaggi aggiuntivi come reindirizzamento delle unità o allegati email.
Questa funzionalità è supportata su più piattaforme, fornendo sincronizzazione in tempo reale tra sessioni locali e remote, garantendo che i dati degli appunti vengano trasferiti in modo sicuro senza la necessità di installazione software lato client.
Multitouch Redirection su iOS
Thinfinity supporta il reindirizzamento multitouch su dispositivi iOS, permettendo agli utenti di interagire con desktop remoti usando gesti multitouch come zoom, swipe e pinch direttamente dai loro iPhone o iPad. Questa funzionalità funziona perfettamente sia in ambienti client-based che clientless, fornendo piena funzionalità multitouch senza bisogno di software aggiuntivo.
Gli utenti clientless possono godere del multitouch attraverso un browser HTML5, mentre gli utenti client-based possono interagire con la sessione remota usando l'applicazione nativa iOS di Thinfinity.
Session Sharing
Thinfinity permette agli utenti di condividere facilmente le loro sessioni remote con altri, come amministratori IT o colleghi, generando un URL di sessione e una password monouso. Questo link e password scadranno una volta terminata la sessione, garantendo la sicurezza mentre si semplifica il supporto tecnico e la collaborazione senza bisogno di software di terze parti. Fornisce un modo fluido per fare troubleshooting o collaborare in tempo reale, permettendo a più utenti di visualizzare o controllare la stessa sessione da remoto.
La condivisione delle sessioni elimina la necessità di strumenti esterni, rendendo il supporto e la collaborazione efficienti e sicuri.
Audio e Video Bidirezionali (RTAV)
Thinfinity supporta il reindirizzamento Real-Time Audio and Video (RTAV), permettendo l'uso fluido di microfoni e webcam dalla macchina locale nelle sessioni remote. Gli utenti possono condurre conferenze audio e video all'interno di desktop virtuali senza lasciare l'ambiente VDI. Questa funzionalità funziona sia con configurazioni client-based che clientless, abilitando un accesso remoto efficiente ad applicazioni in tempo reale come Skype, Teams e Zoom.
RTAV è progettato per consumare minima larghezza di banda, fornendo streaming di alta qualità mentre minimizza la latenza, permettendo alle aziende di mantenere la produttività durante le riunioni video in ambienti remoti o virtualizzati. Supporta dispositivi multipli, e gli utenti possono selezionare il loro input audio e video preferito dalla sessione remota.
GPU Optimization
Thinfinity supporta prestazioni accelerate da GPU per configurazioni sia client-based che clientless, ottimizzando applicazioni graficamente intensive come modellazione 3D, video editing e simulazioni ingegneristiche. Utilizzando tecnologie come H.264 per la compressione video e GPU offloading, Thinfinity garantisce streaming di alta qualità e prestazioni a bassa latenza, anche in ambienti desktop virtuali remoti.
Gli utenti clientless possono beneficiare di grafica migliorata senza installare software aggiuntivo, mentre gli utenti client-based sperimentano le massime prestazioni per carichi di lavoro impegnativi. Questo rende Thinfinity ideale per le aziende che eseguono ambienti VDI che richiedono accesso fluido e ad alte prestazioni ad applicazioni ad alto consumo di risorse.
Integrazione Dispositivi e Periferiche
Printing Redirection
Thinfinity supporta la stampa clientless così come la stampa basata su agente da macchine remote a stampanti locali. Gli utenti possono reindirizzare i lavori di stampa senza problemi a qualsiasi stampante locale o di rete, garantendo un flusso di lavoro fluido sia in ambienti VDI che basati su sessione. Con la stampa clientless, non c'è bisogno di installare driver locali, poiché la stampa viene gestita interamente attraverso un browser web. Thinfinity supporta anche la stampa basata su agente, che permette la stampa diretta ad alte prestazioni con controllo aggiuntivo sulle impostazioni di stampa come tipo di carta e utilizzo del vassoio.
Inoltre, è disponibile la mappatura della stampa di rete, permettendo agli utenti di connettersi a stampanti di rete come se fossero locali, migliorando la flessibilità per le organizzazioni con infrastrutture distribuite. Che si tratti di stampare direttamente su stampanti POS, stampanti per etichette o dispositivi basati su rete, Thinfinity garantisce un reindirizzamento di stampa sicuro ed efficiente con configurazione minima.
Reindirizzamento dei dispositiviDrag & Drop File Transfer e Direct File Transfer
Thinfinity supporta trasferimenti di file drag-and-drop tra macchine locali e remote, permettendo agli utenti di condividere file facilmente in tempo reale. Questa funzionalità è complementata dal direct file transfer, che abilita trasferimenti di file veloci e sicuri tra ambienti virtuali e macchine host senza bisogno di applicazioni di terze parti.
Per maggiore flessibilità, Thinfinity offre accesso alle unità locali attraverso soluzioni sia clientless che client-based. Questo significa che gli utenti possono accedere e trasferire file dalle loro macchine locali alle sessioni remote senza installare software aggiuntivo, oppure possono mappare le unità locali direttamente alla sessione remota per accesso continuo durante la sessione.
Questo approccio multi-metodo garantisce una condivisione di file fluida in ambienti VDI e basati su sessione, migliorando l'esperienza utente mantenendo sicurezza e conformità con gli standard aziendali.
USB Redirection
Thinfinity reindirizza i dispositivi USB collegati alla macchina client nella sessione remota, sia in deployment VDI che basati su sessione. L'agente presenta il dispositivo all'host remoto a livello di dispositivo, quindi i driver del vendor dell'host si collegano ad esso come se fosse collegato localmente — mass storage, scanner e altre periferiche standard incluse.
Il reindirizzamento a livello di dispositivo è ciò che le periferiche di basso livello richiedono. Lettori di impronte digitali, PIN pad, signature pad e lettori smart card CCID sono sensibili al timing e dipendenti dal driver: hanno bisogno che il dispositivo fisico sia presentato allo stack del driver, non un'astrazione di esso. Queste sono le periferiche su cui sono costruiti i deployment bancari, governativi e sanitari.
Il reindirizzamento clientless attraverso il browser è limitato da ciò che il browser espone. I dispositivi già rivendicati da un driver del kernel OS — classi HID e CCID tra questi — non possono essere reindirizzati in questo modo, il che esclude lettori di impronte digitali, PIN pad e lettori smart card. Questi richiedono il client nativo.
I dispositivi USB collegati in rete vengono mappati nella sessione dallo stesso meccanismo, senza essere fisicamente connessi alla macchina client.
Reindirizzamento dei dispositiviAccesso Cross-Platform
Pure HTML5
Qualsiasi browser conforme HTML5 si connette a Workspace senza client installato. Il sistema operativo dell'endpoint non è un fattore: Windows, macOS, Linux, ChromeOS, iOS e Android raggiungono le stesse sessioni attraverso il browser.
La sessione browser non è ridotta. Multi-monitor, reindirizzamento stampante, appunti, trasferimento file drag-and-drop, rendering accelerato da GPU e reindirizzamento audio e video bidirezionale funzionano tutti in HTML5 — gli strumenti di collaborazione in esecuzione all'interno della sessione usano direttamente il microfono e la fotocamera locali.
Client Windows e Linux
Il client nativo Windows si connette attraverso lo stesso gateway del browser, sulla stessa connessione inversa in uscita e lo stesso tunnel TLS 1.3. Nessuna porta in ingresso viene aperta sull'host, e le sessioni sono soggette alle stesse policy RBAC, MFA, orari di accesso e audit. La modalità di distribuzione cambia; il percorso di sicurezza no.
Due casi lo richiedono. Su endpoint gestiti — desktop aziendali e thin client basati su Windows — il client viene distribuito, configurato e controllato da policy centralmente, corrispondendo al modello operativo che quelle flotte già utilizzano. E per il reindirizzamento USB a livello di dispositivo, il client presenta le periferiche all'host remoto a livello di driver, che è ciò che lettori di impronte digitali, PIN pad, signature pad e lettori smart card CCID richiedono.
La capacità della sessione corrisponde al benchmark del settore (AVD, Citrix), inclusi multi-monitor con risoluzione dinamica e scaling DPI, reindirizzamento di stampanti, unità, appunti, fotocamere, microfoni, audio e smart card, ottimizzazione multimediale e input touch e penna.
PWA (Progressive Web App)
Thinfinity offre pieno supporto per Progressive Web Apps (PWA), permettendo agli utenti di installare applicazioni web direttamente da qualsiasi browser conforme HTML5, senza bisogno di passare da un app store. Le PWA in Thinfinity forniscono un'esperienza simile alle app, incluse funzionalità come accesso offline, notifiche push e tempi di caricamento più veloci. Queste app funzionano su piattaforme diverse (Windows, macOS, iOS, Android) richiedendo spazio di archiviazione minimo sui dispositivi, rendendole ideali per ambienti sia mobile che desktop.
Le PWA offrono diversi vantaggi chiave, inclusi aggiornamenti fluidi, prestazioni migliorate attraverso il caching e integrazione migliorata con i dispositivi, fornendo agli utenti un'esperienza reattiva e affidabile, simile alle app native.
Client iOS e Android
I client nativi iOS e Android si connettono attraverso lo stesso gateway e connessione inversa di ogni altra modalità di distribuzione, sotto la stessa policy. Le sessioni sono renderizzate per il touch: i gesti multitouch mappano su input pointer e penna, e la fotocamera e il microfono del dispositivo si reindirizzano nella sessione.
I client servono anche gli amministratori. Il monitoraggio dell'infrastruttura e VDI è disponibile dalla stessa app — utilizzo della piattaforma e dell'host, attività delle sessioni e stato dell'ambiente VDI — insieme al controllo amministrativo su sessioni e risorse. Un amministratore reperibile può valutare un pool saturo o un host degradato da un telefono anziché da una workstation.
Integrazioni e Sviluppo API
OT URL
Thinfinity permette agli utenti di creare URL usa e getta con parametri personalizzati per condivisione sicura delle sessioni o integrazione. Questi URL temporanei forniscono flessibilità per accesso a tempo limitato, garantendo sia sicurezza che convenienza. Che si tratti di condividere accesso per collaborazione o integrazione con sistemi di terze parti, la funzionalità OT URL semplifica il processo permettendo agli utenti di generare link sicuri monouso che scadono una volta conclusa la sessione.
Configurazione degli OTURLREST API
Thinfinity fornisce una robusta API RESTful che facilita l'integrazione fluida con applicazioni e sistemi di terze parti. Questa API offre capacità di automazione complete, permettendo alle organizzazioni di semplificare la gestione dell'accesso remoto e i flussi di lavoro.
L'API REST di Thinfinity permette alle aziende di integrare soluzioni di accesso remoto con la loro infrastruttura IT esistente, garantendo flessibilità, sicurezza e automazione nella gestione dell'accesso privilegiato.
Esplora l'API Thinfinity WorkspaceDirectory Services REST API
L'API REST Directory Services di Thinfinity permette alle organizzazioni di centralizzare la gestione dell'identità utente attraverso più sorgenti di autenticazione. Questa API abilita l'integrazione con Active Directory (AD), supportando domini multipli, così come database come SQL, Firebird e Firebase. Sfruttando questa API, gli amministratori possono gestire senza problemi identità utente e autenticazione da vari identity provider, semplificando il processo di concessione dell'accesso sicuro in ambienti complessi.
Questa capacità è particolarmente utile per le aziende che richiedono autenticazione flessibile multi-dominio o basata su database, garantendo che Thinfinity si integri con un'ampia gamma di sistemi di gestione dell'identità, migliorando efficienza e scalabilità.
Licensing API
L'API Licensing di Thinfinity fornisce pieno controllo sulla gestione delle licenze, permettendo agli amministratori di creare, eliminare e assegnare licenze programmaticamente. Questa API è essenziale per le aziende e i Managed Service Provider (MSP) che hanno bisogno di gestire efficientemente le licenze attraverso più utenti o clienti. Automatizzando il ciclo di vita delle licenze, le organizzazioni possono semplificare il provisioning, controllare l'accesso e garantire la conformità, tutto da un'interfaccia centralizzata.
L'API Licensing semplifica le operazioni complesse di licensing, rendendo facile scalare i deployment e gestire le risorse dinamicamente basandosi sulla domanda in tempo reale.
OEM – White Labeling
Custom Themes
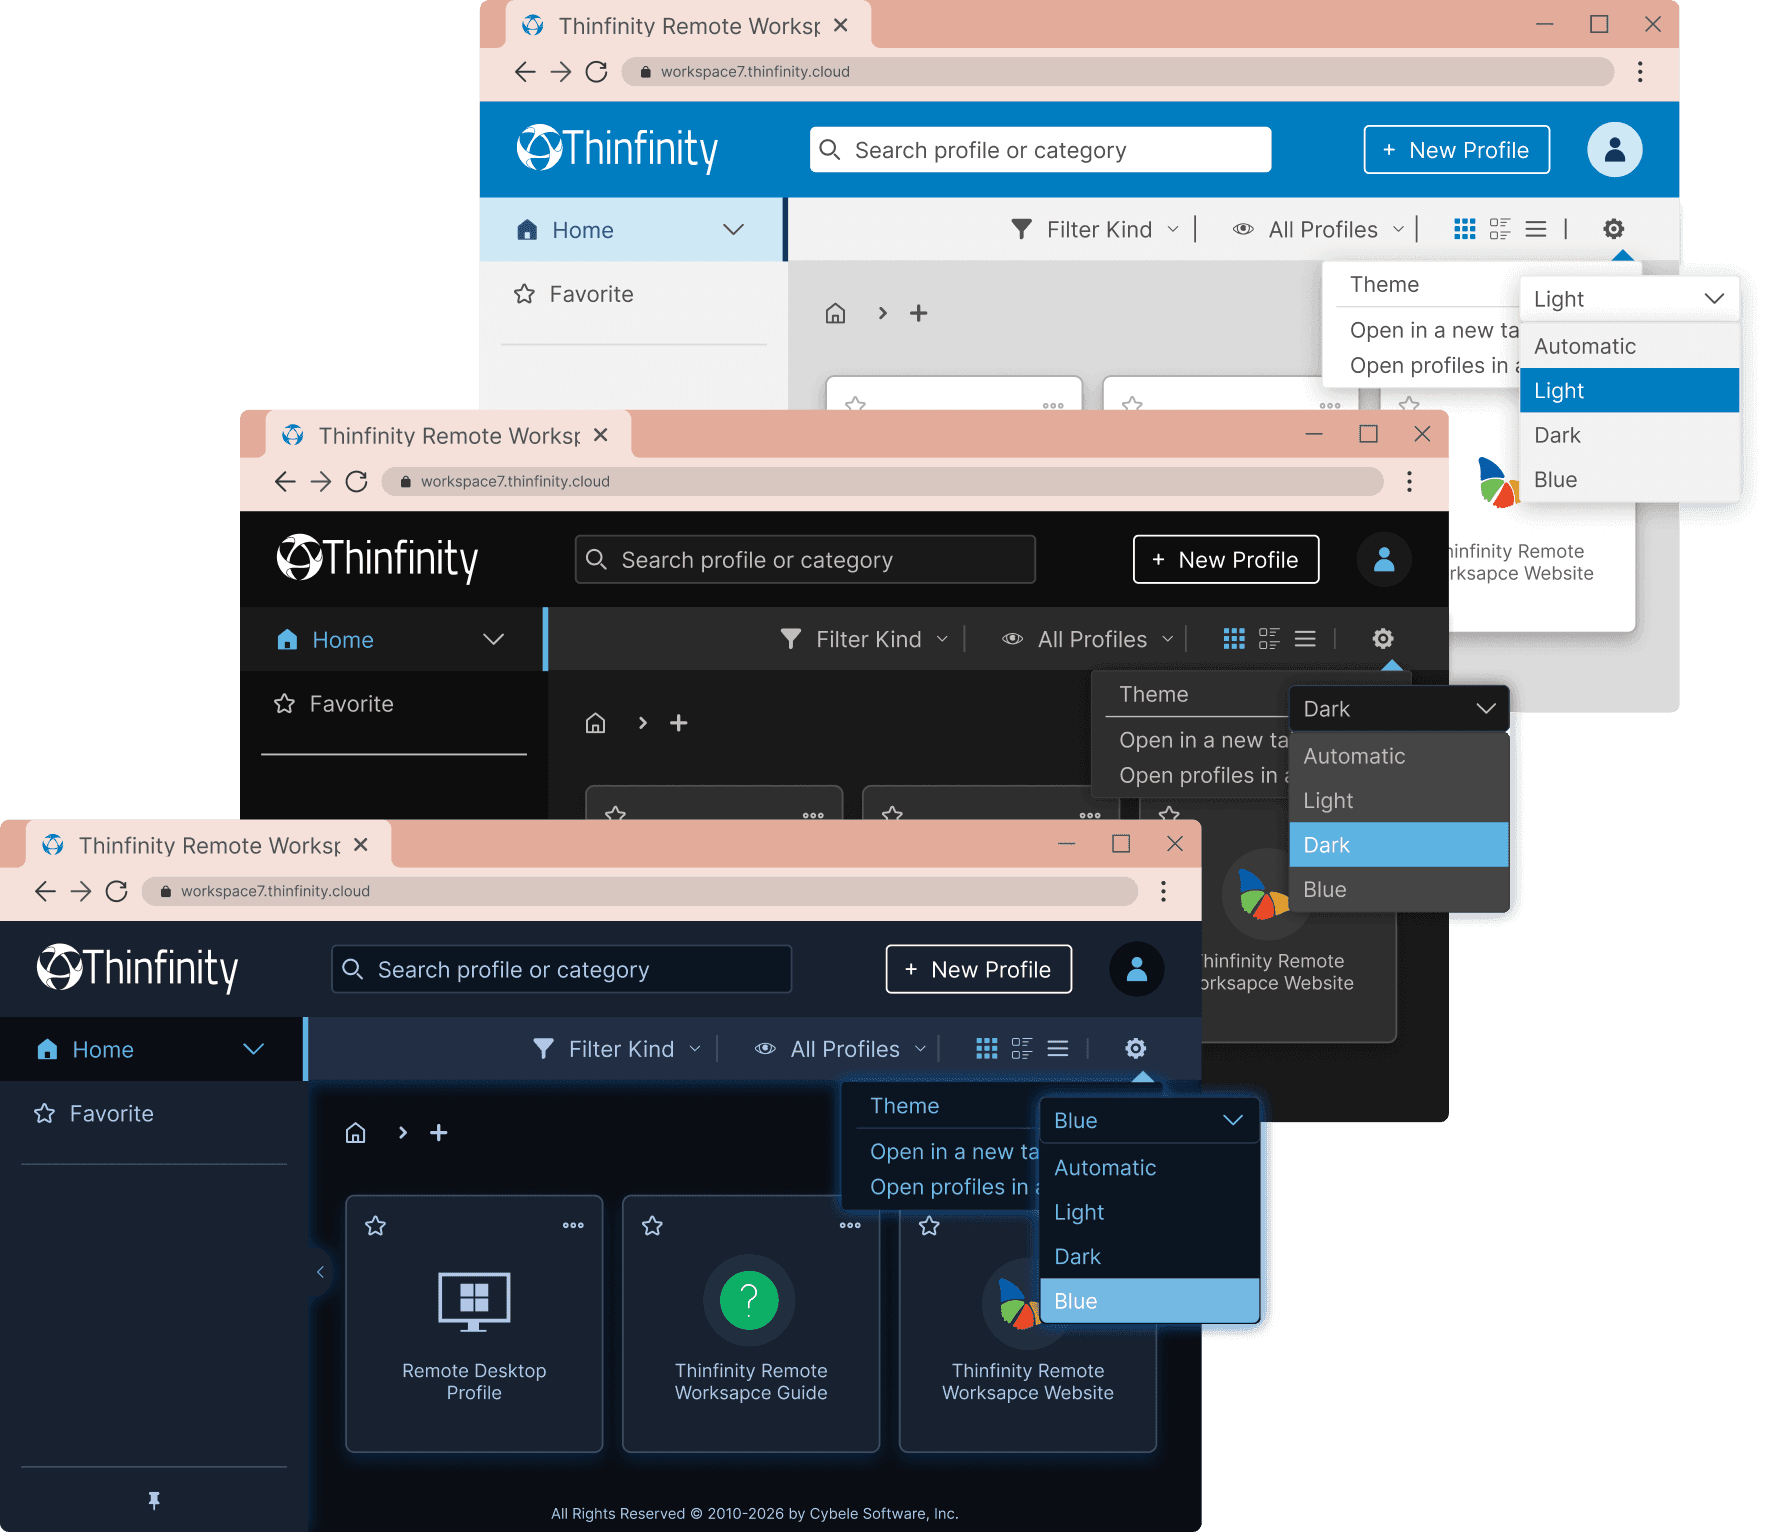
Thinfinity permette la personalizzazione completa del portale web, abilitando gli amministratori a creare temi multipli basati su utenti o gruppi di utenti specifici. Questa funzionalità supporta la gestione dell'identità multi-tenant, rendendola ideale per le aziende con team multipli o Managed Service Provider (MSP) che gestiscono clienti diversi. Ogni identità o gruppo utente può avere il proprio branding, tema e stile, fornendo un'esperienza personalizzata mantenendo un deployment unificato.
La capacità di gestire identità multiple su un singolo deployment semplifica le operazioni per le organizzazioni con team, clienti o dipartimenti diversi, garantendo una gestione dell'accesso remoto efficiente e coerente migliorando l'esperienza utente.
File di configurazione JSON del temaOEM
Il pacchetto OEM di Thinfinity abilita le organizzazioni a integrare Thinfinity con sistemi on-premises più ampi, supportando scalabilità e integrazione profonda con l'infrastruttura aziendale. Questo pacchetto è progettato per le aziende che richiedono una gestione backend estesa e hanno bisogno di adattare Thinfinity per soddisfare esigenze operative complesse. Con l'integrazione OEM, le aziende possono distribuire Thinfinity come parte dei loro sistemi interni mantenendo pieno controllo su personalizzazione, sicurezza e gestione delle risorse.
Questa capacità permette alle aziende di sfruttare le funzionalità di Thinfinity integrandosi perfettamente con le soluzioni esistenti, garantendo flessibilità e scalabilità per le crescenti esigenze operative.