

Recursos do Thinfinity Workspace
Conectividade
Desktops e Aplicações (Windows, Linux e Console)
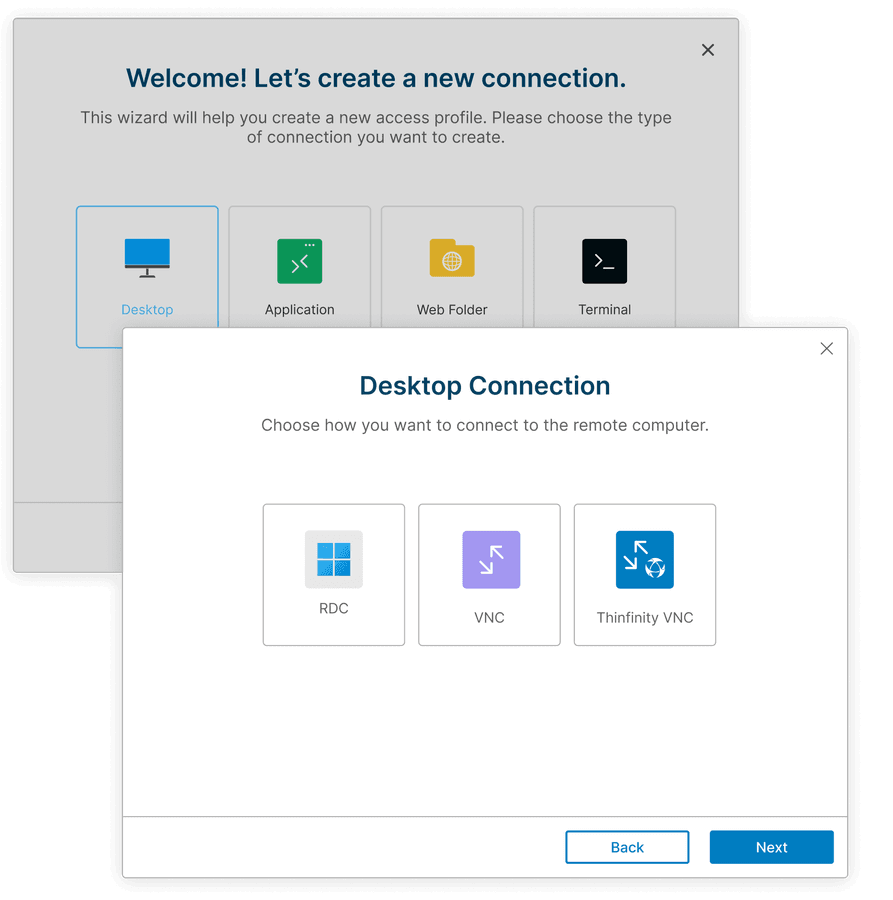
Remote Desktop Connection (RDC)
O RDC é o protocolo proprietário de desktop remoto da Cybele, desenvolvido para hosts que não podem ser expostos ao tráfego de entrada. Um agente leve na máquina host abre uma conexão reversa de saída para o Thinfinity Workspace através de um túnel WebSocket criptografado com SSL/TLS 1.3 — assim o host nunca precisa de um IP público, uma porta de entrada ou alteração no firewall. Funciona atrás de NAT, em segmentos de rede isolados e em VMs na nuvem com todas as regras de entrada fechadas.
As sessões funcionam como desktops completos ou como RemoteApp, entregando uma única aplicação sem expor o desktop subjacente, e alcançam os usuários através de um navegador HTML5 ou dos clientes nativos Windows, Linux, iOS e Android — o mesmo túnel criptografado, a mesma aplicação de políticas, independentemente do que o usuário escolher. O RDC suporta áudio bidirecional, compartilhamento de arquivos e redirecionamento de dispositivos, e se mantém estável sob cargas de trabalho com uso intensivo de gráficos como CAD, modelagem 3D e edição de vídeo.
Como configurarRDP (Remote Desktop Protocol)
Desenvolvido pela Microsoft, o RDP é um protocolo seguro que facilita conexões de desktop remoto a sistemas Windows. Utiliza criptografia SSL/TLS para proteger a comunicação, tornando-o uma escolha preferida para suporte de TI, trabalho remoto e colaboração.
No Thinfinity Workspace, as conexões RDP são estabelecidas através de um gateway reverso, permitindo acesso via IPs públicos ou privados através de um túnel SSL seguro, sem exigir portas de entrada abertas. Isso melhora a segurança e simplifica a implantação.
O RDP suporta acesso completo ao desktop e RemoteApp, permitindo que os usuários executem aplicações específicas remotamente sem acessar o desktop completo, tornando-o ideal para soluções de desktop remoto seguras e de alto desempenho para troubleshooting, gerenciamento remoto e distribuição de aplicações.
Artigo da Base de ConhecimentoVNC (Virtual Network Computing)
O Thinfinity Workspace entrega qualquer servidor VNC compatível com RFB — RealVNC, TightVNC, UltraVNC, TigerVNC, x11vnc, Compartilhamento de Tela do macOS — para um navegador HTML5 ou para os clientes nativos Windows, Linux, iOS e Android, sem alterações no servidor VNC que você já utiliza.
Um agente leve no host alcança o servidor VNC em localhost e abre uma conexão reversa de saída para o Workspace através de um túnel SSL/TLS 1.3. A porta 5900 nunca sai da máquina: sem IP público, sem porta de entrada, sem exceção de firewall, e o servidor VNC nunca é exposto à rede. Quando o host já é acessível, o Workspace se conecta através do gateway — o agente é para os hosts que você não pode ou não quer abrir.
Como o VNC se conecta à tela física em vez de iniciar uma nova sessão, você vê exatamente o que está no console — a mesma tela que a pessoa em frente à máquina. Por isso ele continua sendo o protocolo de referência para IP-KVMs, HMIs industriais, estações de trabalho Linux e equipamentos de laboratório, onde a questão é o que a máquina está realmente fazendo.
Artigo da Base de Conhecimentoxrdp (Desktops Linux sobre RDP)
O Thinfinity Workspace se conecta a hosts Linux executando xrdp — o servidor RDP de código aberto — e entrega desktops Linux completos para um navegador HTML5 ou para os clientes nativos Windows, Linux, iOS e Android. Um agente no host alcança o xrdp em localhost e abre uma conexão reversa de saída para o Workspace através de um túnel SSL/TLS 1.3, então a porta 3389 nunca sai da máquina: sem IP público, sem porta de entrada, sem exceção de firewall.
Como o xrdp inicia uma sessão por usuário em vez de se conectar ao console, um host Linux atende muitos usuários simultaneamente, cada um com seu próprio desktop — XFCE, GNOME, KDE, MATE — e as sessões sobrevivem a uma desconexão, então uma conexão interrompida retoma de onde o usuário parou em vez de recomeçar. O conjunto de recursos do RDP vem junto: redirecionamento de área de transferência, redirecionamento de drives, áudio e impressão. Em hosts unidos ao AD, o xrdp se autentica através do PAM contra o mesmo diretório que o resto do Workspace, então os desktops Linux herdam as políticas de RBAC, MFA e horários de acesso que você já executa.
Isso transforma o VDI Linux em um item de linha em vez de um projeto. O xrdp é código aberto e não tem licença por estação, e o Workspace o publica através do mesmo gateway, do mesmo portal e da mesma trilha de auditoria que seus desktops Windows — uma plataforma para um ambiente misto, em vez de um produto VDI Linux separado para comprar, executar e renovar.
SSH (Secure Shell) e Acesso ao Console
O Thinfinity Workspace gerencia SSH para hosts Linux, Windows e macOS, dispositivos de rede e appliances sobre TLS 1.3, renderizado em um terminal HTML5 ou nos clientes nativos Windows, Linux, iOS e Android — sem material de chaves no endpoint, independentemente de qual você usar. Para hosts em segmentos fechados, um agente abre uma conexão reversa de saída, então o alvo não precisa de porta de entrada.
A intermediação é o que torna o SSH governável. As credenciais permanecem sob seu controle, em vez de espalhadas em laptops de engenheiros e diretórios ~/.ssh; o acesso passa pelas mesmas políticas de RBAC, MFA e horários de acesso que qualquer outro recurso no Workspace.
Artigo da Base de ConhecimentoThinfinity VNC
O Thinfinity VNC é o protocolo proprietário de compartilhamento de tela da Cybele para hosts Windows, desenvolvido para entrega via navegador. Um componente servidor no host abre uma conexão reversa de saída para o Workspace através de um túnel de socket criptografado com TLS 1.3 — sem IP público ou privado, sem porta de entrada, sem exposição à internet.
Entrega um desktop Windows completo ou uma única aplicação. Compartilhar uma aplicação em vez de todo o desktop mantém o resto da máquina fora de vista e reduz os pixels na conexão, o que importa em links limitados e para trabalho com uso intensivo de gráficos — CAD, imagens, ferramentas de engenharia — onde as codificações VNC padrão têm dificuldades.
Diferentemente de servidores VNC de terceiros, é gerenciado a partir do mesmo console que qualquer outro recurso no Workspace: um modelo RBAC, uma política MFA, uma trilha de auditoria, implantado e atualizado centralmente em vez de por máquina.
Thinfinity VNC ou VNC? Use o Thinfinity VNC em hosts Windows, onde é mais rápido e gerenciado centralmente. Use VNC padrão para Linux, macOS, IP-KVMs, HMIs e qualquer infraestrutura VNC existente que você queira trazer para acesso Zero Trust sem substituir.
Thinfinity VirtualUI
O VirtualUI é a plataforma de desenvolvimento da Cybele: desenvolvedores referenciam uma DLL proprietária em uma aplicação de desktop Windows da qual possuem o código-fonte, e a renderização GDI e GDI+ existente da aplicação é redirecionada para um navegador HTML5 — sem reescrita de UI, sem portar para um framework web. A aplicação continua sendo um binário Windows em um host Windows; o que muda é sua superfície.
Uma vez integrada, é publicada através do Thinfinity Workspace como um recurso de primeira classe — e não recebe um modelo de segurança personalizado, herda o da plataforma. Autenticação através do seu IdP, MFA, RBAC com escopo para a aplicação individual, um túnel reverso SSL/TLS 1.3 sem portas de entrada no host, logs de auditoria enviados para seu SIEM, analytics de usuário e gravação de sessão. Esse é o controle de acesso que um ISV de outra forma teria que construir e manter sozinho.
O Cloud Manager orquestra o que é executado por baixo, provisionando e escalando os hosts Windows que servem suas aplicações VirtualUI de acordo com a demanda em vez de dimensionar para o pico e pagar pela ociosidade. Uma única aplicação atende muitos usuários simultâneos de um host, cada um com uma instância isolada.
VirtualUI ou RemoteApp? Use RemoteApp para entregar uma aplicação Windows que você não pode ou não quer modificar. Use VirtualUI quando você possui o código-fonte e quer que a própria aplicação se torne uma aplicação web.
Detalhes completos em Thinfinity VirtualUI
Aplicações Web, Intranet e SaaS
Web Application Gateway (WAG)
O WAG publica aplicações web internas e de intranet para usuários remotos sem colocar essas aplicações na internet. Um agente dentro da rede abre uma conexão reversa de saída para o Thinfinity Workspace, que termina TLS 1.3 e faz proxy de cada solicitação para dentro — então o servidor de aplicação não precisa de registro DNS público nem de portas de entrada.
Cada solicitação é autorizada antes de chegar à aplicação. Os usuários se autenticam através do seu IdP, satisfazem MFA e recebem as aplicações específicas que seu papel permite — não um segmento de rede. Um contratado que precisa de uma ferramenta interna obtém essa ferramenta e nenhuma rota para mais nada, e cada sessão é registrada e enviada para seu SIEM.
Essa distinção é o que torna o WAG uma alternativa prática a VPN e publicação ADC tradicional: para acesso de terceiros e contratados, para aplicações internas que nunca foram projetadas para enfrentar a internet, e para equipes consolidando appliances de perímetro que não querem mais manter.
WAG ou Web Link? Use WAG para publicar aplicações que você hospeda. Use Web Link para governar o acesso a SaaS que você não hospeda.
Web Link
O Web Link traz as aplicações SaaS e sites dos quais sua organização depende para trás da mesma porta de entrada que tudo mais no Workspace. Os usuários se autenticam uma vez no Workspace, satisfazem MFA e chegam a um portal contendo seus desktops, aplicações internas e SaaS — em vez de um portal governado para alguns recursos e uma pasta de favoritos não governada para o resto.
O RBAC governa o que aparece lá. As mudanças de papel se propagam para o portal, o desligamento corta o acesso de um só lugar em vez de uma planilha de serviços, e cada lançamento é registrado e enviado para seu SIEM — um registro de quem acessou qual serviço e quando.
Quando um provedor suporta SAML 2.0 ou OAuth 2.0, o Workspace federa o login — então os usuários chegam à aplicação sem uma credencial separada para gerenciar, e você mantém um único lugar autorizado para revogá-la.
Host Legacy Mainframe, AS400, VT
Emulações 3270/5250
O Thinfinity entrega acesso de terminal 3270 e 5250 da mesma forma que entrega qualquer outro recurso. Um agente Thinfinity executa o z/Scope — o próprio emulador de terminal da Cybele — dentro da sua rede, em um container Linux ou Windows ou em uma VM Linux ou Windows, e o Workspace entrega a sessão para um navegador HTML5 ou para os clientes nativos Windows, Linux, iOS e Android.
O TLS 1.3 cobre todo o caminho: usuário para Workspace, e z/Scope para o mainframe sobre TN3270 e TN5250. O mainframe nunca enfrenta a internet — o z/Scope o alcança de seu próprio segmento, e o host não precisa de porta de entrada. Nada é instalado nos endpoints: sem emulador por desktop, sem deriva de versões através de milhares de estações, sem reinstalação quando alguém recebe um laptop novo.
Como o emulador é o z/Scope, os usuários obtêm o real em vez de uma aproximação web. O mapeamento de teclado e as macros são mantidos, então a memória muscular e a automação construída ao longo dos anos sobrevive à mudança para o navegador.
O acesso ao mainframe então herda o modelo de identidade do Workspace: RBAC com escopo por usuário, MFA na porta de entrada, horários de acesso e logs de auditoria enviados para seu SIEM — em frente a sistemas cuja autenticação nativa é anterior a tudo isso. Para indústrias reguladas executando zSeries e iSeries, essa é a lacuna que isso fecha.
Como publicarPastas Web
WebDav
As Pastas Web publicam compartilhamentos de arquivos internos — drives de rede, compartilhamentos departamentais, diretórios home — para usuários remotos sem expor o servidor de arquivos. Um agente dentro da rede alcança o compartilhamento e abre uma conexão reversa de saída para o Workspace, então o servidor não precisa de IP público, porta de entrada nem VPN na frente. Os usuários navegam, carregam, baixam e editam através de um navegador HTML5 ou dos clientes nativos Windows, Linux, iOS e Android.
O acesso segue o mesmo modelo de identidade que tudo mais no Workspace: autenticação através do seu IdP, MFA, RBAC com escopo por compartilhamento, horários de acesso e logs de auditoria enviados para seu SIEM. O bloqueio de arquivos significa que duas pessoas editando o mesmo documento não se sobrescrevem silenciosamente. Nada é copiado para uma nuvem de terceiros, e nada precisa de instalação de cliente para acessar.
Isso o torna a resposta governada para uma lacuna comum: contratados que precisam de uma pasta em vez de uma rede, funcionários em dispositivos não gerenciados, e todos que de outra forma enviam uma planilha por e-mail para uma conta pessoal porque acessar o compartilhamento era muito difícil.
Pastas Web ou redirecionamento de drives? Use redirecionamento de drives para mover arquivos para dentro e fora de uma sessão ativa. Use Pastas Web quando os arquivos são o objetivo — sem desktop, sem sessão, apenas o compartilhamento.
Artigo da Base de ConhecimentoControle de Acesso Baseado em Funções (RBAC)
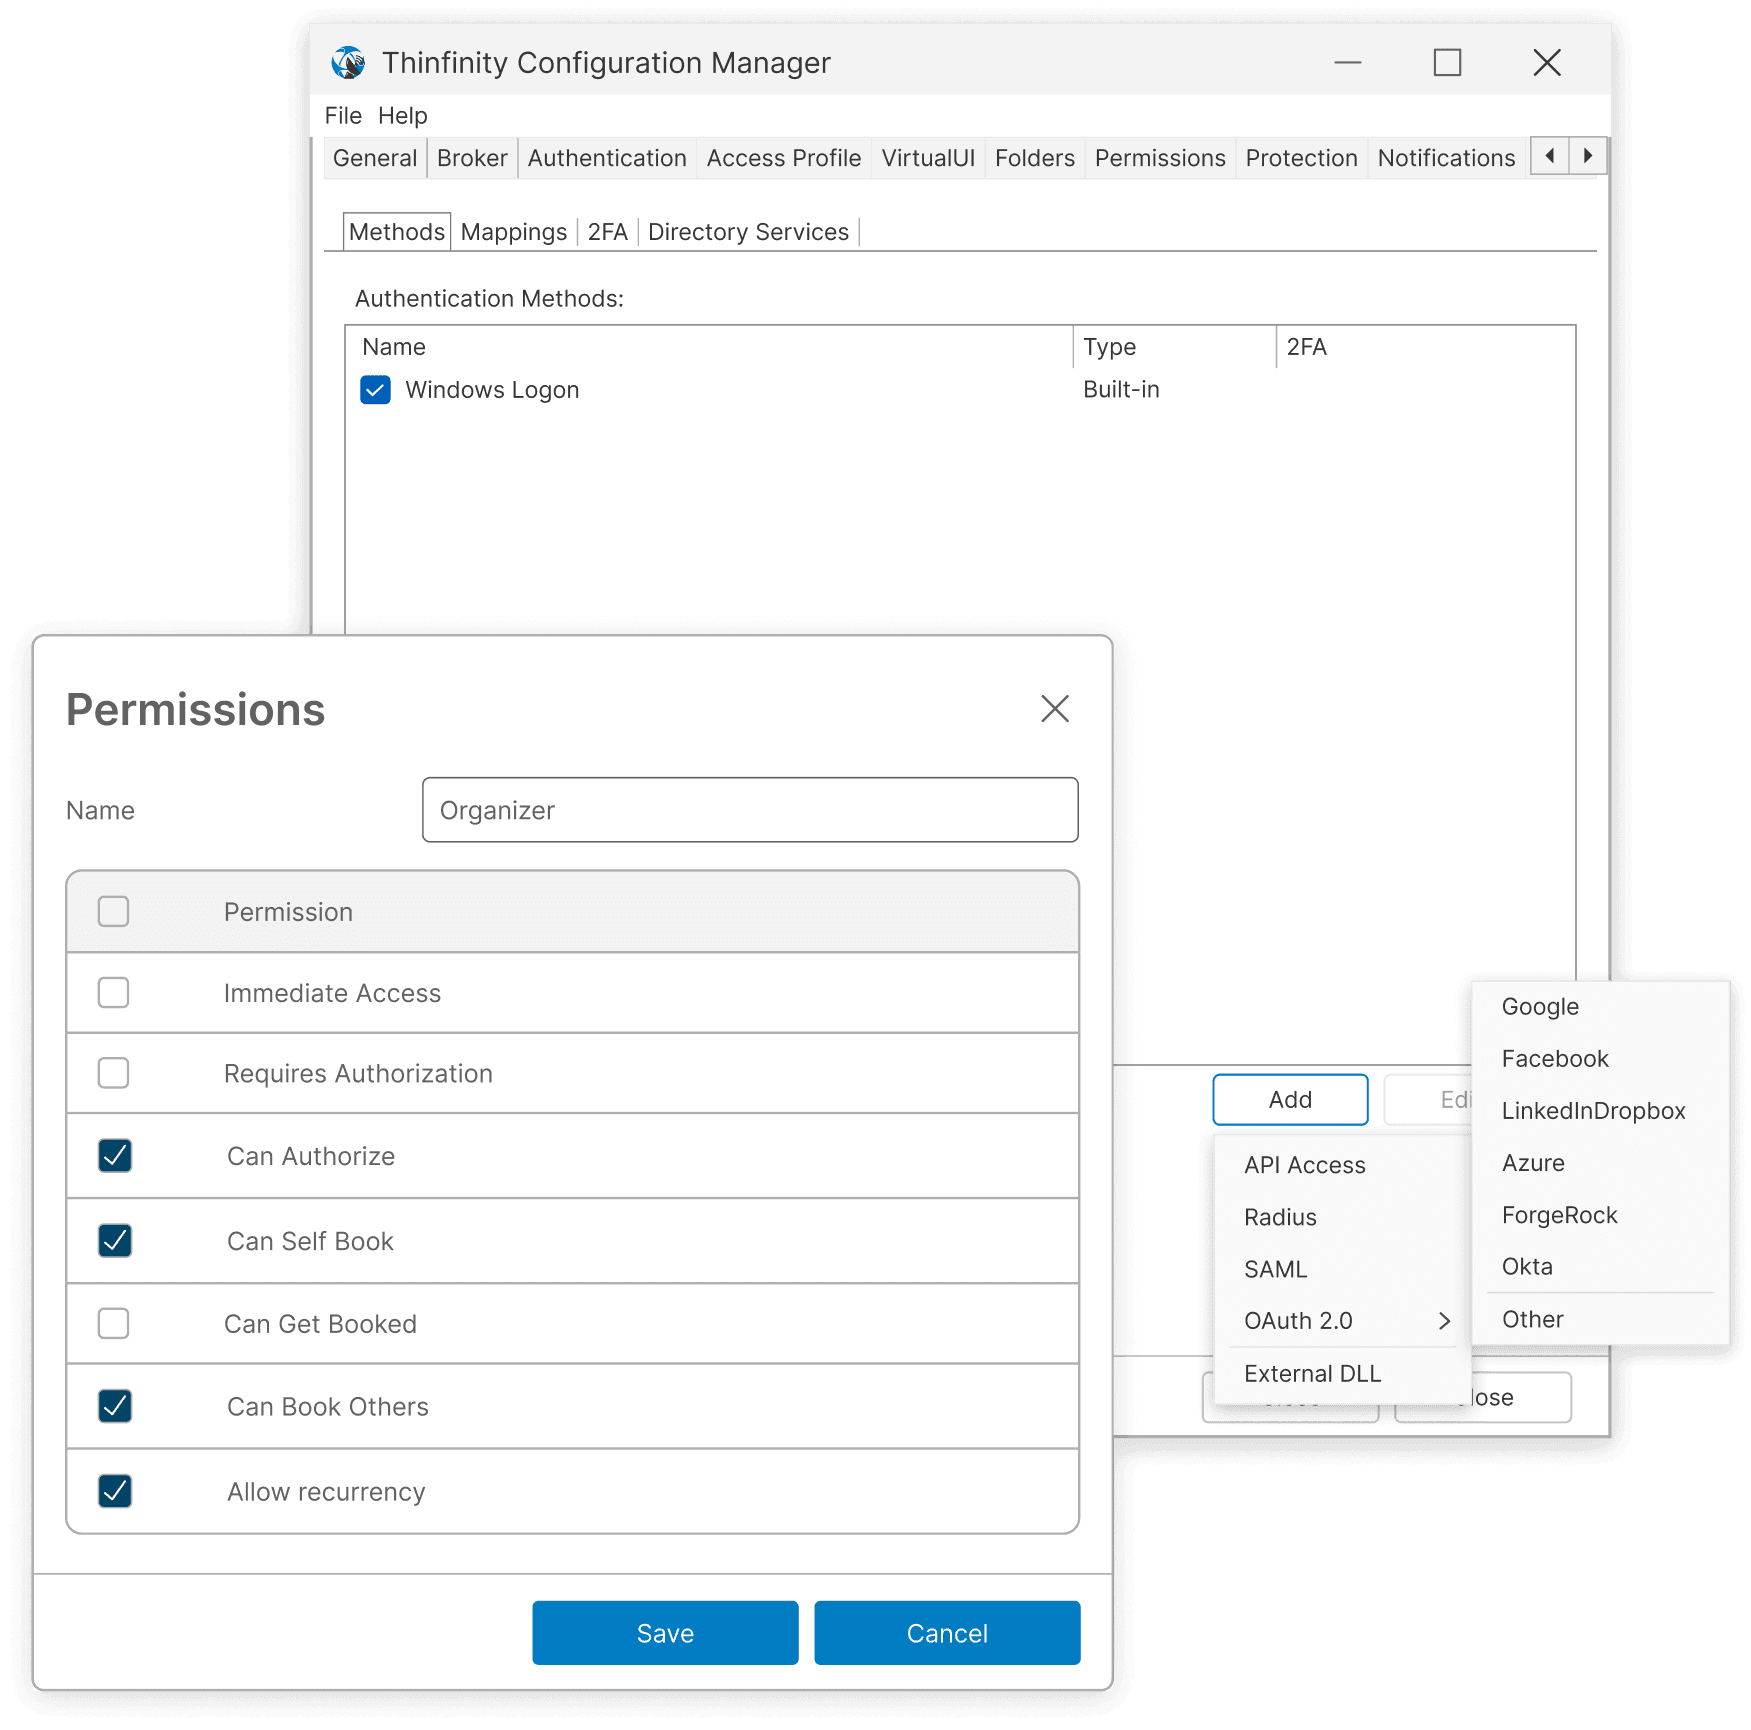
O Thinfinity implementa RBAC para gerenciar funções e permissões com base na identidade do usuário, permitindo que as organizações controlem o acesso a aplicações, arquivos e desktops de acordo com as funções dos usuários. Isso aprimora o gerenciamento de segurança garantindo que os usuários tenham apenas o acesso necessário, otimizando os esforços de conformidade.
Com RBAC, o Thinfinity simplifica o controle de acesso em ambientes diversos, melhorando a segurança e reduzindo a sobrecarga administrativa. Ao alinhar o acesso dos usuários com funções definidas, as organizações podem gerenciar permissões de forma eficaz, atender aos padrões de conformidade e proteger recursos sensíveis.
Ler o guiaProvedores de Identidade (IdP)
O Thinfinity se autentica contra o provedor de identidade que você já executa — Microsoft Entra ID, Okta, OneLogin, Google Workspace, AD FS, Ping Identity, ou provedores de código aberto auto-hospedados como Keycloak — sobre SAML 2.0, OAuth 2.0 e OpenID Connect. Os usuários fazem login onde já fazem login. O Workspace não se torna outra credencial para emitir ou outro diretório para desprovisionar.
Os controles do seu IdP são mantidos em vez de contornados: MFA e acesso condicional são aplicados no login, e os mapeamentos de grupos e claims direcionam o RBAC do Thinfinity — então uma mudança na associação de grupo de um usuário muda o que ele pode acessar no Workspace, sem um segundo passo administrativo e sem desligamento separado.
Quando não há IdP externo — implantações menores, redes isoladas, segmentos OT — o provedor de identidade integrado do Thinfinity lida com a autenticação nativamente, com 2FA e MFA através de seu próprio servidor HOTP/TOTP e Google ou Microsoft Authenticator. Nada externo é necessário.
RADIUS cobre o resto: sistemas de autenticação legados e appliances MFA que são anteriores a SAML e OIDC.
Serviços de Diretório
O Thinfinity se autentica diretamente contra Active Directory, diretórios LDAP e contas de grupo de trabalho ou locais — e contra vários ao mesmo tempo. Uma implantação do Workspace pode atender múltiplas fontes de diretório simultaneamente, cada uma com seus próprios recursos, política RBAC e marca: um MSP atendendo clientes distintos de uma única implantação, duas empresas em processo de fusão, ou uma unidade de negócio que manteve seu próprio diretório.
A autenticação entre florestas se estende através de relacionamentos de confiança do AD, então os usuários em diferentes florestas acessam o que lhes é devido sem um patrimônio de identidade paralelo para manter junto.
Um cache de AD fica na frente do diretório. Autenticações e consultas de grupos são servidas do cache em vez de fazer round-trip para um controlador de domínio toda vez, reduzindo a latência de login e tirando carga sustentada dos DCs — que é a diferença entre usável e doloroso uma vez que você está enumerando grupos para milhares de usuários.
Autenticação Multi-Fator (MFA)
O Thinfinity pode aplicar autenticação multi-fator em dois pontos: quando um usuário faz login na plataforma, e novamente quando alcança um recurso específico.
No nível da plataforma, o login acontece onde sua identidade já vive. Entra ID, Okta, Keycloak — as políticas de MFA e acesso condicional do provedor são aplicadas lá, então os usuários são desafiados uma vez pelo sistema que já possui a decisão em vez de duas vezes por dois que ambos querem fazer.
No nível do recurso, o MFA se torna granular. Um segundo fator pode ser exigido para uma conexão individual em vez de apenas na porta de entrada — então um host de salto de produção, uma sessão de mainframe ou uma aplicação privilegiada exige re-verificação enquanto uma ferramenta interna de baixo risco não exige. Duo se integra sobre RADIUS para servir esse desafio, trazendo aprovações push e confiança de dispositivo para o momento em que o acesso realmente acontece.
Configurando MFAServidor TOTP Integrado
Quando não há IdP externo ou plataforma MFA, o Thinfinity aplica MFA por si só. Um servidor TOTP integrado emite códigos de uso único baseados em tempo padrão que funcionam com qualquer aplicativo autenticador — Microsoft Authenticator, Google Authenticator, Authy, 1Password — sem serviço externo para assinar e sem licença MFA por usuário.
Nada precisa alcançar a internet para funcionar, o que o torna viável onde MFA na nuvem não é: segmentos OT, redes isoladas e qualquer implantação que não pode depender de um serviço de terceiros permanecer acessível. O registro e a aplicação acontecem no mesmo console que o resto do Workspace.
Configurações TOTPAcesso Condicional e Integração com Políticas de Grupo
Cada decisão de acesso no Workspace combina duas entradas: quem é o usuário e as condições sob as quais está solicitando.
A associação de grupo responde a primeira. O Workspace lê os grupos do Active Directory diretamente, então a função de um usuário — e os recursos que essa função carrega — segue sua associação. Adicione alguém a um grupo e os recursos aparecem; remova-o e o acesso se vai. Não há lista de direitos paralela para reconciliar, e nenhum segundo passo de desligamento para esquecer.
A política responde a segunda. As condições avaliam de onde uma solicitação vem, em qual dispositivo está e quando chega — e se aplicam por recurso, não apenas na porta de entrada. A mesma conta pode acessar uma ferramenta interna de baixo risco de qualquer lugar e um host de salto de produção apenas de uma rede corporativa durante o horário comercial.
Ambos são avaliados em cada solicitação. Essa é a divisão do trabalho: o Active Directory permanece a fonte da verdade para identidade, e o Workspace aplica as condições que o AD nunca foi projetado para expressar.
Ler o guiaHorários de Acesso e Restrições
Um administrador define quando um usuário ou grupo pode acessar uma aplicação específica — com escopo por recurso, em dias e horas do calendário. Solicitações fora dessa janela são recusadas.
A janela governa a sessão, não apenas o login. Uma vez conectado, o usuário vê uma contagem regressiva do tempo restante; em zero, a sessão fecha automaticamente. Isso é o que o torna um controle em vez de um cronograma: o acesso não sobrevive à sua janela porque alguém fez login um minuto antes do corte, e ninguém precisa lembrar de revogar nada. A contagem regressiva também faz trabalho silencioso — um usuário que pode ver o relógio planeja em torno dele em vez de perder trabalho por causa dele.
É assim que o acesso limitado no tempo deve funcionar. Um contratado obtém a janela de manutenção e nada fora dela. Um fornecedor obtém terças à tarde. Uma equipe offshore obtém seu turno. O acesso permanente — o direito que se acumula silenciosamente em cada sistema de acesso — deixa de ser o padrão.
Opções de personalizaçãoSegurança e Monitoramento
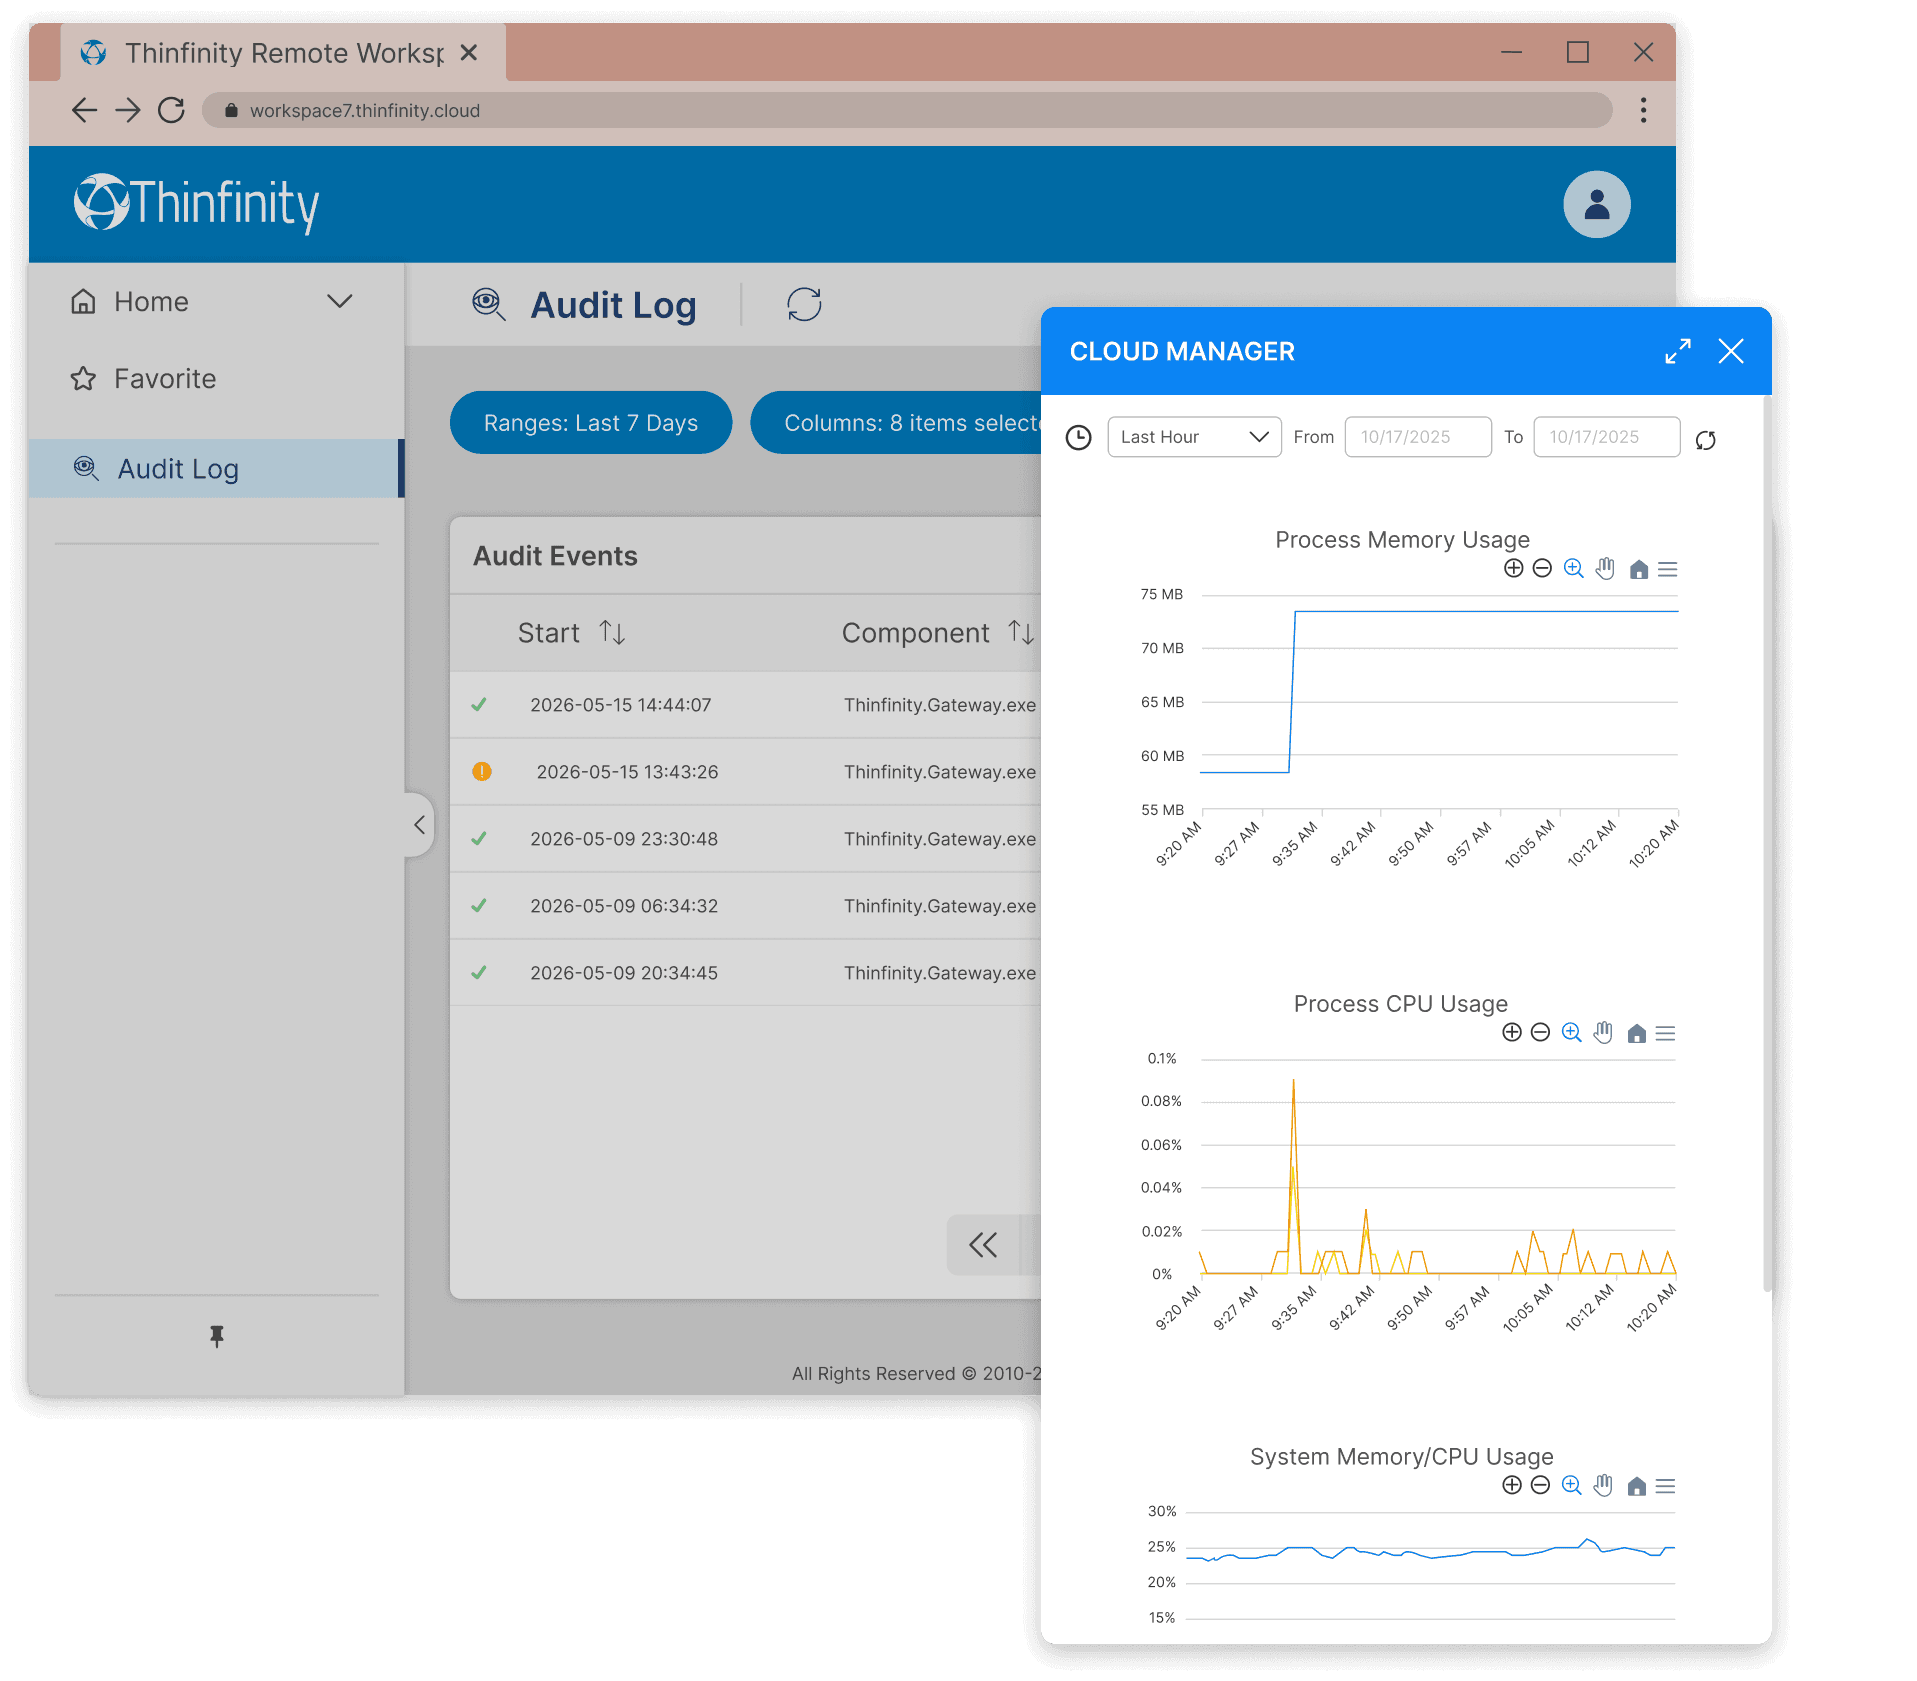
Registro de Auditoria
O Workspace registra tentativas de autenticação, inícios e términos de sessão, os recursos acessados e alterações administrativas em políticas e configurações. Cada entrada carrega o usuário, o recurso, o endereço de origem e o carimbo de data/hora.
Os logs são enviados para seu SIEM em vez de ficarem em um console que alguém precisa lembrar de abrir. Os eventos do Thinfinity se correlacionam com o resto da sua infraestrutura, e a retenção, alertas e relatórios permanecem onde seu programa de conformidade já é executado — o registro que um auditor solicita sob SOC 2, PCI-DSS ou HIPAA, mantido no sistema que já mantém tudo mais.
Análise de Usuário
A Análise de Usuário informa como uma implantação é realmente usada: duração da sessão, horários de acesso, padrões de login e quais recursos são acessados e com que frequência, tanto para usuários remotos quanto locais.
É executada sobre o mesmo registro de atividade que o registro de auditoria, fazendo uma pergunta diferente — a evidência por trás de decisões de dimensionamento que de outra forma são feitas por instinto. Quantas sessões simultâneas provisionar, quais licenças estão atribuídas a pessoas que nunca fazem login, qual recurso publicado ninguém abriu desde que foi ao ar.
Monitoramento de Infraestrutura
O Workspace instrumenta cada camada da plataforma — gateways, brokers e infraestrutura de hosts VDI — e armazena as métricas coletadas em um backend de séries temporais VictoriaMetrics.
Cada componente reporta consumo de hardware (CPU, memória, disco) e o desempenho dos serviços em execução nele. A coleta se estende até o host final onde a sessão é executada, então as métricas são resolvidas por camada em vez de agregadas na borda da plataforma.
A retenção de séries temporais expõe utilização e capacidade em intervalos arbitrários: carga por componente ao longo do tempo, margem do pool contra picos observados e degradação do serviço antes da falha.
Manual de monitoramentoGravação de Sessão
O Thinfinity fornece poderosas capacidades de gravação de sessão, permitindo que os administradores capturem e revisem sessões de usuário para fins de segurança, conformidade e treinamento. Este recurso registra todas as interações do usuário durante sessões remotas, oferecendo uma trilha de auditoria completa da atividade, incluindo teclas digitadas, movimentos do mouse e alterações na tela.
Os administradores podem acessar essas gravações para investigar atividades suspeitas, garantir aderência às políticas de segurança e fornecer treinamento para novos usuários. As sessões gravadas podem ser armazenadas com segurança e reproduzidas para análise, permitindo monitoramento em tempo real ou revisões pós-sessão para aprimorar a supervisão operacional.
Manual de gravação de sessõesGerenciamento de Sessão
O Thinfinity oferece recursos avançados de gerenciamento de sessão que permitem aos administradores monitorar, restringir ou encerrar sessões tanto para usuários remotos quanto locais. Esta capacidade é essencial para manter o controle sobre o acesso a recursos corporativos, garantir conformidade com políticas de segurança e proteger dados sensíveis.
Os administradores podem supervisionar a atividade do usuário em tempo real, aplicar timeouts de sessão ou impor restrições com base em funções de usuário, seja a sessão iniciada local ou remotamente. As ferramentas de gerenciamento de sessão do Thinfinity fornecem controle granular, permitindo que equipes de TI intervenham rapidamente em casos de acesso não autorizado ou violações de políticas, garantindo segurança robusta de acesso remoto para ambos os ambientes.
Lista de IPs Permitidos e Bloqueados
O Thinfinity fornece gerenciamento de listas de IPs permitidos e bloqueados para aprimorar a segurança controlando quais endereços IP podem acessar a plataforma. Os administradores podem definir endereços IP específicos ou intervalos que são permitidos ou bloqueados, garantindo que apenas fontes confiáveis possam se conectar aos recursos. Este recurso ajuda a prevenir acesso não autorizado e restringe o acesso remoto a redes designadas, adicionando uma camada crucial de proteção.
Ao combinar filtragem de IP com outras medidas de segurança como Acesso Condicional, o Thinfinity garante controle abrangente sobre a segurança de rede para sessões tanto locais quanto remotas.
Detecção de Força Bruta
O Thinfinity incorpora detecção de força bruta para identificar e bloquear automaticamente tentativas repetidas de login não autorizado. Ao monitorar padrões de login e identificar atividade suspeita, o Thinfinity pode detectar potenciais ataques de força bruta e tomar ação bloqueando temporariamente endereços IP.
Este recurso ajuda a proteger contas de usuário e recursos sensíveis de tentativas de hacking por força bruta, garantindo maior segurança de contas e reduzindo o risco de acesso não autorizado.
Experiência do Usuário
Multi-Monitor
O Thinfinity permite o gerenciamento contínuo de múltiplos monitores, permitindo que os usuários trabalhem em várias telas como se fossem uma única interface. Este recurso aumenta a produtividade minimizando a necessidade de alternar entre aplicações e monitores. É suportado sem instalação de cliente, fornecendo acesso fácil e funcionalidade através de um navegador web, garantindo uma experiência de usuário otimizada tanto para ambientes locais quanto remotos.
Habilitando multimonitorRedirecionamento de Área de Transferência
O Thinfinity permite o redirecionamento contínuo da área de transferência, permitindo que os usuários transfiram arquivos e dados entre máquinas locais e remotas usando a área de transferência. Esta funcionalidade fornece uma experiência de usuário fluida, suportando transferência bidirecional de texto, rich text, imagens e arquivos. A transferência de arquivos por área de transferência é crítica para melhorar a produtividade do desktop remoto, pois simplifica o compartilhamento de arquivos sem exigir etapas adicionais como redirecionamento de drives ou anexos de e-mail.
Este recurso é suportado em múltiplas plataformas, fornecendo sincronização em tempo real entre sessões locais e remotas, garantindo que os dados da área de transferência sejam transferidos com segurança sem a necessidade de instalação de software do lado do cliente.
Redirecionamento Multitoque no iOS
O Thinfinity suporta redirecionamento multitoque em dispositivos iOS, permitindo que os usuários interajam com desktops remotos usando gestos multitoque como zoom, deslizar e pinçar diretamente de seus iPhones ou iPads. Este recurso funciona perfeitamente tanto em ambientes baseados em cliente quanto sem cliente, fornecendo funcionalidade multitoque completa sem necessidade de software adicional.
Usuários sem cliente podem desfrutar do multitoque através de um navegador HTML5, enquanto usuários baseados em cliente podem interagir com a sessão remota usando o aplicativo nativo do Thinfinity para iOS.
Compartilhamento de Sessão
O Thinfinity permite que os usuários compartilhem facilmente suas sessões remotas com outros, como administradores de TI ou colegas, gerando uma URL e senha de sessão de uso único. Este link e senha expirarão assim que a sessão terminar, garantindo segurança enquanto simplifica o suporte técnico e a colaboração sem necessidade de software de terceiros. Fornece uma forma contínua de resolver problemas ou colaborar em tempo real, permitindo que múltiplos usuários visualizem ou controlem a mesma sessão remotamente.
O compartilhamento de sessão elimina a necessidade de ferramentas externas, tornando o suporte e a colaboração eficientes e seguros.
Áudio e Vídeo Bidirecional (RTAV)
O Thinfinity suporta redirecionamento de Áudio e Vídeo em Tempo Real (RTAV), permitindo o uso contínuo de microfones e webcams da máquina local em sessões remotas. Os usuários podem realizar conferências de áudio e vídeo dentro de desktops virtuais sem sair do ambiente VDI. Este recurso funciona tanto com configurações baseadas em cliente quanto sem cliente, permitindo acesso remoto eficiente a aplicações em tempo real como Skype, Teams e Zoom.
O RTAV é projetado para consumir largura de banda mínima, fornecendo streaming de alta qualidade enquanto minimiza a latência, permitindo que as empresas mantenham a produtividade durante reuniões por vídeo em ambientes remotos ou virtualizados. Suporta múltiplos dispositivos, e os usuários podem selecionar sua entrada de áudio e vídeo preferida da sessão remota.
Otimização de GPU
O Thinfinity suporta desempenho acelerado por GPU tanto para configurações baseadas em cliente quanto sem cliente, otimizando aplicações com uso intensivo de gráficos como modelagem 3D, edição de vídeo e simulações de engenharia. Ao utilizar tecnologias como H.264 para compressão de vídeo e offloading de GPU, o Thinfinity garante streaming de alta qualidade e desempenho de baixa latência, mesmo em ambientes de desktop virtual remotos.
Usuários sem cliente podem se beneficiar de gráficos aprimorados sem instalar software adicional, enquanto usuários baseados em cliente experimentam desempenho máximo para cargas de trabalho exigentes. Isso torna o Thinfinity ideal para empresas executando ambientes VDI que requerem acesso fluido e de alto desempenho a aplicações que consomem muitos recursos.
Integração de Dispositivos e Periféricos
Redirecionamento de Impressão
O Thinfinity suporta impressão sem cliente assim como impressão baseada em agente de máquinas remotas para impressoras locais. Os usuários podem redirecionar trabalhos de impressão perfeitamente para qualquer impressora local ou de rede, garantindo um fluxo de trabalho fluido tanto em ambientes VDI quanto baseados em sessão. Com a impressão sem cliente, não há necessidade de instalar drivers locais, pois a impressão é tratada inteiramente através de um navegador web. O Thinfinity também suporta impressão baseada em agente, que permite impressão direta de alto desempenho com controle adicional sobre configurações de impressão como tipo de papel e uso de bandeja.
Além disso, o mapeamento de impressão em rede está disponível, permitindo que os usuários se conectem a impressoras de rede como se fossem locais, aumentando a flexibilidade para organizações com infraestruturas distribuídas. Seja imprimindo diretamente para impressoras POS, impressoras de etiquetas ou dispositivos baseados em rede, o Thinfinity garante redirecionamento de impressão seguro e eficiente com configuração mínima.
Redirecionamento de dispositivosTransferência de Arquivos por Arrastar e Soltar e Transferência Direta
O Thinfinity suporta transferências de arquivos por arrastar e soltar entre máquinas locais e remotas, permitindo que os usuários compartilhem arquivos facilmente em tempo real. Esta funcionalidade é complementada pela transferência direta de arquivos, que permite transferências de arquivos rápidas e seguras entre ambientes virtuais e máquinas host sem necessidade de aplicações de terceiros.
Para maior flexibilidade, o Thinfinity oferece acesso a drives locais tanto através de soluções sem cliente quanto baseadas em cliente. Isso significa que os usuários podem acessar e transferir arquivos de suas máquinas locais para sessões remotas sem instalar software adicional, ou podem mapear drives locais diretamente para a sessão remota para acesso contínuo durante a sessão.
Esta abordagem multi-método garante compartilhamento de arquivos perfeito em ambientes VDI e baseados em sessão, melhorando a experiência do usuário enquanto mantém a segurança e a conformidade com padrões corporativos.
Redirecionamento de USB
O Thinfinity redireciona dispositivos USB conectados à máquina cliente para a sessão remota, tanto em implantações VDI quanto baseadas em sessão. O agente apresenta o dispositivo ao host remoto no nível do dispositivo, então os próprios drivers do fornecedor do host se vinculam a ele como se estivesse conectado localmente — armazenamento em massa, scanners e outros periféricos padrão incluídos.
O redirecionamento no nível do dispositivo é o que periféricos de baixo nível requerem. Leitores de impressão digital, PIN pads, pads de assinatura e leitores de smart card CCID são sensíveis ao tempo e dependentes de driver: precisam do dispositivo físico apresentado à pilha de drivers, não uma abstração dele. Esses são os periféricos em torno dos quais as implantações bancárias, governamentais e de saúde são construídas.
O redirecionamento sem cliente através do navegador é limitado pelo que o navegador expõe. Dispositivos já reivindicados por um driver do kernel do SO — classes HID e CCID entre eles — não podem ser redirecionados desta forma, o que exclui leitores de impressão digital, PIN pads e leitores de smart card. Esses requerem o cliente nativo.
Dispositivos USB conectados à rede são mapeados na sessão pelo mesmo mecanismo, sem estar fisicamente conectados à máquina cliente.
Redirecionamento de dispositivosAcesso Multiplataforma
HTML5 Puro
Qualquer navegador compatível com HTML5 se conecta ao Workspace sem cliente instalado. O sistema operacional do endpoint não é um fator: Windows, macOS, Linux, ChromeOS, iOS e Android acessam as mesmas sessões através do navegador.
A sessão do navegador não é reduzida. Multi-monitor, redirecionamento de impressora, área de transferência, transferência de arquivos por arrastar e soltar, renderização acelerada por GPU e redirecionamento de áudio e vídeo bidirecional — tudo opera em HTML5 — as ferramentas de colaboração executando dentro da sessão usam o microfone e a câmera local diretamente.
Clientes Windows e Linux
O cliente nativo Windows se conecta através do mesmo gateway que o navegador, sobre a mesma conexão reversa de saída e o mesmo túnel TLS 1.3. Nenhuma porta de entrada é aberta no host, e as sessões estão sujeitas às mesmas políticas de RBAC, MFA, horários de acesso e auditoria. O modo de entrega muda; o caminho de segurança não.
Dois casos exigem isso. Em endpoints gerenciados — desktops corporativos e thin clients baseados em Windows — o cliente é implantado, configurado e controlado por políticas centralmente, correspondendo ao modelo operacional que essas frotas já executam. E para redirecionamento USB no nível do dispositivo, o cliente apresenta periféricos ao host remoto no nível do driver, que é o que leitores de impressão digital, PIN pads, pads de assinatura e leitores de smart card CCID requerem.
A capacidade de sessão iguala o benchmark da indústria (AVD, Citrix), incluindo multi-monitor com resolução dinâmica e escalonamento DPI, redirecionamento de impressoras, drives, área de transferência, câmeras, microfones, áudio e smart cards, otimização multimídia, e entrada de toque e caneta.
PWA (Progressive Web App)
O Thinfinity oferece suporte completo para Progressive Web Apps (PWA), permitindo que os usuários instalem aplicações web diretamente de qualquer navegador compatível com HTML5, sem precisar passar por uma loja de aplicativos. As PWAs no Thinfinity fornecem uma experiência semelhante a um aplicativo, incluindo recursos como acesso offline, notificações push e tempos de carregamento mais rápidos. Essas aplicações funcionam em todas as plataformas (Windows, macOS, iOS, Android) enquanto requerem armazenamento mínimo nos dispositivos, tornando-as ideais tanto para ambientes móveis quanto de desktop.
As PWAs oferecem vários benefícios-chave, incluindo atualizações contínuas, desempenho aprimorado através de cache e integração aprimorada com dispositivos, fornecendo aos usuários uma experiência responsiva e confiável, semelhante a aplicativos nativos.
Clientes iOS e Android
Os clientes nativos iOS e Android se conectam através do mesmo gateway e conexão reversa que qualquer outro modo de entrega, sob a mesma política. As sessões são renderizadas para toque: gestos multitoque se mapeiam para entrada de ponteiro e caneta, e a câmera e microfone do dispositivo são redirecionados para a sessão.
Os clientes também servem aos administradores. O monitoramento de infraestrutura e VDI está disponível a partir do mesmo aplicativo — utilização de plataforma e host, atividade de sessão e o estado do patrimônio VDI — junto com controle administrativo sobre sessões e recursos. Um administrador de plantão pode avaliar um pool saturado ou um host degradado de um telefone em vez de uma estação de trabalho.
Integrações e Desenvolvimento de API
OT URL
O Thinfinity permite que os usuários criem URLs descartáveis com parâmetros personalizados para compartilhamento seguro de sessão ou integração. Essas URLs temporárias fornecem flexibilidade para acesso limitado no tempo, garantindo tanto segurança quanto conveniência. Seja compartilhando acesso para colaboração ou integrando com sistemas de terceiros, o recurso OT URL simplifica o processo permitindo que os usuários gerem links seguros de uso único que expiram assim que a sessão termina.
Configuração de OTURLsAPI REST
O Thinfinity fornece uma robusta API RESTful que facilita a integração perfeita com aplicações e sistemas de terceiros. Esta API oferece capacidades de automação abrangentes, permitindo que as organizações otimizem seu gerenciamento de acesso remoto e fluxos de trabalho.
A API REST do Thinfinity capacita as empresas a integrar soluções de acesso remoto com sua infraestrutura de TI existente, garantindo flexibilidade, segurança e automação no gerenciamento de acesso privilegiado.
Explorar a API do Thinfinity WorkspaceAPI REST de Serviços de Diretório
A API REST de Serviços de Diretório do Thinfinity permite que as organizações centralizem o gerenciamento de identidade de usuários em múltiplas fontes de autenticação. Esta API permite a integração com Active Directory (AD), suportando múltiplos domínios, assim como bancos de dados como SQL, Firebird e Firebase. Ao aproveitar esta API, os administradores podem gerenciar perfeitamente identidades de usuário e autenticação de vários provedores de identidade, simplificando o processo de conceder acesso seguro em ambientes complexos.
Esta capacidade é particularmente útil para empresas que requerem autenticação flexível multi-domínio ou baseada em banco de dados, garantindo que o Thinfinity se integre com uma ampla gama de sistemas de gerenciamento de identidade, melhorando a eficiência e escalabilidade.
API de Licenciamento
A API de Licenciamento do Thinfinity fornece controle total sobre o gerenciamento de licenças, permitindo que os administradores criem, destruam e atribuam licenças programaticamente. Esta API é essencial para empresas e Provedores de Serviços Gerenciados (MSPs) que precisam gerenciar eficientemente licenças em múltiplos usuários ou clientes. Ao automatizar o ciclo de vida de licenças, as organizações podem otimizar o provisionamento, controlar o acesso e garantir conformidade, tudo a partir de uma interface centralizada.
A API de Licenciamento simplifica operações complexas de licenciamento, facilitando escalar implantações e gerenciar recursos dinamicamente com base na demanda em tempo real.
OEM – White Label
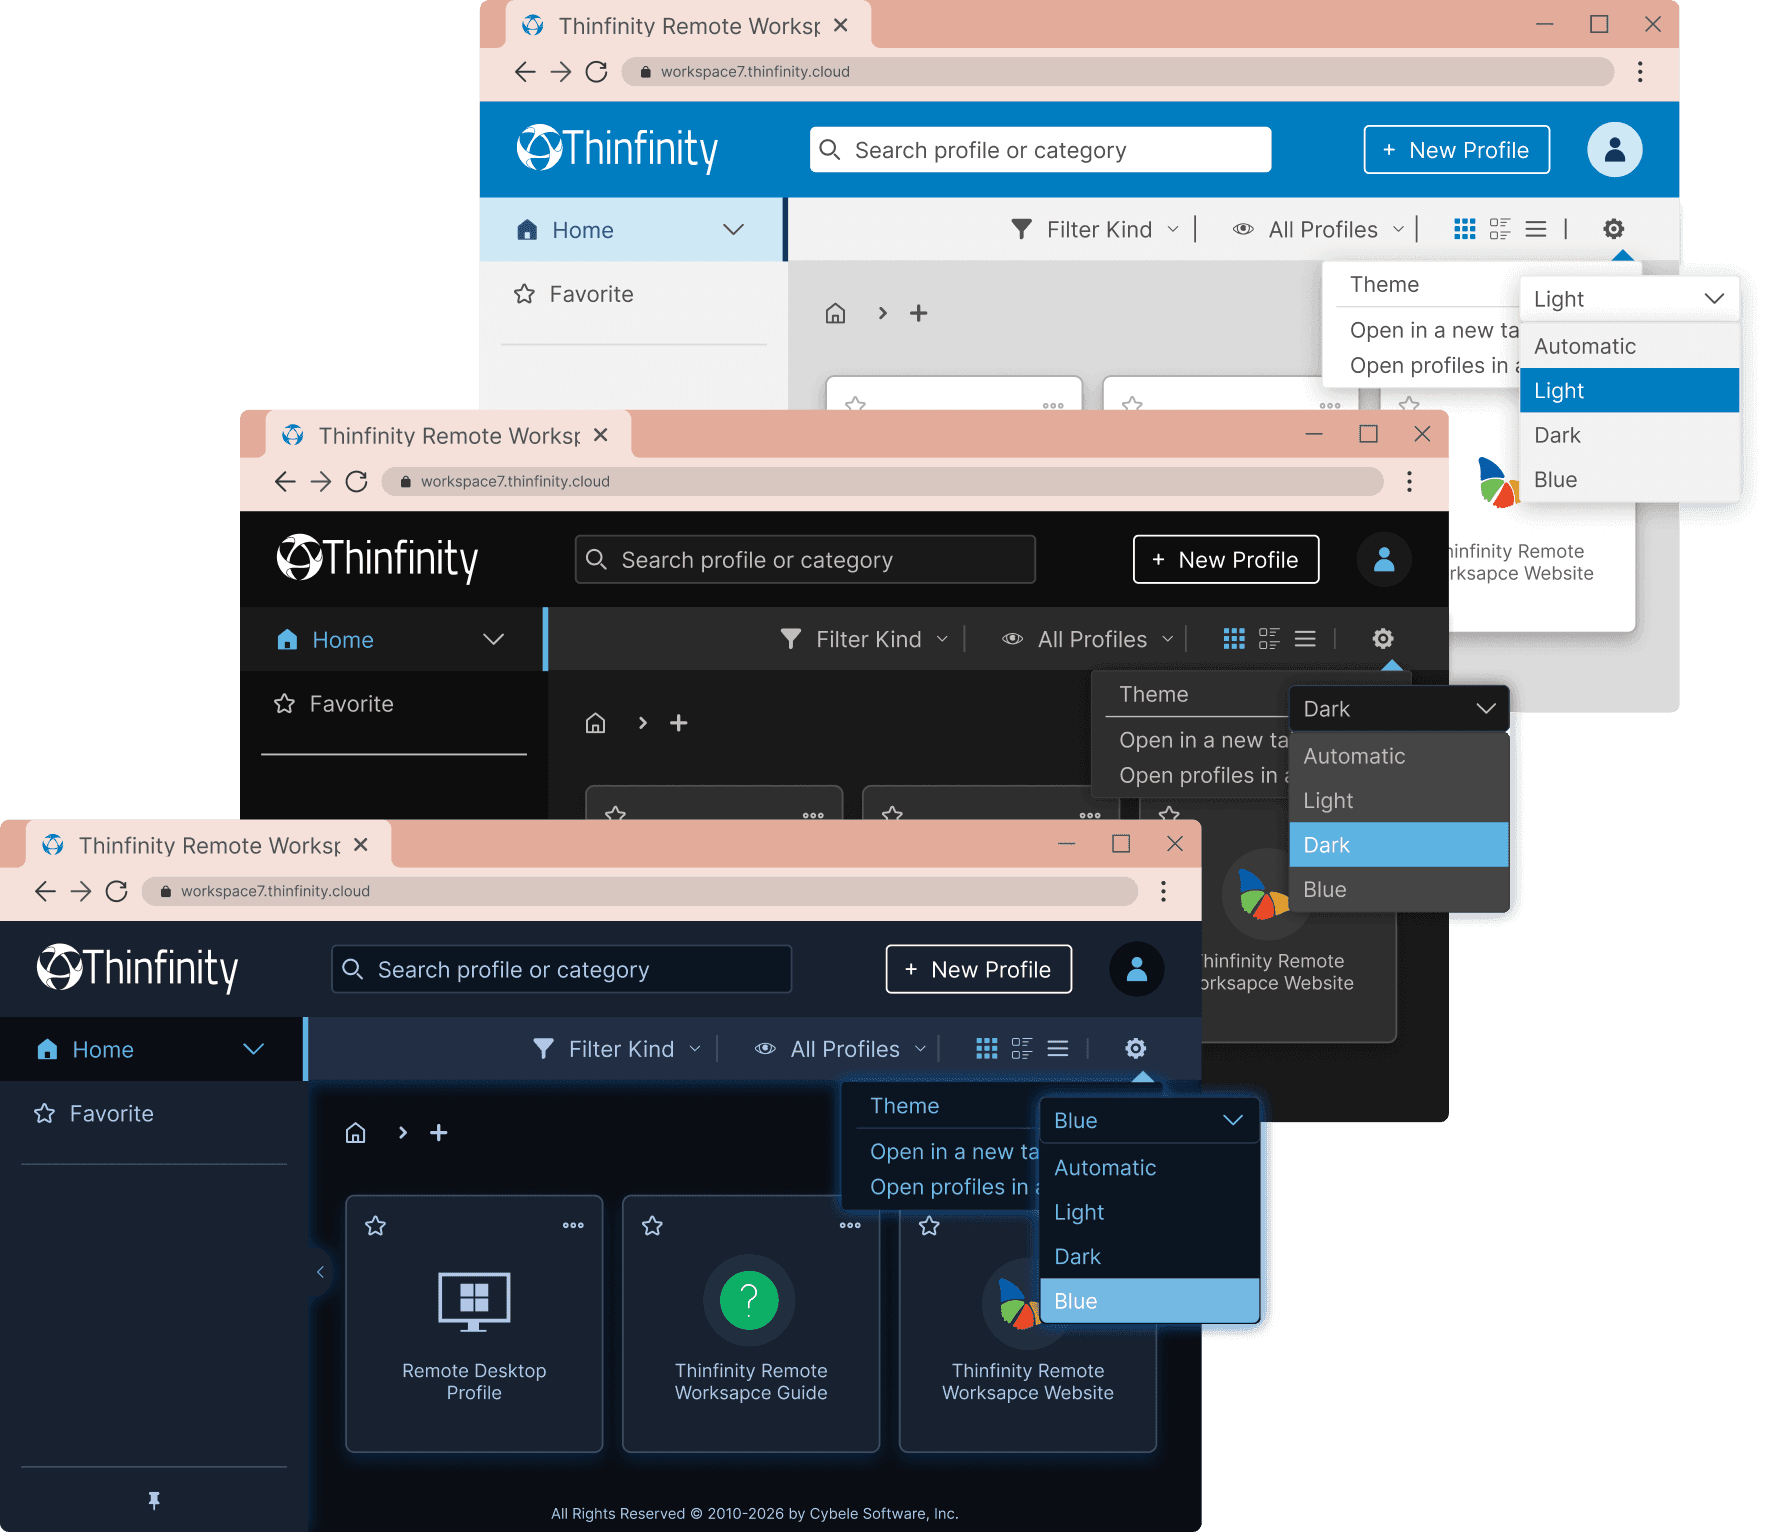
Temas Personalizados
O Thinfinity permite a personalização completa do portal web, permitindo que os administradores criem múltiplos temas com base em usuários ou grupos de usuários específicos. Este recurso suporta gerenciamento de identidade multi-tenant, tornando-o ideal para empresas com múltiplas equipes ou Provedores de Serviços Gerenciados (MSPs) gerenciando diferentes clientes. Cada identidade ou grupo de usuários pode ter sua própria marca, tema e estilo, fornecendo uma experiência personalizada enquanto mantém uma implantação unificada.
A capacidade de gerenciar múltiplas identidades em uma única implantação otimiza as operações para organizações com equipes, clientes ou departamentos diversos, garantindo gerenciamento de acesso remoto eficiente e consistente enquanto aprimora a experiência do usuário.
Arquivo de configuração JSON do temaOEM
O pacote OEM do Thinfinity permite que as organizações integrem o Thinfinity com sistemas on-premises maiores, suportando escalabilidade e integração profunda com infraestrutura corporativa. Este pacote é projetado para empresas que requerem gerenciamento de backend extensivo e precisam adaptar o Thinfinity para atender a necessidades operacionais complexas. Com a integração OEM, as empresas podem implantar o Thinfinity como parte de seus sistemas internos enquanto mantêm controle total sobre personalização, segurança e gerenciamento de recursos.
Esta capacidade permite que as empresas aproveitem os recursos do Thinfinity enquanto se integram perfeitamente com soluções existentes, garantindo flexibilidade e escalabilidade para demandas operacionais em crescimento.