

Thinfinity Workspace Funktionen
Konnektivität
Desktops und Anwendungen (Windows, Linux und Konsole)
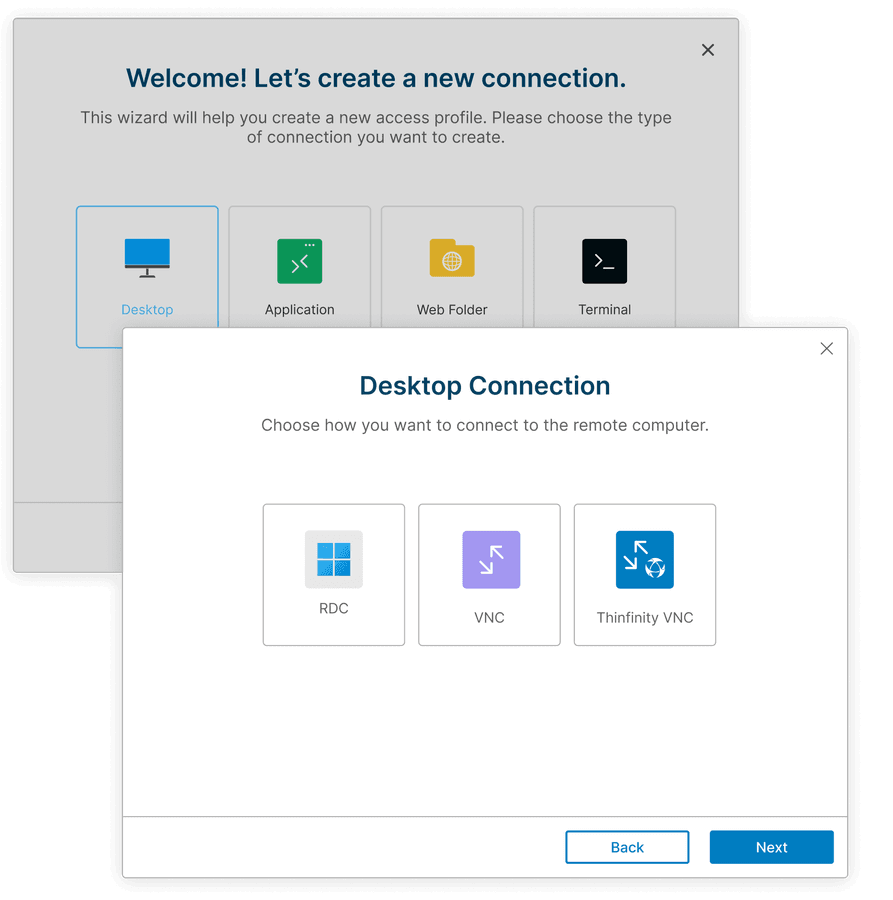
Remote Desktop Connection (RDC)
RDC ist Cybeles proprietäres Remote-Desktop-Protokoll, entwickelt für Hosts, die keinem eingehenden Datenverkehr ausgesetzt werden können. Ein leichtgewichtiger Agent auf dem Host-Rechner öffnet eine ausgehende Reverse-Verbindung zu Thinfinity Workspace über einen SSL/TLS 1.3 verschlüsselten WebSocket-Tunnel — somit benötigt der Host niemals eine öffentliche IP, einen eingehenden Port oder eine Firewall-Änderung. Es funktioniert hinter NAT, in isolierten Netzwerksegmenten und auf Cloud-VMs mit allen geschlossenen Eingangsregeln.
Sitzungen laufen als vollständige Desktops oder als RemoteApp, wobei eine einzelne Anwendung bereitgestellt wird, ohne den zugrunde liegenden Desktop freizulegen, und erreichen Benutzer über einen HTML5-Browser oder die nativen Windows-, Linux-, iOS- und Android-Clients — derselbe verschlüsselte Tunnel, dieselbe Richtliniendurchsetzung, egal welche Wahl der Benutzer trifft. RDC überträgt bidirektionales Audio, Dateifreigabe und Geräteumleitung und hält grafikintensiven Workloads wie CAD, 3D-Modellierung und Videobearbeitung stand.
KonfigurationsanleitungRDP (Remote Desktop Protocol)
Von Microsoft entwickelt, ist RDP ein sicheres Protokoll, das Remote-Desktop-Verbindungen zu Windows-Systemen ermöglicht. Es verwendet SSL/TLS-Verschlüsselung zum Schutz der Kommunikation und ist damit die erste Wahl für IT-Support, Remote-Arbeit und Zusammenarbeit.
In Thinfinity Workspace werden RDP-Verbindungen über ein Reverse-Gateway hergestellt, das den Zugriff über öffentliche oder private IPs durch einen sicheren SSL-Tunnel ermöglicht, ohne offene eingehende Ports zu erfordern. Dies verbessert die Sicherheit und vereinfacht die Bereitstellung.
RDP unterstützt vollständigen Desktop-Zugriff und RemoteApp, wodurch Benutzer spezifische Anwendungen remote ausführen können, ohne auf den vollständigen Desktop zuzugreifen — ideal für sichere, leistungsstarke Remote-Desktop-Lösungen zur Fehlerbehebung, Fernverwaltung und Anwendungsbereitstellung.
Knowledge-Base-ArtikelVNC (Virtual Network Computing)
Thinfinity Workspace liefert jeden RFB-konformen VNC-Server — RealVNC, TightVNC, UltraVNC, TigerVNC, x11vnc, macOS Screen Sharing — an einen HTML5-Browser oder die nativen Windows-, Linux-, iOS- und Android-Clients, ohne Änderungen am bereits laufenden VNC-Server.
Ein leichtgewichtiger Agent auf dem Host erreicht den VNC-Server auf localhost und öffnet eine ausgehende Reverse-Verbindung zu Workspace über einen SSL/TLS 1.3-Tunnel. Port 5900 verlässt niemals die Maschine: keine öffentliche IP, kein eingehender Port, keine Firewall-Ausnahme, und der VNC-Server ist nie dem Netzwerk ausgesetzt. Wo der Host bereits erreichbar ist, verbindet sich Workspace stattdessen über das Gateway — der Agent ist für die Hosts gedacht, die Sie nicht öffnen können oder wollen.
Da VNC sich an das physische Display anhängt, anstatt eine neue Sitzung zu erzeugen, sehen Sie genau das, was auf der Konsole ist — denselben Bildschirm wie die Person, die vor der Maschine steht. Deshalb bleibt es das Protokoll der Wahl für IP-KVMs, industrielle HMIs, Linux-Workstations und Laborgeräte, wo die Frage ist, was die Maschine tatsächlich tut.
Knowledge-Base-Artikelxrdp (Linux-Desktops über RDP)
Thinfinity Workspace verbindet sich mit Linux-Hosts, die xrdp ausführen — den Open-Source-RDP-Server — und liefert vollständige Linux-Desktops an einen HTML5-Browser oder die nativen Windows-, Linux-, iOS- und Android-Clients. Ein Agent auf dem Host erreicht xrdp auf localhost und öffnet eine ausgehende Reverse-Verbindung zu Workspace über einen SSL/TLS 1.3-Tunnel, sodass Port 3389 niemals die Maschine verlässt: keine öffentliche IP, kein eingehender Port, keine Firewall-Ausnahme.
Da xrdp eine Sitzung pro Benutzer erzeugt, anstatt sich an die Konsole anzuhängen, bedient ein Linux-Host viele Benutzer gleichzeitig, jeder mit seinem eigenen Desktop — XFCE, GNOME, KDE, MATE — und Sitzungen überleben eine Trennung, sodass eine unterbrochene Verbindung dort fortgesetzt wird, wo der Benutzer aufgehört hat, anstatt von vorne zu beginnen. Der RDP-Funktionsumfang ist inklusive: Zwischenablage-Umleitung, Laufwerksumleitung, Audio und Drucken. Auf AD-verbundenen Hosts authentifiziert sich xrdp über PAM gegen dasselbe Verzeichnis wie der Rest von Workspace, sodass Linux-Desktops die RBAC-, MFA- und Zugriffszeit-Richtlinien erben, die Sie bereits betreiben.
Das macht Linux-VDI zu einem Budgetposten statt einem Projekt. xrdp ist Open Source und hat keine Kosten pro Arbeitsplatz, und Workspace veröffentlicht es über dasselbe Gateway, dasselbe Portal und dieselbe Audit-Trail wie Ihre Windows-Desktops — eine Plattform für eine gemischte Umgebung, anstatt ein separates Linux-VDI-Produkt zu kaufen, zu betreiben und zu erneuern.
SSH (Secure Shell) und Konsolenzugriff
Thinfinity Workspace vermittelt SSH zu Linux-, Windows- und macOS-Hosts, Netzwerkgeräten und Appliances über TLS 1.3, gerendert in einem HTML5-Terminal oder den nativen Windows-, Linux-, iOS- und Android-Clients — kein Schlüsselmaterial auf dem Endpunkt, egal welchen Sie verwenden. Für Hosts in geschlossenen Segmenten öffnet ein Agent eine ausgehende Reverse-Verbindung, sodass das Ziel keinen eingehenden Port benötigt.
Die Vermittlung ist es, die SSH regierbar macht. Anmeldedaten bleiben unter Ihrer Kontrolle, anstatt über Entwickler-Laptops und ~/.ssh-Verzeichnisse verstreut zu sein; der Zugriff läuft durch dieselben RBAC-, MFA- und Zugriffszeit-Richtlinien wie jede andere Ressource in Workspace.
Knowledge-Base-ArtikelThinfinity VNC
Thinfinity VNC ist Cybeles proprietäres Bildschirmfreigabe-Protokoll für Windows-Hosts, entwickelt für Browser-Bereitstellung. Eine Server-Komponente auf dem Host öffnet eine ausgehende Reverse-Verbindung zu Workspace über einen TLS 1.3 verschlüsselten Socket-Tunnel — keine öffentliche oder private IP, kein eingehender Port, keine Exposition zum Internet.
Es liefert einen vollständigen Windows-Desktop oder eine einzelne Anwendung. Die Freigabe einer Anwendung anstelle des gesamten Desktops hält den Rest der Maschine verborgen und reduziert die Pixel auf der Leitung, was bei eingeschränkten Verbindungen und für grafikintensive Arbeit wichtig ist — CAD, Bildgebung, Engineering-Tools — wo Standard-VNC-Kodierungen kämpfen.
Im Gegensatz zu VNC-Servern von Drittanbietern wird es von derselben Konsole wie jede andere Ressource in Workspace verwaltet: ein RBAC-Modell, eine MFA-Richtlinie, ein Audit-Trail, zentral bereitgestellt und aktualisiert statt pro Maschine.
Thinfinity VNC oder VNC? Verwenden Sie Thinfinity VNC auf Windows-Hosts, wo es am schnellsten und zentral verwaltet ist. Verwenden Sie Standard-VNC für Linux, macOS, IP-KVMs, HMIs und jede bestehende VNC-Infrastruktur, die Sie unter Zero-Trust-Zugriff bringen möchten, ohne sie zu ersetzen.
Thinfinity VirtualUI
VirtualUI ist Cybeles Entwicklungsplattform: Entwickler referenzieren eine proprietäre DLL in einer Windows-Desktop-Anwendung, deren Quellcode sie besitzen, und das bestehende GDI- und GDI+-Rendering der Anwendung wird an einen HTML5-Browser umgeleitet — kein UI-Neuschreiben, keine Portierung auf ein Web-Framework. Die Anwendung bleibt eine Windows-Binärdatei auf einem Windows-Host; was sich ändert, ist ihre Oberfläche.
Nach der Integration wird sie über Thinfinity Workspace als erstklassige Ressource veröffentlicht — und sie bekommt kein maßgeschneidertes Sicherheitsmodell, sie erbt das der Plattform. Authentifizierung über Ihren IdP, MFA, RBAC auf die einzelne Anwendung beschränkt, ein SSL/TLS 1.3 Reverse-Tunnel ohne eingehende Ports auf dem Host, Audit-Logs an Ihr SIEM weitergeleitet, Benutzeranalysen und Sitzungsaufzeichnung. Das ist Zugriffskontrolle, die ein ISV sonst selbst bauen und pflegen müsste.
Cloud Manager orchestriert, was darunter läuft, provisioniert und skaliert die Windows-Hosts, die Ihre VirtualUI-Anwendungen bedienen, mit der Nachfrage statt für Spitzenlasten zu dimensionieren und für Leerlauf zu bezahlen. Eine einzelne Anwendung bedient viele gleichzeitige Benutzer von einem Host aus, jeder mit einer isolierten Instanz.
VirtualUI oder RemoteApp? Verwenden Sie RemoteApp, um eine Windows-Anwendung bereitzustellen, die Sie nicht ändern können oder wollen. Verwenden Sie VirtualUI, wenn Sie den Quellcode besitzen und möchten, dass die Anwendung selbst eine Webanwendung wird.
Vollständige Details auf Thinfinity VirtualUI
Webanwendungen, Intranet und SaaS
Web Application Gateway (WAG)
WAG veröffentlicht interne Web- und Intranet-Anwendungen für Remote-Benutzer, ohne diese Anwendungen ins Internet zu stellen. Ein Agent innerhalb des Netzwerks öffnet eine ausgehende Reverse-Verbindung zu Thinfinity Workspace, das TLS 1.3 terminiert und jede Anfrage nach innen weiterleitet — sodass der Anwendungsserver keinen öffentlichen DNS-Eintrag und keine eingehenden Ports benötigt.
Jede Anfrage wird autorisiert, bevor sie die Anwendung erreicht. Benutzer authentifizieren sich über Ihren IdP, erfüllen MFA und erhalten die spezifischen Anwendungen, die ihre Rolle erlaubt — nicht ein Netzwerksegment. Ein Auftragnehmer, der ein internes Tool benötigt, bekommt dieses Tool und keinen Weg zu irgendetwas anderem, und jede Sitzung wird protokolliert und an Ihr SIEM weitergeleitet.
Diese Unterscheidung macht WAG zu einer praktischen Alternative zu VPN und traditioneller ADC-Veröffentlichung: für Drittanbieter- und Auftragnehmerzugriff, für interne Apps, die nie für das Internet konzipiert waren, und für Teams, die Perimeter-Appliances konsolidieren, die sie nicht mehr warten möchten.
WAG oder Web Link? Verwenden Sie WAG, um Anwendungen zu veröffentlichen, die Sie hosten. Verwenden Sie Web Link, um den Zugriff auf SaaS zu regeln, das Sie nicht hosten.
Web Link
Web Link bringt die SaaS-Anwendungen und Websites, von denen Ihre Organisation abhängt, hinter dieselbe Eingangstür wie alles andere in Workspace. Benutzer authentifizieren sich einmal bei Workspace, erfüllen MFA und landen in einem Portal, das ihre Desktops, internen Anwendungen und SaaS enthält — anstatt eines verwalteten Portals für einige Ressourcen und eines unverwalteten Lesezeichen-Ordners für den Rest.
RBAC regelt, was dort erscheint. Rollenänderungen propagieren zum Portal, das Offboarding schneidet den Zugriff von einem Ort ab anstatt von einer Tabelle von Diensten, und jeder Start wird protokolliert und an Ihr SIEM weitergeleitet — eine Aufzeichnung darüber, wer welchen Dienst wann erreicht hat.
Wo ein Anbieter SAML 2.0 oder OAuth 2.0 unterstützt, föderiert Workspace die Anmeldung — sodass Benutzer die Anwendung ohne separate Anmeldedaten erreichen, die sie verwalten müssen, und Sie einen einzigen maßgeblichen Ort behalten, um sie zu widerrufen.
Legacy-Host Mainframe, AS400, VT
3270/5250 Emulationen
Thinfinity liefert 3270- und 5250-Terminalzugriff so, wie es jede andere Ressource liefert. Ein Thinfinity-Agent führt z/Scope aus — Cybeles eigenen Terminal-Emulator — innerhalb Ihres Netzwerks, in einem Linux- oder Windows-Container oder auf einer Linux- oder Windows-VM, und Workspace liefert die Sitzung an einen HTML5-Browser oder die nativen Windows-, Linux-, iOS- und Android-Clients.
TLS 1.3 deckt den gesamten Pfad ab: Benutzer zu Workspace und z/Scope zum Mainframe über TN3270 und TN5250. Der Mainframe ist nie dem Internet ausgesetzt — z/Scope erreicht ihn aus seinem eigenen Segment, und der Host benötigt keinen eingehenden Port. Nichts wird auf Endpunkten installiert: kein Desktop-Emulator, keine Versionsdrift über Tausende von Arbeitsplätzen, keine Neuinstallation, wenn jemand einen neuen Laptop bekommt.
Da der Emulator z/Scope ist, bekommen Benutzer das echte Ding statt einer Web-Annäherung. Tastaturzuordnung und Makros werden übertragen, sodass das Muskelgedächtnis und die Automatisierung, die über Jahre aufgebaut wurden, den Wechsel zum Browser überleben.
Der Mainframe-Zugriff erbt dann das Identitätsmodell von Workspace: RBAC pro Benutzer beschränkt, MFA an der Eingangstür, Zugriffszeiten und Audit-Logs an Ihr SIEM weitergeleitet — vor Systemen, deren native Authentifizierung all dem vorausgeht. Für regulierte Branchen, die zSeries und iSeries betreiben, ist das die Lücke, die dies schließt.
VeröffentlichungsanleitungWeb Folders
WebDav
Web Folders veröffentlicht interne Dateifreigaben — Netzlaufwerke, Abteilungsfreigaben, Home-Verzeichnisse — für Remote-Benutzer, ohne den Dateiserver freizulegen. Ein Agent innerhalb des Netzwerks erreicht die Freigabe und öffnet eine ausgehende Reverse-Verbindung zu Workspace, sodass der Server keine öffentliche IP, keine eingehenden Ports und kein VPN davor benötigt. Benutzer durchsuchen, laden hoch, laden herunter und bearbeiten über einen HTML5-Browser oder die nativen Windows-, Linux-, iOS- und Android-Clients.
Der Zugriff folgt demselben Identitätsmodell wie alles andere in Workspace: Authentifizierung über Ihren IdP, MFA, RBAC pro Freigabe beschränkt, Zugriffszeiten und Audit-Logs an Ihr SIEM weitergeleitet. Dateisperrung bedeutet, dass zwei Personen, die dasselbe Dokument bearbeiten, sich nicht stillschweigend gegenseitig überschreiben. Nichts wird in eine Drittanbieter-Cloud kopiert, und nichts benötigt eine Client-Installation zum Zugriff.
Das macht es zur verwalteten Antwort auf eine häufige Lücke: Auftragnehmer, die einen Ordner statt ein Netzwerk benötigen, Personal auf nicht verwalteten Geräten, und alle, die sonst eine Tabelle an ein persönliches Konto per E-Mail senden würden, weil der Zugriff auf die Freigabe zu schwierig war.
Web Folders oder Laufwerksumleitung? Verwenden Sie die Laufwerksumleitung, um Dateien in eine und aus einer Live-Sitzung zu verschieben. Verwenden Sie Web Folders, wenn die Dateien der Punkt sind — kein Desktop, keine Sitzung, nur die Freigabe.
Knowledge-Base-ArtikelRollenbasierte Zugriffskontrolle (RBAC)
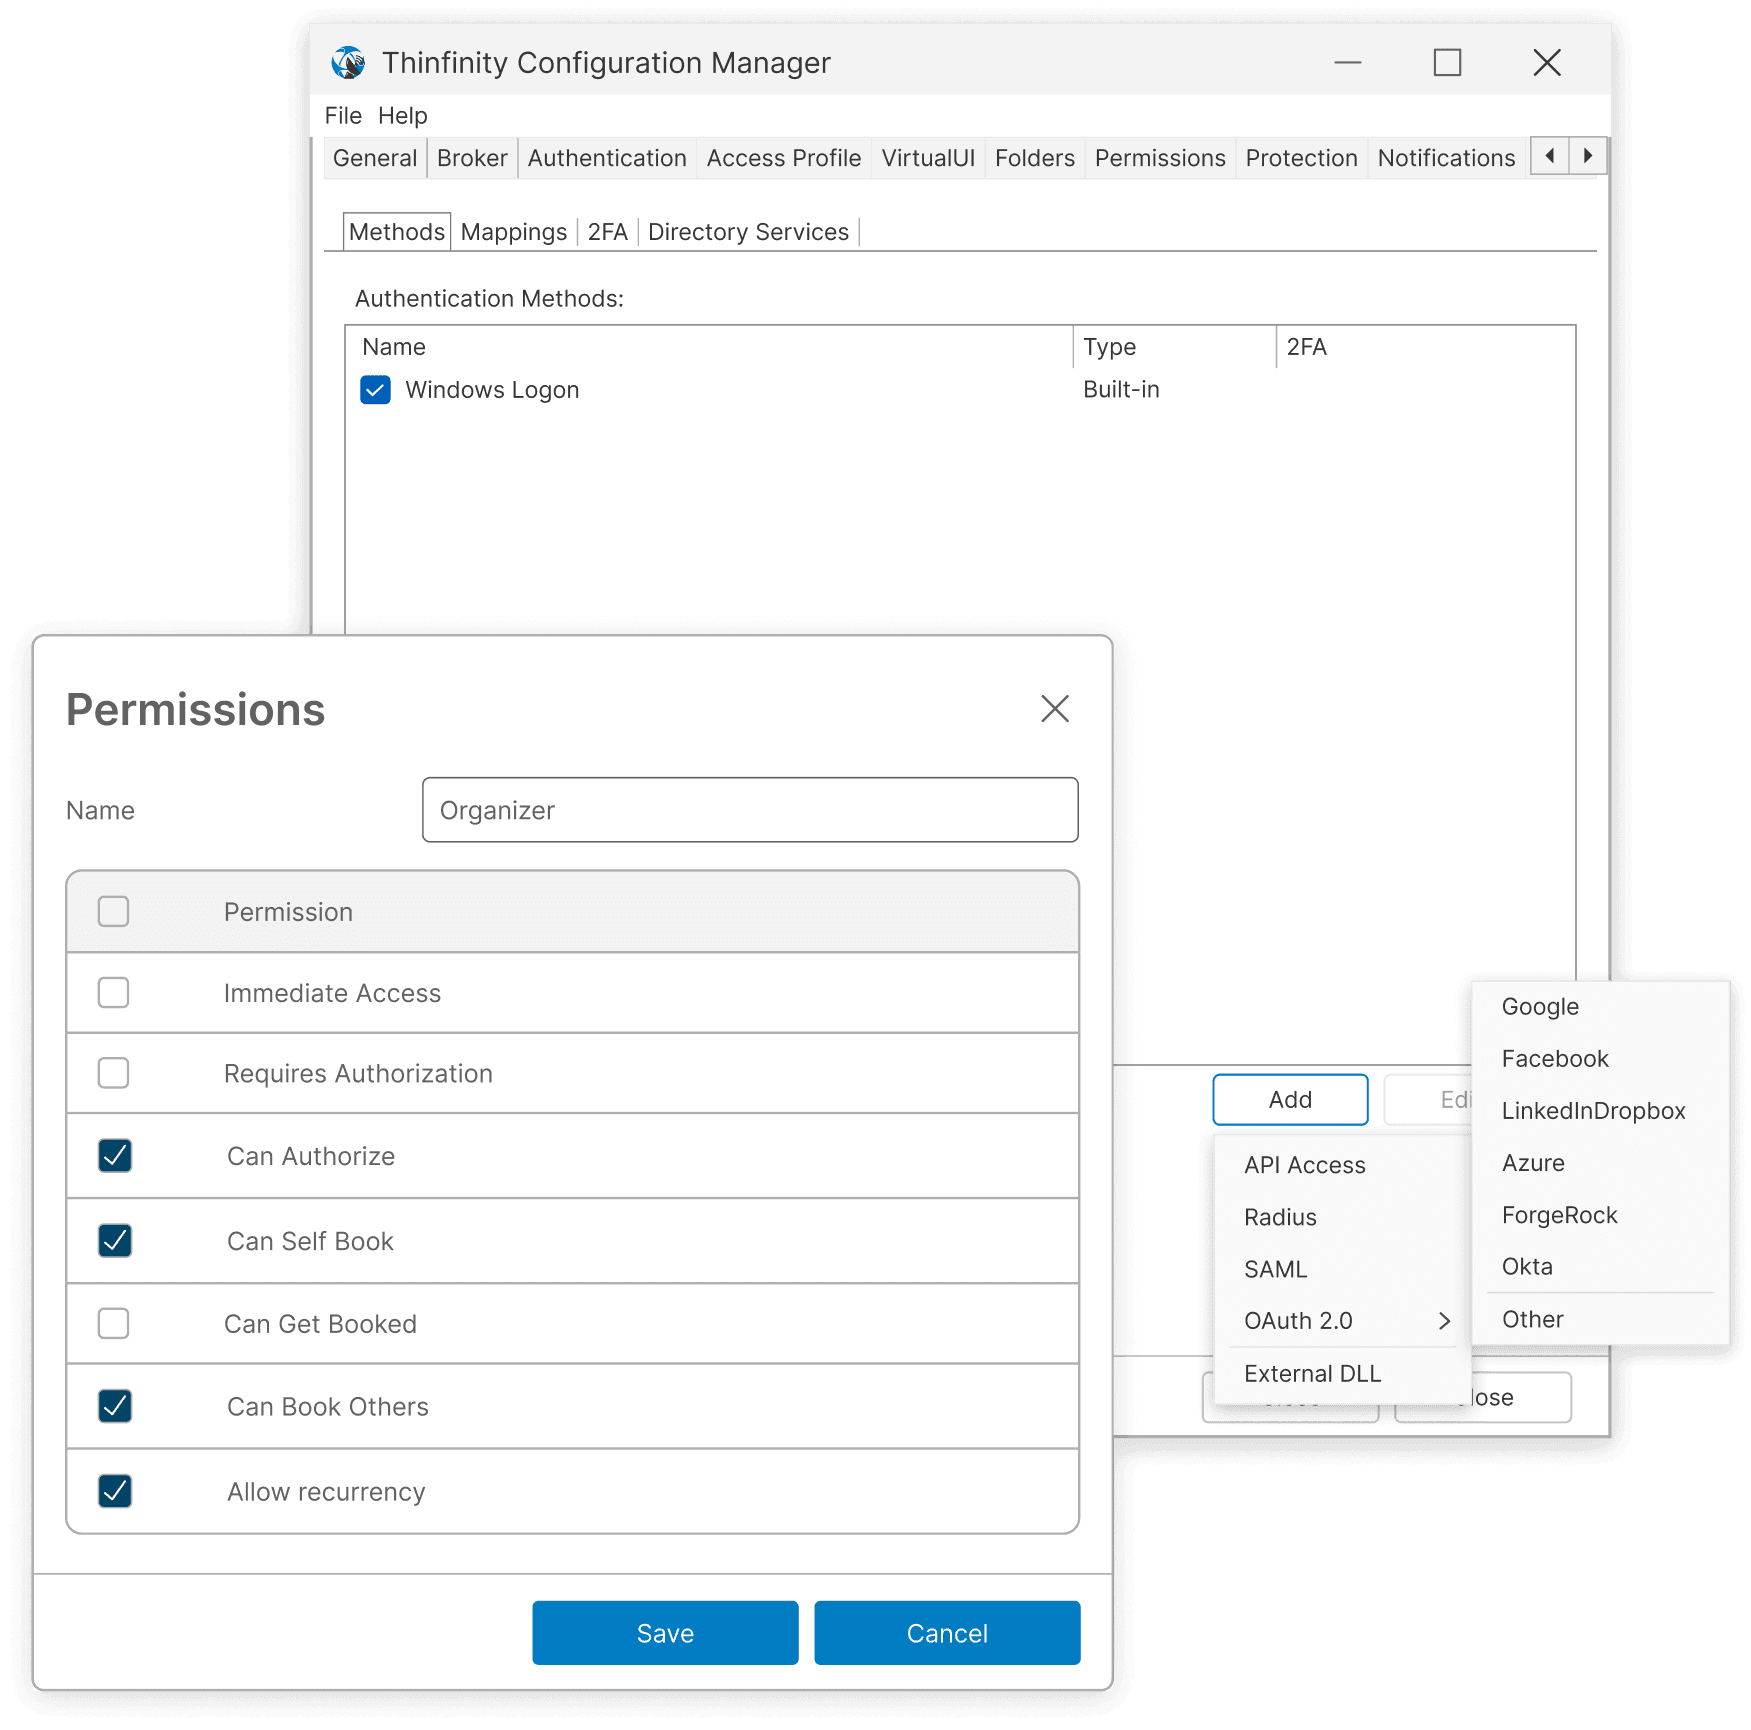
Thinfinity implementiert RBAC zur Verwaltung von Rollen und Berechtigungen basierend auf der Benutzeridentität, wodurch Organisationen den Zugriff auf Anwendungen, Dateien und Desktops entsprechend den Benutzerrollen kontrollieren können. Dies verbessert das Sicherheitsmanagement, indem sichergestellt wird, dass Benutzer nur den notwendigen Zugriff haben, und vereinfacht Compliance-Bemühungen.
Mit RBAC vereinfacht Thinfinity die Zugriffskontrolle in diversen Umgebungen, verbessert die Sicherheit und reduziert den administrativen Overhead. Durch die Ausrichtung des Benutzerzugriffs an definierten Rollen können Organisationen Berechtigungen effektiv verwalten, Compliance-Standards erfüllen und sensible Ressourcen sichern.
Anleitung lesenIdentity Provider (IdP)
Thinfinity authentifiziert gegen den Identity Provider, den Sie bereits betreiben — Microsoft Entra ID, Okta, OneLogin, Google Workspace, AD FS, Ping Identity oder selbst gehostete Open-Source-Provider wie Keycloak — über SAML 2.0, OAuth 2.0 und OpenID Connect. Benutzer melden sich dort an, wo sie sich bereits anmelden. Workspace wird nicht zu weiteren Anmeldedaten, die Sie ausstellen müssen, oder einem weiteren Verzeichnis, das Sie deprovisionieren müssen.
Die Kontrollen Ihres IdP werden durchgesetzt, anstatt umgangen zu werden: MFA und Conditional Access werden bei der Anmeldung durchgesetzt, und Gruppen- und Claim-Zuordnungen steuern Thinfinity RBAC — sodass eine Änderung der Gruppenmitgliedschaft eines Benutzers ändert, was er in Workspace erreichen kann, ohne einen zweiten administrativen Schritt und ohne separates Offboarding.
Wo es keinen externen IdP gibt — kleinere Bereitstellungen, Air-Gapped-Netzwerke, OT-Segmente — übernimmt Thinfinitys integrierter Identity Provider die Authentifizierung nativ, mit 2FA und MFA über seinen eigenen HOTP/TOTP-Server und Google oder Microsoft Authenticator. Nichts Externes erforderlich.
RADIUS deckt den Rest ab: Legacy-Authentifizierungssysteme und MFA-Appliances, die SAML und OIDC vorausgehen.
Verzeichnisdienste
Thinfinity authentifiziert direkt gegen Active Directory, LDAP-Verzeichnisse und Workgroup- oder lokale Konten — und gegen mehrere gleichzeitig. Eine Workspace-Bereitstellung kann mehrere Verzeichnisquellen gleichzeitig bedienen, jede mit ihren eigenen Ressourcen, RBAC-Richtlinien und Branding: ein MSP, der verschiedene Kunden von einer einzigen Bereitstellung aus bedient, zwei Unternehmen mitten in einer Fusion oder eine Geschäftseinheit, die ihr eigenes Verzeichnis behalten hat.
Cross-Forest-Authentifizierung erweitert dies über AD-Vertrauensbeziehungen, sodass Benutzer in verschiedenen Forests erreichen, worauf sie Anspruch haben, ohne einen parallelen Identitätsbestand neben ihm pflegen zu müssen.
Ein AD-Cache sitzt vor dem Verzeichnis. Authentifizierung und Gruppenabfragen werden aus dem Cache bedient, anstatt jedes Mal einen Round-Trip zu einem Domain Controller zu machen, was die Anmeldelatenz reduziert und die anhaltende Last von den DCs nimmt — was den Unterschied zwischen nutzbar und schmerzhaft ausmacht, sobald Sie Gruppen für Tausende von Benutzern aufzählen.
Multi-Faktor-Authentifizierung (MFA)
Thinfinity kann Multi-Faktor-Authentifizierung an zwei Punkten durchsetzen: wenn sich ein Benutzer bei der Plattform anmeldet, und erneut, wenn er eine bestimmte Ressource erreicht.
Auf Plattformebene erfolgt die Anmeldung dort, wo Ihre Identität bereits lebt. Entra ID, Okta, Keycloak — die MFA- und Conditional-Access-Richtlinien des Providers werden dort durchgesetzt, sodass Benutzer einmal vom System herausgefordert werden, das bereits die Entscheidung besitzt, anstatt zweimal von zweien, die beide wollen.
Auf Ressourcenebene wird MFA granular. Ein zweiter Faktor kann für eine einzelne Verbindung erforderlich sein, anstatt nur an der Eingangstür — sodass ein Produktions-Jump-Host, eine Mainframe-Sitzung oder eine privilegierte Anwendung eine erneute Verifizierung verlangt, während ein risikoarmes internes Tool dies nicht tut. Duo integriert sich über RADIUS, um diese Herausforderung zu bedienen und Push-Genehmigungen und Gerätevertrauen in den Moment zu bringen, in dem der Zugriff tatsächlich stattfindet.
MFA konfigurierenIntegrierter TOTP-Server
Wo es keinen externen IdP oder keine MFA-Plattform gibt, setzt Thinfinity MFA selbst durch. Ein integrierter TOTP-Server gibt Standard-Zeitbasierte Einmalpasswörter aus, die mit jeder Authenticator-App funktionieren — Microsoft Authenticator, Google Authenticator, Authy, 1Password — ohne externen Dienst, den Sie abonnieren müssen, und ohne MFA-Lizenz pro Benutzer.
Nichts muss das Internet erreichen, damit es funktioniert, was es dort praktikabel macht, wo Cloud-MFA es nicht ist: OT-Segmente, Air-Gapped-Netzwerke und jede Bereitstellung, die keine Abhängigkeit von einem erreichbar bleibenden Drittanbieterdienst haben kann. Registrierung und Durchsetzung erfolgen in derselben Konsole wie der Rest von Workspace.
TOTP-EinstellungenConditional Access und Gruppenrichtlinienintegration
Jede Zugriffsentscheidung in Workspace kombiniert zwei Eingaben: wer der Benutzer ist und die Bedingungen, unter denen er fragt.
Die Gruppenmitgliedschaft beantwortet die erste. Workspace liest Active Directory-Gruppen direkt, sodass die Rolle eines Benutzers — und die Ressourcen, die diese Rolle mit sich bringt — seiner Mitgliedschaft folgt. Fügen Sie jemanden einer Gruppe hinzu, und die Ressourcen erscheinen; entfernen Sie ihn, und der Zugriff ist weg. Es gibt keine parallele Berechtigungsliste abzugleichen und keinen zweiten Offboarding-Schritt zu vergessen.
Die Richtlinie beantwortet die zweite. Bedingungen bewerten, woher eine Anfrage kommt, auf welchem Gerät sie ist und wann sie ankommt — und sie gelten pro Ressource, nicht nur an der Eingangstür. Dasselbe Konto kann ein risikoarmes internes Tool von überall erreichen und einen Produktions-Jump-Host nur von einem Unternehmensnetzwerk während der Geschäftszeiten.
Beide werden bei jeder Anfrage ausgewertet. Das ist die Arbeitsteilung: Active Directory bleibt die Quelle der Wahrheit für die Identität, und Workspace setzt die Bedingungen durch, die AD nie dafür entworfen wurde auszudrücken.
Anleitung lesenZugriffszeiten und Einschränkungen
Ein Administrator definiert, wann ein Benutzer oder eine Gruppe eine bestimmte Anwendung erreichen kann — pro Ressource beschränkt, in Kalendertagen und -stunden. Anfragen außerhalb dieses Fensters werden abgelehnt.
Das Fenster regelt die Sitzung, nicht nur die Anmeldung. Einmal verbunden, sieht der Benutzer einen Countdown der verbleibenden Zeit; bei Null schließt sich die Sitzung automatisch. Das macht es zu einer Kontrolle statt einem Zeitplan: Der Zugriff überlebt sein Fenster nicht, weil sich jemand eine Minute vor dem Ablauf angemeldet hat, und niemand muss daran denken, etwas zu widerrufen. Der Countdown leistet auch stille Arbeit — ein Benutzer, der die Uhr sehen kann, plant darum herum, anstatt Arbeit daran zu verlieren.
So sollte zeitlich begrenzter Zugriff funktionieren. Ein Auftragnehmer bekommt das Wartungsfenster und nichts außerhalb davon. Ein Lieferant bekommt Dienstagnachmittage. Ein Offshore-Team bekommt seine Schicht. Dauerhafter Zugriff — die Berechtigung, die sich still in jedem Zugriffssystem ansammelt — hört auf, der Standard zu sein.
AnpassungsoptionenSicherheit und Monitoring
Audit-Protokollierung
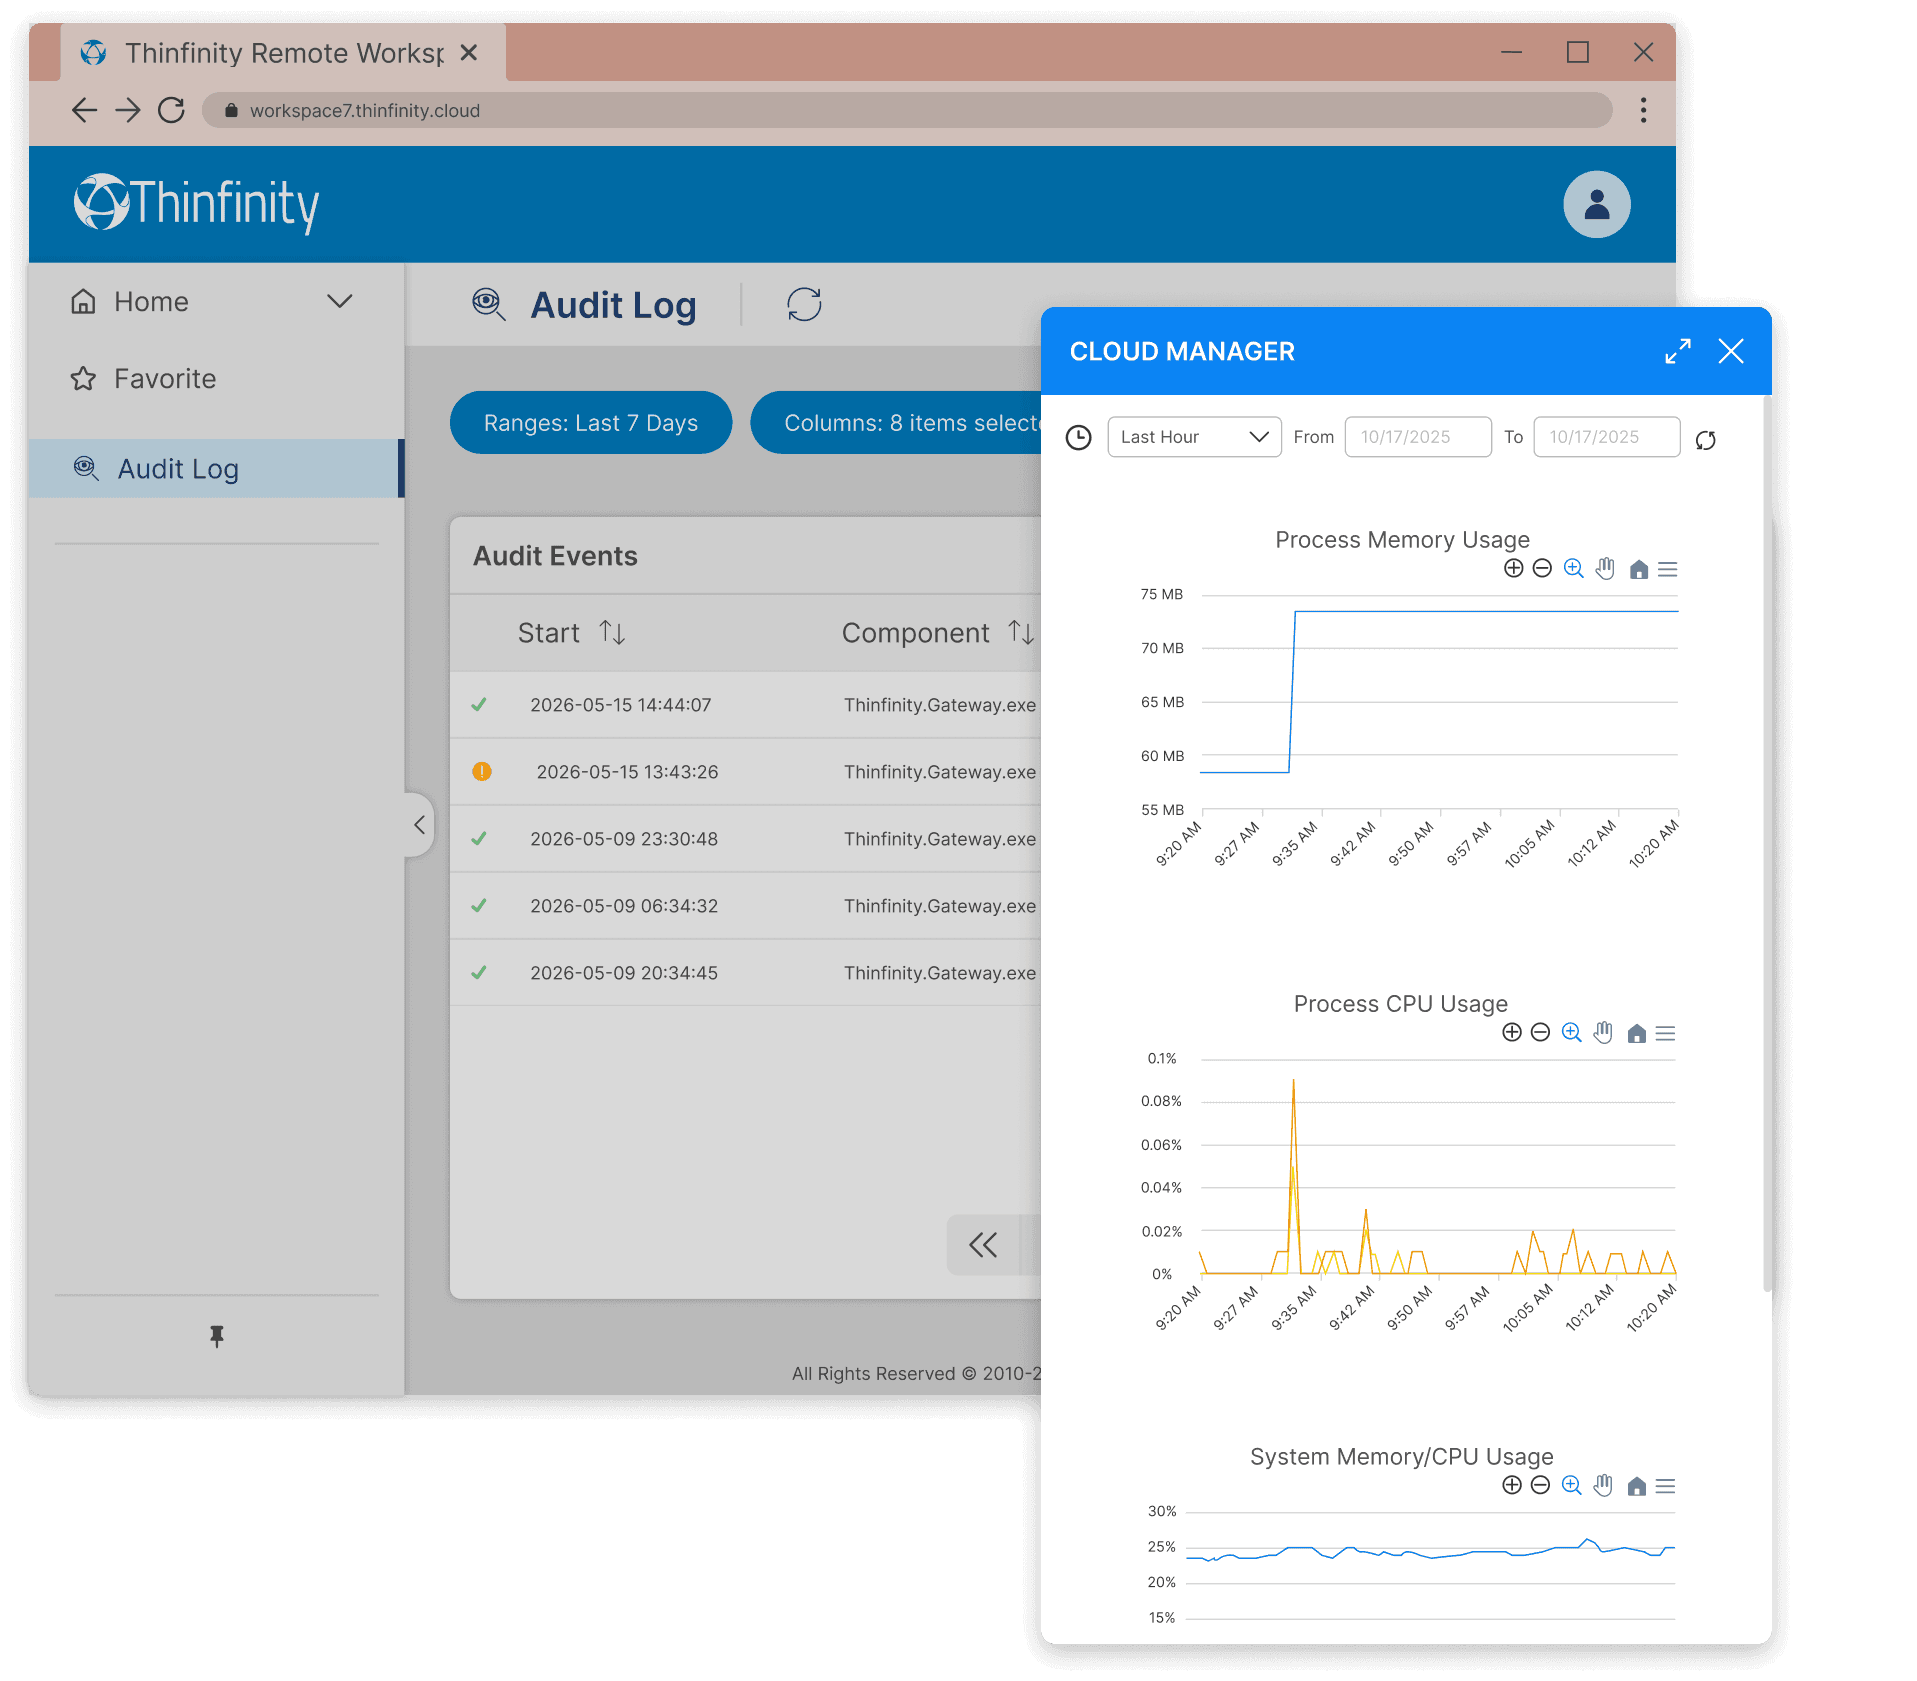
Workspace zeichnet Authentifizierungsversuche, Sitzungsstarts und -stopps, die erreichten Ressourcen und administrative Änderungen an Richtlinien und Konfiguration auf. Jeder Eintrag enthält den Benutzer, die Ressource, die Quelladresse und den Zeitstempel.
Logs werden an Ihr SIEM weitergeleitet, anstatt in einer Konsole zu liegen, die jemand daran denken muss zu öffnen. Thinfinity-Ereignisse korrelieren mit dem Rest Ihrer Infrastruktur, und Aufbewahrung, Alarmierung und Berichterstattung bleiben dort, wo Ihr Compliance-Programm bereits läuft — die Aufzeichnung, die ein Auditor unter SOC 2, PCI-DSS oder HIPAA verlangt, im System gehalten, das bereits alles andere hält.
Benutzeranalysen
Benutzeranalysen berichten darüber, wie eine Bereitstellung tatsächlich genutzt wird: Sitzungsdauer, Zugriffszeiten, Anmeldemuster und welche Ressourcen wie oft erreicht werden, sowohl für Remote- als auch lokale Benutzer.
Es läuft auf demselben Aktivitätsprotokoll wie die Audit-Protokollierung, stellt aber eine andere Frage — der Beweis hinter Dimensionierungsentscheidungen, die sonst aus dem Bauch heraus getroffen werden. Wie viele gleichzeitige Sitzungen zu provisionieren sind, welche Lizenzen Personen zugewiesen sind, die sich nie anmelden, welche veröffentlichte Ressource niemand seit dem Go-Live geöffnet hat.
Infrastruktur-Monitoring
Workspace instrumentiert jede Schicht der Plattform — Gateways, Broker und VDI-Host-Infrastruktur — und speichert die gesammelten Metriken in einem VictoriaMetrics Zeitreihen-Backend.
Jede Komponente meldet Hardware-Verbrauch (CPU, Speicher, Festplatte) und die Leistung der darauf laufenden Dienste. Die Erfassung erstreckt sich bis zum endgültigen Host, auf dem die Sitzung ausgeführt wird, sodass Metriken pro Schicht aufgelöst werden, anstatt am Plattformrand aggregiert zu werden.
Die Zeitreihen-Aufbewahrung legt Auslastung und Kapazität über beliebige Zeiträume offen: Last pro Komponente über die Zeit, Pool-Headroom gegenüber beobachteten Spitzen und Service-Degradation vor einem Ausfall.
Monitoring-HandbuchSitzungsaufzeichnung
Thinfinity bietet leistungsstarke Sitzungsaufzeichnungsfunktionen, die es Administratoren ermöglichen, Benutzersitzungen für Sicherheits-, Compliance- und Schulungszwecke aufzuzeichnen und zu überprüfen. Diese Funktion zeichnet alle Benutzerinteraktionen während Remote-Sitzungen auf und bietet eine vollständige Audit-Trail der Aktivität, einschließlich Tastatureingaben, Mausbewegungen und Bildschirmänderungen.
Administratoren können auf diese Aufzeichnungen zugreifen, um verdächtige Aktivitäten zu untersuchen, die Einhaltung von Sicherheitsrichtlinien sicherzustellen und Schulungen für neue Benutzer anzubieten. Aufgezeichnete Sitzungen können sicher gespeichert und zur Analyse wiedergegeben werden, was Echtzeit-Monitoring oder Post-Session-Reviews ermöglicht, um die betriebliche Überwachung zu verbessern.
Handbuch zur SitzungsaufzeichnungSitzungsverwaltung
Thinfinity bietet erweiterte Sitzungsverwaltungsfunktionen, die es Administratoren ermöglichen, Sitzungen für Remote- und lokale Benutzer zu überwachen, einzuschränken oder zu beenden. Diese Fähigkeit ist wesentlich, um die Kontrolle über den Zugriff auf Unternehmensressourcen aufrechtzuerhalten, die Einhaltung von Sicherheitsrichtlinien sicherzustellen und sensible Daten zu schützen.
Administratoren können die Benutzeraktivität in Echtzeit überwachen, Sitzungs-Timeouts durchsetzen oder Einschränkungen basierend auf Benutzerrollen auferlegen, unabhängig davon, ob die Sitzung lokal oder remote initiiert wird. Thinfinitys Sitzungsverwaltungstools bieten granulare Kontrolle, die es IT-Teams ermöglicht, bei unbefugtem Zugriff schnell einzugreifen oder bei Richtlinienverstößen, was robuste Remote-Zugriffssicherheit für beide Umgebungen gewährleistet.
Allow- und Deny-IP-Liste
Thinfinity bietet Allow- und Deny-IP-Listenverwaltung zur Verbesserung der Sicherheit, indem kontrolliert wird, welche IP-Adressen auf die Plattform zugreifen können. Administratoren können spezifische IP-Adressen oder -Bereiche definieren, die erlaubt oder blockiert sind, um sicherzustellen, dass nur vertrauenswürdige Quellen sich mit Ressourcen verbinden können. Diese Funktion hilft, unbefugten Zugriff zu verhindern und beschränkt den Remote-Zugriff auf designierte Netzwerke, was eine entscheidende Schutzschicht hinzufügt.
Durch die Kombination von IP-Filterung mit anderen Sicherheitsmaßnahmen wie Conditional Access gewährleistet Thinfinity umfassende Kontrolle über die Netzwerksicherheit für lokale und Remote-Sitzungen.
Brute-Force-Erkennung
Thinfinity integriert Brute-Force-Erkennung, um wiederholte unbefugte Anmeldeversuche automatisch zu identifizieren und zu blockieren. Durch die Überwachung von Anmeldemustern und die Identifizierung verdächtiger Aktivitäten kann Thinfinity potenzielle Brute-Force-Angriffe erkennen und Maßnahmen ergreifen, indem IP-Adressen vorübergehend blockiert werden.
Diese Funktion hilft, Benutzerkonten und sensible Ressourcen vor Brute-Force-Hacking-Versuchen zu schützen, was stärkere Kontosicherheit gewährleistet und das Risiko unbefugten Zugriffs reduziert.
Benutzererfahrung
Multi-Monitor
Thinfinity ermöglicht nahtlose Verwaltung mehrerer Monitore, sodass Benutzer über mehrere Bildschirme hinweg arbeiten können, als wären sie eine einzige Schnittstelle. Diese Funktion steigert die Produktivität, indem sie die Notwendigkeit minimiert, zwischen Anwendungen und Monitoren zu wechseln. Sie wird ohne Client-Installation unterstützt und bietet einfachen Zugriff und Funktionalität über einen Webbrowser, was ein optimiertes Benutzererlebnis für lokale und Remote-Umgebungen gewährleistet.
Multi-Monitor aktivierenZwischenablage-Umleitung
Thinfinity ermöglicht nahtlose Zwischenablage-Umleitung, sodass Benutzer Dateien und Daten zwischen lokalen und Remote-Maschinen über die Zwischenablage übertragen können. Diese Funktionalität bietet ein reibungsloses Benutzererlebnis und unterstützt bidirektionale Übertragung von Text, Rich Text, Bildern und Dateien. Die Dateiübertragung über die Zwischenablage ist entscheidend für die Steigerung der Remote-Desktop-Produktivität, da sie das Teilen von Dateien vereinfacht, ohne zusätzliche Schritte wie Laufwerksumleitung oder E-Mail-Anhänge zu erfordern.
Diese Funktion wird plattformübergreifend unterstützt und bietet Echtzeit-Synchronisation zwischen lokalen und Remote-Sitzungen, wobei sichergestellt wird, dass Zwischenablagedaten sicher übertragen werden, ohne dass clientseitige Softwareinstallation erforderlich ist.
Multitouch-Umleitung auf iOS
Thinfinity unterstützt Multitouch-Umleitung auf iOS-Geräten, sodass Benutzer mit Remote-Desktops über Multitouch-Gesten wie Zoom, Wischen und Pinch direkt von ihren iPhones oder iPads interagieren können. Diese Funktion funktioniert nahtlos in client-basierten und clientlosen Umgebungen und bietet volle Multitouch-Funktionalität ohne zusätzliche Software.
Clientlose Benutzer können Multitouch über einen HTML5-Browser genießen, während client-basierte Benutzer mit der Remote-Sitzung über die native Thinfinity iOS-Anwendung interagieren können.
Sitzungsfreigabe
Thinfinity ermöglicht es Benutzern, ihre Remote-Sitzungen einfach mit anderen zu teilen, wie IT-Administratoren oder Kollegen, indem sie eine einmalige Sitzungs-URL und ein Passwort generieren. Dieser Link und das Passwort verfallen, sobald die Sitzung endet, was Sicherheit gewährleistet und gleichzeitig den technischen Support und die Zusammenarbeit vereinfacht, ohne Drittanbieter-Software zu benötigen. Es bietet einen nahtlosen Weg zur Fehlerbehebung oder Echtzeit-Zusammenarbeit, sodass mehrere Benutzer dieselbe Sitzung remote anzeigen oder steuern können.
Die Sitzungsfreigabe eliminiert die Notwendigkeit externer Tools und macht Support und Zusammenarbeit effizient und sicher.
Bidirektionales Audio und Video (RTAV)
Thinfinity unterstützt Real-Time Audio and Video (RTAV) Umleitung, die nahtlose Nutzung von Mikrofonen und Webcams vom lokalen Rechner in Remote-Sitzungen ermöglicht. Benutzer können Audio- und Videokonferenzen innerhalb virtueller Desktops durchführen, ohne die VDI-Umgebung zu verlassen. Diese Funktion funktioniert sowohl mit client-basierten als auch clientlosen Setups und ermöglicht effizienten Remote-Zugriff auf Echtzeitanwendungen wie Skype, Teams und Zoom.
RTAV ist darauf ausgelegt, minimale Bandbreite zu verbrauchen und qualitativ hochwertiges Streaming bei minimaler Latenz zu liefern, sodass Unternehmen während Video-Meetings in Remote- oder virtualisierten Umgebungen produktiv bleiben können. Es unterstützt mehrere Geräte, und Benutzer können ihren bevorzugten Audio- und Videoeingang aus der Remote-Sitzung auswählen.
GPU-Optimierung
Thinfinity unterstützt GPU-beschleunigte Leistung für client-basierte und clientlose Setups und optimiert grafikintensive Anwendungen wie 3D-Modellierung, Videobearbeitung und Engineering-Simulationen. Durch die Nutzung von Technologien wie H.264 für Videokompression und GPU-Offloading gewährleistet Thinfinity qualitativ hochwertiges Streaming und Leistung mit niedriger Latenz, selbst in Remote-Virtual-Desktop-Umgebungen.
Clientlose Benutzer können von verbesserter Grafik profitieren, ohne zusätzliche Software zu installieren, während client-basierte Benutzer maximale Leistung für anspruchsvolle Workloads erleben. Dies macht Thinfinity ideal für Unternehmen, die VDI-Umgebungen betreiben, die reibungslosen, leistungsstarken Zugriff auf ressourcenintensive Anwendungen erfordern.
Geräte- und Peripherieintegration
Druckumleitung
Thinfinity unterstützt clientloses Drucken sowie agent-basiertes Drucken von Remote-Maschinen auf lokale Drucker. Benutzer können Druckaufträge nahtlos an jeden lokalen oder Netzwerkdrucker umleiten, was einen reibungslosen Workflow in VDI- und sitzungsbasierten Umgebungen gewährleistet. Beim clientlosen Drucken müssen keine lokalen Treiber installiert werden, da das Drucken vollständig über einen Webbrowser abgewickelt wird. Thinfinity unterstützt auch agent-basiertes Drucken, das direktes, leistungsstarkes Drucken mit zusätzlicher Kontrolle über Druckeinstellungen wie Papiertyp und Fachnutzung ermöglicht.
Zusätzlich ist Netzwerkdrucker-Mapping verfügbar, das es Benutzern ermöglicht, sich mit Netzwerkdruckern zu verbinden, als wären sie lokal, was die Flexibilität für Organisationen mit verteilten Infrastrukturen erhöht. Ob direktes Drucken auf POS-Drucker, Etikettendrucker oder netzwerkbasierte Geräte — Thinfinity gewährleistet sichere und effiziente Druckumleitung mit minimalem Setup.
GeräteumleitungDrag & Drop Dateiübertragung und Direkte Dateiübertragung
Thinfinity unterstützt Drag-and-Drop-Dateiübertragungen zwischen lokalen und Remote-Maschinen, sodass Benutzer Dateien einfach in Echtzeit teilen können. Diese Funktionalität wird durch direkte Dateiübertragung ergänzt, die schnelle, sichere Dateiübertragungen zwischen virtuellen Umgebungen und Host-Maschinen ohne Drittanbieteranwendungen ermöglicht.
Für zusätzliche Flexibilität bietet Thinfinity Zugriff auf lokale Laufwerke durch sowohl clientlose als auch client-basierte Lösungen. Das bedeutet, dass Benutzer auf Dateien von ihren lokalen Maschinen in Remote-Sitzungen zugreifen und diese übertragen können, ohne zusätzliche Software zu installieren, oder sie können lokale Laufwerke direkt der Remote-Sitzung zuordnen für kontinuierlichen Zugriff während der Sitzung.
Dieser Multi-Methoden-Ansatz gewährleistet nahtlose Dateifreigabe in VDI- und sitzungsbasierten Umgebungen, verbessert das Benutzererlebnis bei gleichzeitiger Wahrung von Sicherheit und Compliance mit Unternehmensstandards.
USB-Umleitung
Thinfinity leitet USB-Geräte, die an die Client-Maschine angeschlossen sind, in die Remote-Sitzung um, sowohl in VDI- als auch in sitzungsbasierten Bereitstellungen. Der Agent präsentiert das Gerät dem Remote-Host auf Geräteebene, sodass die eigenen Herstellertreiber des Hosts sich daran binden, als wäre es lokal angeschlossen — Massenspeicher, Scanner und andere Standardperipheriegeräte eingeschlossen.
Umleitung auf Geräteebene ist das, was Low-Level-Peripheriegeräte erfordern. Fingerabdruckleser, PIN-Pads, Unterschriften-Pads und CCID-Smartcard-Leser sind timing-empfindlich und treiberabhängig: Sie benötigen das physische Gerät, das dem Treiber-Stack präsentiert wird, nicht eine Abstraktion davon. Das sind die Peripheriegeräte, um die Bank-, Regierungs- und Gesundheitsbereitstellungen aufgebaut sind.
Clientlose Umleitung über den Browser ist durch das begrenzt, was der Browser freigibt. Geräte, die bereits von einem OS-Kernel-Treiber beansprucht werden — HID- und CCID-Klassen unter ihnen — können auf diese Weise nicht umgeleitet werden, was Fingerabdruckleser, PIN-Pads und Smartcard-Leser ausschließt. Diese erfordern den nativen Client.
Netzwerk-angeschlossene USB-Geräte werden durch denselben Mechanismus in die Sitzung gemappt, ohne physisch mit der Client-Maschine verbunden zu sein.
GeräteumleitungPlattformübergreifender Zugriff
Pure HTML5
Jeder HTML5-konforme Browser verbindet sich mit Workspace ohne installierten Client. Das Endpunkt-Betriebssystem ist kein Faktor: Windows, macOS, Linux, ChromeOS, iOS und Android erreichen dieselben Sitzungen über den Browser.
Die Browser-Sitzung ist keine reduzierte. Multi-Monitor, Druckerumleitung, Zwischenablage, Drag-and-Drop-Dateiübertragung, GPU-beschleunigtes Rendering und bidirektionale Audio- und Videoumleitung funktionieren alle in HTML5 — Kollaborationstools, die innerhalb der Sitzung laufen, verwenden direkt das lokale Mikrofon und die Kamera.
Windows- und Linux-Clients
Der native Windows-Client verbindet sich über dasselbe Gateway wie der Browser, über dieselbe ausgehende Reverse-Verbindung und denselben TLS 1.3-Tunnel. Kein eingehender Port wird auf dem Host geöffnet, und Sitzungen unterliegen denselben RBAC-, MFA-, Zugriffszeit- und Audit-Richtlinien. Der Bereitstellungsmodus ändert sich; der Sicherheitspfad nicht.
Zwei Fälle erfordern es. Auf verwalteten Endpunkten — Unternehmensdesktops und Windows-basierte Thin Clients — wird der Client zentral bereitgestellt, konfiguriert und richtliniengesteuert, was dem operativen Modell entspricht, das diese Flotten bereits betreiben. Und für USB-Umleitung auf Geräteebene präsentiert der Client Peripheriegeräte dem Remote-Host auf Treiberebene, was Fingerabdruckleser, PIN-Pads, Unterschriften-Pads und CCID-Smartcard-Leser erfordern.
Die Sitzungsfähigkeit entspricht dem Branchenbenchmark (AVD, Citrix), einschließlich Multi-Monitor mit dynamischer Auflösung und DPI-Skalierung, Umleitung von Druckern, Laufwerken, Zwischenablage, Kameras, Mikrofonen, Audio und Smartcards, Multimedia-Optimierung sowie Touch- und Stift-Eingabe.
PWA (Progressive Web App)
Thinfinity bietet volle Unterstützung für Progressive Web Apps (PWA), sodass Benutzer Webanwendungen direkt aus jedem HTML5-konformen Browser installieren können, ohne einen App Store zu benötigen. PWAs in Thinfinity bieten ein app-ähnliches Erlebnis, einschließlich Funktionen wie Offline-Zugriff, Push-Benachrichtigungen und schnellere Ladezeiten. Diese Apps funktionieren plattformübergreifend (Windows, macOS, iOS, Android) und benötigen minimalen Speicherplatz auf Geräten, was sie ideal für Mobile- und Desktop-Umgebungen macht.
PWAs bieten mehrere wichtige Vorteile, darunter nahtlose Updates, verbesserte Leistung durch Caching und verbesserte Geräteintegration, die Benutzern ein responsives, zuverlässiges Erlebnis bieten, ähnlich wie native Apps.
iOS- und Android-Clients
Die nativen iOS- und Android-Clients verbinden sich über dasselbe Gateway und dieselbe Reverse-Verbindung wie jeder andere Bereitstellungsmodus, unter derselben Richtlinie. Sitzungen werden für Touch gerendert: Multitouch-Gesten werden auf Zeiger- und Stift-Eingabe gemappt, und die Gerätekamera und das Mikrofon werden in die Sitzung umgeleitet.
Die Clients dienen auch Administratoren. Infrastruktur- und VDI-Monitoring ist von derselben App aus verfügbar — Plattform- und Host-Auslastung, Sitzungsaktivität und der Zustand der VDI-Umgebung — zusammen mit administrativer Kontrolle über Sitzungen und Ressourcen. Ein Bereitschaftsadministrator kann einen gesättigten Pool oder einen beeinträchtigten Host von einem Telefon aus bewerten, anstatt von einer Workstation.
Integrationen und API-Entwicklung
OT URL
Thinfinity ermöglicht es Benutzern, Einweg-URLs mit benutzerdefinierten Parametern für sichere Sitzungsfreigabe oder Integration zu erstellen. Diese temporären URLs bieten Flexibilität für zeitlich begrenzten Zugriff und gewährleisten sowohl Sicherheit als auch Komfort. Ob für die Freigabe von Zugriff zur Zusammenarbeit oder die Integration mit Drittanbietersystemen — die OT URL-Funktion vereinfacht den Prozess, indem Benutzer sichere Einmal-Links generieren können, die nach Ende der Sitzung verfallen.
OTURLs konfigurierenREST API
Thinfinity bietet eine robuste RESTful API, die nahtlose Integration mit Drittanbieteranwendungen und -systemen ermöglicht. Diese API bietet umfassende Automatisierungsfähigkeiten, die es Organisationen ermöglichen, ihr Remote-Zugriffsmanagement und ihre Workflows zu optimieren.
Thinfinitys REST API ermächtigt Unternehmen, Remote-Zugriffslösungen in ihre bestehende IT-Infrastruktur zu integrieren und gewährleistet Flexibilität, Sicherheit und Automatisierung bei der Verwaltung privilegierter Zugriffe.
Thinfinity Workspace API erkundenDirectory Services REST API
Thinfinitys Directory Services REST API ermöglicht es Organisationen, das Benutzeridentitätsmanagement über mehrere Authentifizierungsquellen zu zentralisieren. Diese API ermöglicht die Integration mit Active Directory (AD) und unterstützt mehrere Domänen sowie Datenbanken wie SQL, Firebird und Firebase. Durch die Nutzung dieser API können Administratoren Benutzeridentitäten und Authentifizierung von verschiedenen Identity Providern nahtlos verwalten und den Prozess der Gewährung sicheren Zugriffs in komplexen Umgebungen vereinfachen.
Diese Fähigkeit ist besonders nützlich für Unternehmen, die flexible Multi-Domain- oder datenbankbasierte Authentifizierung benötigen, und stellt sicher, dass sich Thinfinity in eine breite Palette von Identitätsmanagementsystemen integriert und Effizienz und Skalierbarkeit verbessert.
Licensing API
Thinfinitys Licensing API bietet volle Kontrolle über das Lizenzmanagement und ermöglicht es Administratoren, Lizenzen programmatisch zu erstellen, zu löschen und zuzuweisen. Diese API ist wesentlich für Unternehmen und Managed Service Provider (MSPs), die Lizenzen effizient über mehrere Benutzer oder Kunden verwalten müssen. Durch die Automatisierung des Lizenzlebenszyklus können Organisationen die Bereitstellung optimieren, den Zugriff kontrollieren und Compliance sicherstellen, alles von einer zentralen Schnittstelle aus.
Die Licensing API vereinfacht komplexe Lizenzoperationen und erleichtert die Skalierung von Bereitstellungen und die dynamische Verwaltung von Ressourcen basierend auf Echtzeitbedarf.
OEM – White Labeling
Custom Themes
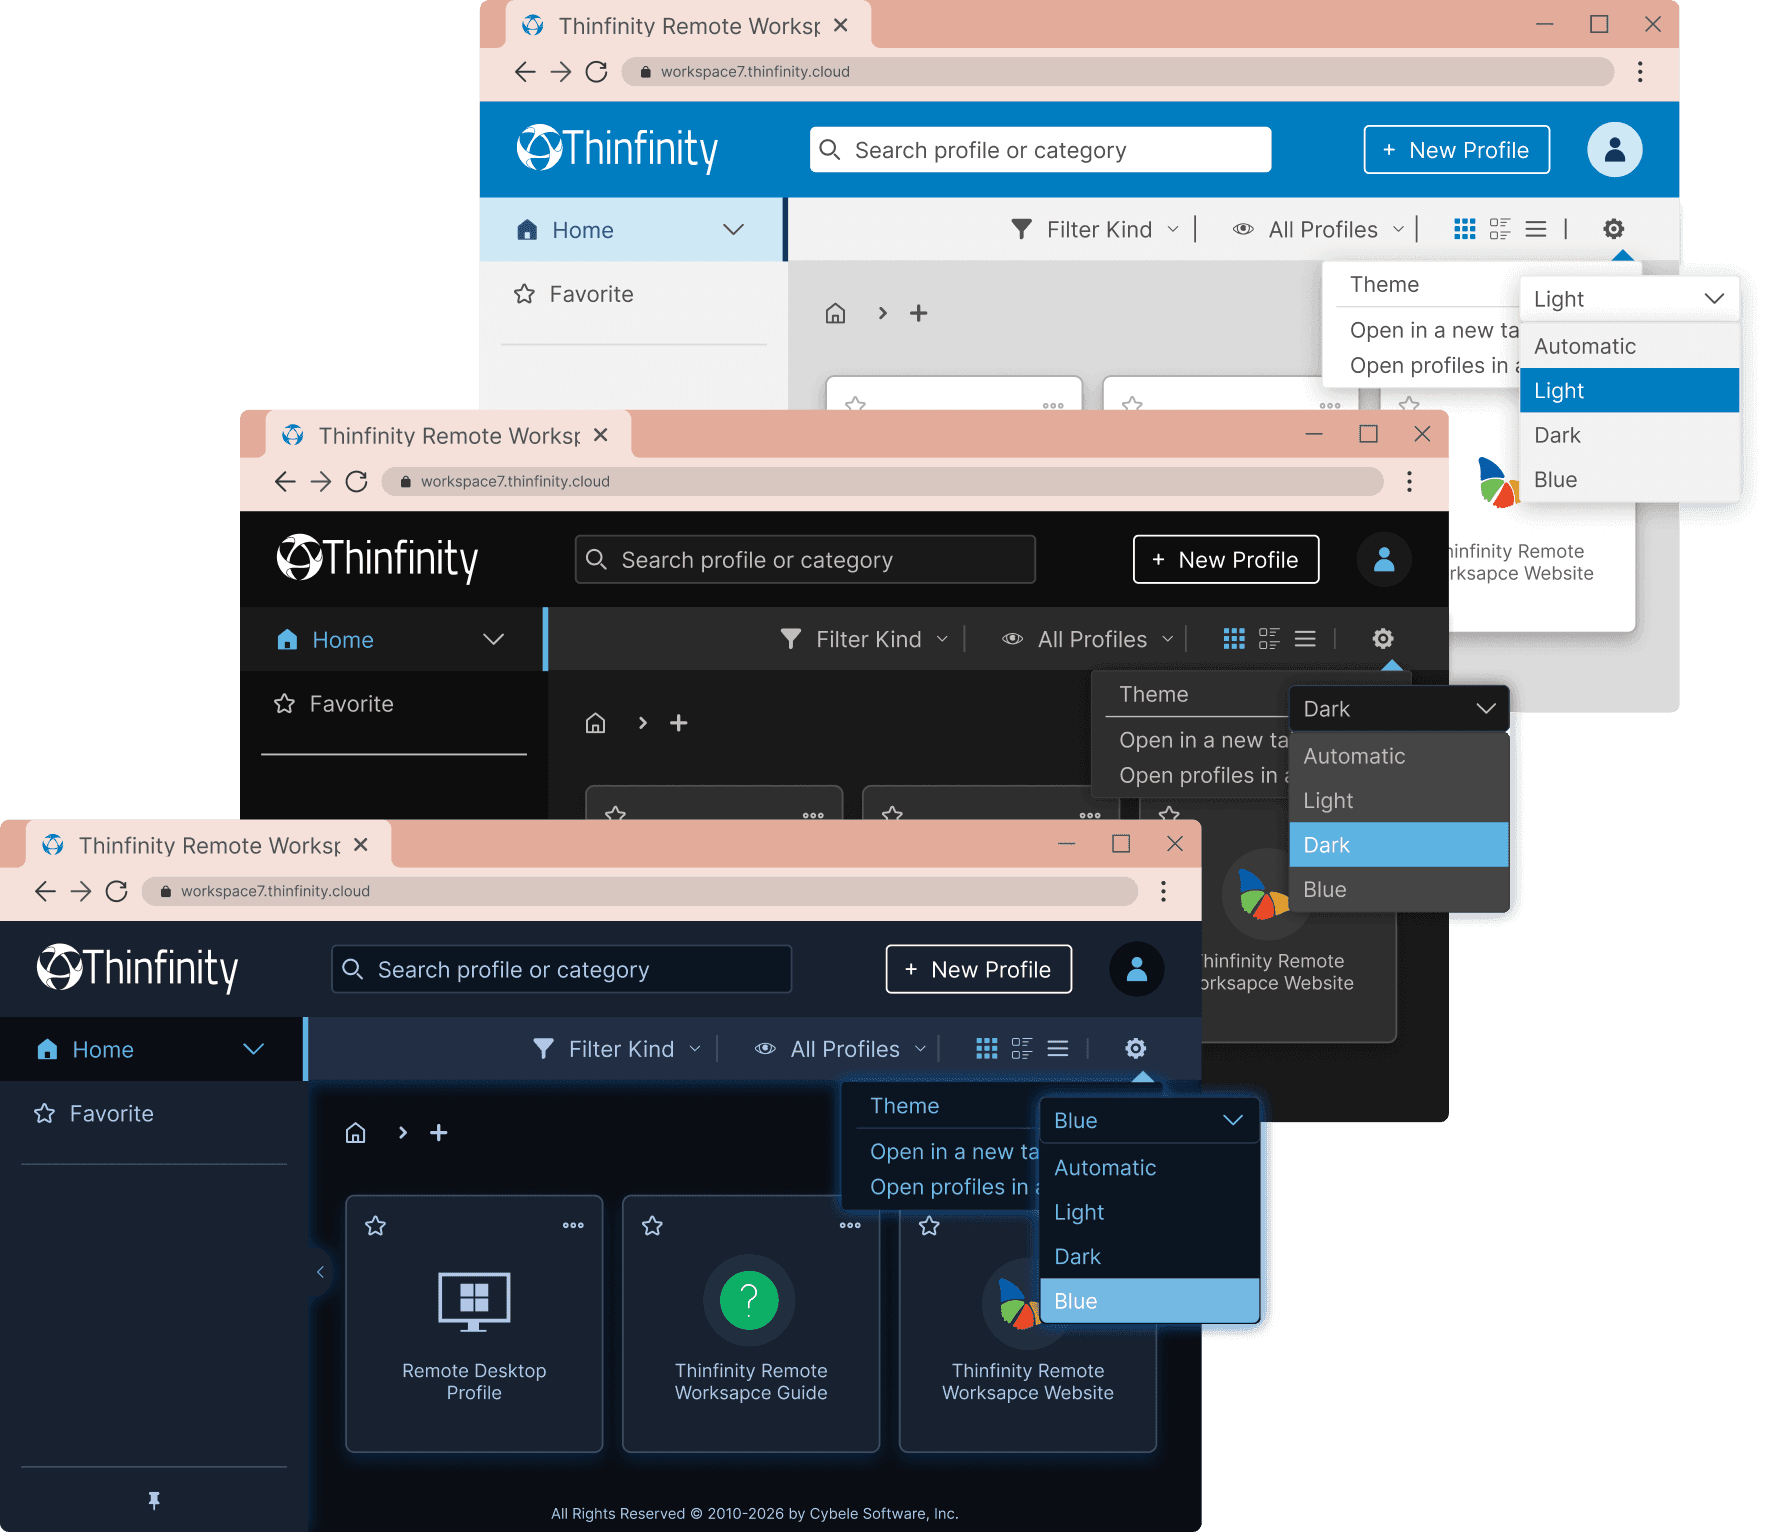
Thinfinity ermöglicht die vollständige Anpassung des Webportals und erlaubt Administratoren, mehrere Themes basierend auf spezifischen Benutzern oder Benutzergruppen zu erstellen. Diese Funktion unterstützt Multi-Tenant-Identitätsmanagement und ist damit ideal für Unternehmen mit mehreren Teams oder Managed Service Provider (MSPs), die verschiedene Kunden verwalten. Jede Identität oder Benutzergruppe kann ihr eigenes Branding, Theme und Stil haben und bietet ein personalisiertes Erlebnis bei gleichzeitiger einheitlicher Bereitstellung.
Die Fähigkeit, mehrere Identitäten auf einer einzigen Bereitstellung zu verwalten, optimiert die Abläufe für Organisationen mit diversen Teams, Kunden oder Abteilungen und gewährleistet effizientes und konsistentes Remote-Zugriffsmanagement bei gleichzeitiger Verbesserung des Benutzererlebnisses.
JSON-Konfigurationsdatei für ThemesOEM
Thinfinitys OEM-Paket ermöglicht es Organisationen, Thinfinity in größere On-Premises-Systeme zu integrieren und unterstützt Skalierbarkeit und tiefe Integration mit der Unternehmensinfrastruktur. Dieses Paket ist für Unternehmen konzipiert, die umfangreiches Backend-Management benötigen und Thinfinity an komplexe operative Anforderungen anpassen müssen. Mit OEM-Integration können Unternehmen Thinfinity als Teil ihrer internen Systeme bereitstellen und dabei die volle Kontrolle über Anpassung, Sicherheit und Ressourcenmanagement behalten.
Diese Fähigkeit ermöglicht es Unternehmen, die Funktionen von Thinfinity zu nutzen und sich nahtlos in bestehende Lösungen zu integrieren, was Flexibilität und Skalierbarkeit für wachsende operative Anforderungen gewährleistet.